Một số thông tin cũng cho biết sự cố không chỉ giới hạn tại Pháp mà còn ảnh hưởng đến các hệ thống ở Tây Ban Nha, Bồ Đào Nha, Ba Lan, Đức và Bỉ.
Cảnh báo lỗ hổng bảo mật “sơ đẳng” từ vụ tấn công mạng 700 siêu thị tại Pháp
Thanh Minh
16/10/2026
Chia sẻ


Khoảng 700 siêu thị ở Pháp bị tấn công mạng khiến thực phẩm hư hỏng, một số nơi xảy ra cháy nổ. Những thiết bị kết nối Internet nhưng không được cập nhật và bảo vệ đúng cách có thể trở thành điểm yếu gây thiệt hại lớn cho doanh nghiệp…
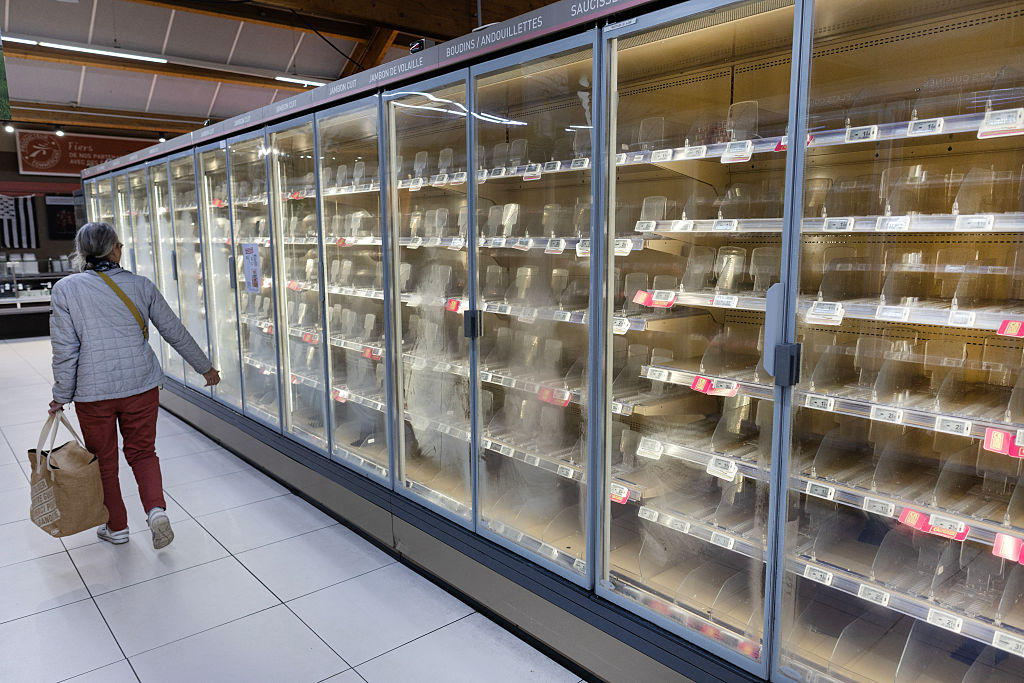
Đầu tuần này, một cuộc tấn công mạng quy mô lớn nhằm vào hệ thống tủ lạnh và tủ đông tại khoảng 700 siêu thị trên khắp nước Pháp đã khiến các thiết bị vận hành bất thường. Hàng hóa dễ hư hỏng bị ảnh hưởng trên diện rộng, trong khi một số cửa hàng ghi nhận sự cố cháy liên quan đến hệ thống điện.
QUÁ NHIỀU LỖ HỔNG AN NINH MẠNG CƠ BẢN
Theo thông tin được công bố, những kẻ tấn công chưa xác định danh tính đã xâm nhập các bộ điều khiển kết nối Internet, vốn được sử dụng để kỹ thuật viên quản lý và vận hành từ xa toàn bộ hệ thống làm lạnh trong cửa hàng. Sau khi chiếm quyền kiểm soát, chúng kích hoạt chế độ rã đông trong thời gian đủ dài để nhiệt độ bên trong thiết bị tăng lên tới 50 độ C.
Khi sự cố được phát hiện, nhiều thực phẩm đã bị hư hỏng. Thiệt hại cụ thể chưa được xác định, nhưng quy mô ảnh hưởng tại hàng trăm siêu thị cho thấy hậu quả có thể rất lớn. Một số thông tin cũng cho biết sự cố không chỉ giới hạn tại Pháp mà còn ảnh hưởng đến các hệ thống ở Tây Ban Nha, Bồ Đào Nha, Ba Lan, Đức và Bỉ.
Điều đáng chú ý là cuộc tấn công có thể đã được ngăn chặn nếu các doanh nghiệp áp dụng những biện pháp an ninh mạng cơ bản. Các cảnh báo bảo mật và nghiên cứu công khai cho thấy cả ba dòng bộ điều khiển được cho là có liên quan đến vụ việc, do Danfoss của Đan Mạch và Dixell cùng công ty mẹ Copeland của Mỹ cung cấp, đều từng tồn tại những lỗ hổng nghiêm trọng cho phép truy cập từ xa với quyền tương đương quản trị viên.
Chẳng hạn, một số bộ điều khiển Danfoss trước đây sử dụng mật khẩu thay đổi hằng ngày. Tuy nhiên, mật khẩu này được tạo ra dựa trên ngày tháng thông qua phần mềm điều khiển có thể truy cập công khai. Kẻ tấn công có thể phân tích mã phần mềm để tự tính toán mật khẩu trên những thiết bị chưa được cập nhật.
Một vấn đề khác là mật khẩu hằng ngày được sử dụng giống nhau trên nhiều thiết bị cùng dòng, kể cả các thiết bị đặt tại hàng trăm hoặc hàng nghìn cửa hàng. Điều này làm gia tăng nguy cơ một điểm yếu bảo mật bị khai thác trên diện rộng.
Trong khi đó, các lỗ hổng nghiêm trọng được phát hiện và khắc phục trong những tháng gần đây trên bộ điều khiển Copeland/Dixell cũng có thể tạo điều kiện cho việc truy cập từ xa trái phép.
Theo các phân tích về vụ việc, những siêu thị bị ảnh hưởng có thể đã sử dụng phần mềm điều khiển lỗi thời, đồng thời để thiết bị kết nối trực tiếp với Internet mà không triển khai đầy đủ các lớp bảo vệ cần thiết. Đây là những thiếu sót phổ biến trong quản lý thiết bị công nghiệp kết nối mạng, đặc biệt khi hệ thống được lắp đặt và bảo trì bởi các nhà cung cấp bên ngoài.
BÀI TOÁN ĐẦU TƯ AN NINH MẠNG TẠI DOANH NGHIỆP
Các chuyên gia tại Pen Test Partners cho rằng chỉ cần thực hiện đúng những biện pháp an ninh mạng cơ bản, hậu quả của cuộc tấn công có thể đã khác.
“Có hai điều có thể làm thay đổi kết quả”, nhóm nghiên cứu nhận định trong bài phân tích công bố hôm thứ Tư. Theo đó, trước hết, doanh nghiệp cần loại bỏ bộ điều khiển khỏi môi trường Internet công khai, chuyển hoạt động truy cập từ xa qua mạng riêng ảo (VPN) và thiết lập danh sách địa chỉ IP được phép kết nối.
Bên cạnh đó, các doanh nghiệp cần quản lý chặt chẽ thiết bị của bên thứ ba khi đưa vào hệ thống mạng nội bộ, thay vì để thiết bị sử dụng kết nối riêng của nhà thầu mà không có quy trình quản lý và ghi nhận đầy đủ. Việc thay đổi thông tin đăng nhập mặc định hoặc đã bị lộ, cùng cập nhật phần mềm lên phiên bản hiện hành, cũng là những yêu cầu quan trọng.
Những cảnh báo tương tự đã được đưa ra trước khi sự cố xảy ra. Tháng 10/2025, các nhà nghiên cứu của công ty an ninh mạng Claroty công bố phân tích về những lỗ hổng trong bộ điều khiển làm lạnh Danfoss, cảnh báo nguy cơ kẻ tấn công có thể can thiệp hoạt động rã đông và làm hỏng thực phẩm. Đến tháng 2/2026, Cơ quan An ninh mạng và Cơ sở hạ tầng Mỹ (CISA) cũng đưa ra cảnh báo về các lỗ hổng liên quan.
Phản hồi về vụ việc, Copeland xác nhận một lỗ hổng đã được xác định trong thế hệ bộ điều khiển ngừng sản xuất và hết vòng đời hỗ trợ. Công ty cho biết đang làm việc với khách hàng nhằm ngăn chặn những sự cố tương tự trong tương lai. Các đại diện Danfoss chưa phản hồi ngay những câu hỏi liên quan; theo CNN, công ty cũng đề cập đến các mẫu thiết bị đã ngừng sản xuất.
Đến nay, chưa có tổ chức hay cá nhân nào công khai nhận trách nhiệm về cuộc tấn công. Vì vậy, động cơ của vụ việc vẫn chưa rõ ràng. Một khả năng là phá hoại trên diện rộng; khả năng khác là hành động của một chủ thể quốc gia hoặc tổ chức quốc tế nhằm gây gián đoạn hoạt động kinh tế trên nhiều nước.
Vụ việc cũng phản ánh bài toán đầu tư an ninh mạng tại doanh nghiệp. Việc thay thế thiết bị cũ, cập nhật phần mềm và xây dựng hệ thống kiểm soát truy cập thường đòi hỏi chi phí, trong khi lợi ích của những khoản đầu tư này khó thể hiện ngay trong hoạt động kinh doanh hằng ngày.
Tuy nhiên, khi các thiết bị vận hành thiết yếu được kết nối Internet, một lỗ hổng bảo mật không chỉ dẫn đến nguy cơ mất dữ liệu hay gián đoạn hệ thống công nghệ thông tin. Nó còn có thể tác động trực tiếp đến hoạt động vật lý, hàng hóa và an toàn tại cơ sở kinh doanh.
Cảnh báo lỗ hổng bảo mật “sơ đẳng” từ vụ tấn công mạng 700 siêu thị tại Pháp
Khoảng 700 siêu thị ở Pháp bị tấn công mạng khiến thực phẩm hư hỏng, một số nơi xảy ra cháy nổ. Những thiết bị kết nối Internet nhưng không được cập nhật và bảo vệ đúng cách có thể trở thành điểm yếu gây thiệt hại lớn cho doanh nghiệp…
12:28
16/10/2026
Singapore tận dụng làn sóng AI, phát triển kinh tế, tạo việc làm chất lượng cao
Thủ tướng Singapore Lawrence Wong cho biết muốn tận dụng làn sóng trí tuệ nhân tạo (AI) để phát triển năng lực công nghệ, mở rộng cơ hội việc làm và nâng cao chất lượng nguồn nhân lực...
16:30
15/10/2026
Nhu cầu tuyển dụng lập trình viên vẫn tăng dù đã có AI
Nhu cầu đang nghiêng về nhân sự giàu kinh nghiệm, có khả năng làm việc với AI, trong khi cơ hội dành cho lao động mới vào nghề ngày càng thu hẹp…
11:10
14/10/2026
Cổ phiếu chip nhớ châu Á lao dốc
Cổ phiếu Samsung Electronics, SK Hynix và CXMT đồng loạt giảm mạnh khi nhà đầu tư lo ngại đà tăng giá chip nhớ có thể chậm lại, trong bối cảnh nguồn cung dần bắt kịp nhu cầu và định giá cổ phiếu đã lên cao...
08:47
14/10/2026
Các nhà toán học hàng đầu Trung Quốc lập liên minh phát triển AI
Một liên minh mới được thành lập tại Bắc Kinh nhằm thúc đẩy hợp tác giữa các nhà toán học và giới phát triển AI…
11:28
13/10/2026
Hàng trăm siêu thị tại Pháp bị tấn công mạng
Các cuộc tấn công mạng nhằm vào hệ thống làm lạnh tại hàng trăm siêu thị ở Pháp khiến nhiều thực phẩm phải tiêu hủy. Sự việc dấy lên lo ngại về những rủi ro an ninh mạng đối với các hệ thống điều khiển thiết bị công nghiệp…
11:28
13/10/2026
Nhật Bản đối mặt khủng hoảng an ninh mạng, ban bố tình trạng khẩn cấp
Chính phủ Nhật Bản đang chịu sức ép phải tăng cường các biện pháp bảo vệ thông tin cá nhân và hệ thống trọng yếu…
08:53
12/10/2026
Nhà mạng Mỹ mất 60 tỷ USD giá trị sau khi SpaceX công bố kế hoạch mở rộng Starlink
SpaceX đang tiến gần hơn đến kế hoạch cung cấp dịch vụ di động Starlink trực tiếp cho người tiêu dùng Mỹ. Động thái này khiến cổ phiếu các nhà mạng lớn lao dốc, làm dấy lên lo ngại về sức ép cạnh tranh từ mạng vệ tinh…
08:52
12/10/2026
Cuộc đua AI Trung Quốc tăng tốc, các mô hình liên tục nâng cấp
Các mô hình AI liên tục được nâng cấp, giá API giảm mạnh và cạnh tranh ngày càng quyết liệt đang khiến những cải tiến nhỏ khó tạo được sự chú ý trên thị trường…
13:48
09/10/2026
AI bùng nổ khiến smartphone giá rẻ dần biến mất
Theo Counterpoint, giá các mẫu smartphone hiện có trên thị trường toàn cầu đã tăng khoảng 15% trong năm 2026, trong khi các mẫu mới ra mắt có giá cao hơn khoảng 25% so với năm trước...
10:16
09/10/2026