


Khả năng phát hiện của các doanh nghiệp chưa cải thiện tương ứng. Theo Google, thời gian trung vị từ khi hệ thống bị xâm nhập đến khi phát hiện đã giảm từ 18 ngày xuống còn 9 ngày trong giai đoạn 2021-2023, nhưng gần như không tiếp tục cải thiện trong những năm sau đó.
AI khiến tấn công mạng diễn ra nhanh đến mức con người "không kịp phản ứng"
Hoàng Hà
28/07/2026
Chia sẻ


Theo CrowdStrike, thời gian trung bình từ lúc tin tặc xâm nhập thành công đến khi bắt đầu di chuyển sang các hệ thống khác đã giảm từ 98 phút vào năm 2021 xuống chỉ còn 29 phút trong năm 2025. Đáng báo động hơn, có trường hợp kẻ xâm nhập chỉ cần 27 giây...
Nếu trước đây, hacker cần nhiều thời gian để dò quét lỗ hổng, xây dựng kịch bản tấn công và mở rộng quyền kiểm soát trong hệ thống, thì nay các tác nhân AI (AI agent) có thể tự động thực hiện toàn bộ quy trình này với tốc độ chưa từng có.
NHỮNG TIẾN BỘ MỚI NHẤT CỦA AI TÁC NHÂN
Theo trang Nikkei, những tiến bộ mới nhất của AI tác nhân đang cho thấy các mô hình ngôn ngữ lớn không còn chỉ đóng vai trò hỗ trợ con người mà đã có thể tự đưa ra quyết định và thực hiện những chuỗi hành động phức tạp.
Một nghiên cứu được các nhà khoa học thuộc Đại học Toronto cùng các đối tác công bố vào tháng 6 vừa qua đã minh họa rõ xu hướng này. Trong thí nghiệm, nhóm nghiên cứu xây dựng một "AI worm" – tác nhân AI có khả năng tự động tấn công các mạng doanh nghiệp mô phỏng.
Khác với những công cụ dò quét truyền thống, AI này không chỉ phát hiện lỗ hổng mà còn tự xây dựng chiến lược tấn công phù hợp với từng mục tiêu. Nó có thể phân tích hệ thống, lựa chọn phương thức khai thác, tìm đường mở rộng quyền truy cập và tiếp tục lây lan sang các máy khác mà không cần con người can thiệp.
Kết quả cho thấy AI agent đã giành quyền kiểm soát khoảng 70% số máy tính trong các mạng thử nghiệm chỉ sau trung bình bảy ngày.
Điều đáng chú ý là công cụ này không sử dụng những mô hình AI thương mại mạnh nhất. Nó được xây dựng trên một mô hình mã nguồn mở miễn phí.
Các mô hình tiên tiến như Claude Mythos của Anthropic hiện có khả năng phát hiện lỗ hổng rất mạnh nhưng bị áp dụng nhiều giới hạn sử dụng nhằm ngăn ngừa nguy cơ bị lợi dụng. Tuy nhiên, nghiên cứu của Đại học Toronto cho thấy ngay cả các mô hình mở cũng đã đạt tới năng lực đáng kể trong việc tiến hành các cuộc tấn công mạng tự động.
Điều này đồng nghĩa với việc năng lực tấn công bằng AI không còn là đặc quyền của các tổ chức sở hữu công nghệ hàng đầu mà đang dần trở nên phổ biến hơn, khiến rào cản kỹ thuật đối với tội phạm mạng ngày càng thấp.
THỜI GIAN PHÒNG THỦ KHÔNG THEO KỊP TỐC ĐỘ TẤN CÔNG
Trong nhiều năm qua, chính phủ Mỹ đã liên tục kêu gọi các tổ chức ưu tiên khắc phục các lỗ hổng bảo mật có mức độ rủi ro cao. Tuy nhiên, dữ liệu thực tế cho thấy doanh nghiệp đang ngày càng khó bắt kịp tốc độ của các cuộc tấn công.
Công ty an ninh mạng Qualys đã phân tích phản ứng của khách hàng đối với 52 lỗ hổng phần mềm có thời điểm bị khai thác đã được xác nhận.
Thông thường, sau khi nhà phát triển công bố một lỗ hổng, doanh nghiệp cần đánh giá xem bản vá có phù hợp với hệ thống của mình hay không trước khi triển khai. Qualys so sánh khoảng thời gian trung bình từ khi lỗ hổng bị khai thác lần đầu đến khi doanh nghiệp hoàn tất việc vá lỗi.
Kết quả cho thấy có tới 46 trong tổng số 52 lỗ hổng, tương đương 88%, đã bị tin tặc khai thác trước khi các tổ chức kịp hoàn thành việc khắc phục.
Đáng lo ngại hơn, một nửa số lỗ hổng được nghiên cứu – 26 trường hợp – đã trở thành mục tiêu của các cuộc tấn công "zero-day". Điều này có nghĩa là tin tặc bắt đầu khai thác lỗ hổng ngay cả trước khi nhà phát triển chính thức công bố sự tồn tại của chúng, khiến doanh nghiệp gần như không có thời gian chuẩn bị biện pháp đối phó.
Ngay cả khi lớp phòng thủ đầu tiên bị xuyên thủng, các tổ chức vẫn có thể hạn chế thiệt hại nếu ngăn chặn được việc tin tặc mở rộng quyền kiểm soát sang các hệ thống khác. Tuy nhiên, khoảng thời gian dành cho hoạt động này cũng đang bị rút ngắn nhanh chóng.
Theo CrowdStrike, thời gian trung bình từ lúc tin tặc xâm nhập thành công đến khi bắt đầu di chuyển ngang sang các hệ thống khác đã giảm từ 98 phút vào năm 2021 xuống chỉ còn 29 phút trong năm 2025.
Đáng báo động hơn, trường hợp nhanh nhất mà CrowdStrike ghi nhận chỉ mất vỏn vẹn 27 giây để kẻ tấn công bắt đầu mở rộng trong mạng nội bộ.
Trong khi đó, khả năng phát hiện của các doanh nghiệp chưa cải thiện tương ứng. Theo Google, thời gian trung vị từ khi hệ thống bị xâm nhập đến khi phát hiện đã giảm từ 18 ngày xuống còn 9 ngày trong giai đoạn 2021-2023, nhưng gần như không tiếp tục cải thiện trong những năm sau đó.
Khoảng cách rất lớn giữa vài chục giây để tin tặc mở rộng tấn công và nhiều ngày mới phát hiện sự cố cho thấy lợi thế đang ngày càng nghiêng về phía kẻ tấn công.
THÁCH THỨC KHI CHỐNG AI BẰNG AI
Trước sức ép ngày càng lớn, nhiều doanh nghiệp bắt đầu ứng dụng AI để tự động phát hiện lỗ hổng, giám sát hệ thống và xử lý các cuộc tấn công.
Theo IBM, những tổ chức chủ động tự động hóa hoạt động phòng thủ bằng AI có thể rút ngắn thời gian khống chế sự cố tới 28% so với các doanh nghiệp chưa áp dụng những công nghệ này.
Tuy nhiên, rào cản lớn nhất hiện nay không còn nằm ở năng lực công nghệ mà ở vấn đề quản trị.
Không ít doanh nghiệp vẫn băn khoăn về việc ai sẽ chịu trách nhiệm nếu AI đưa ra quyết định sai, gây ra những hậu quả như làm gián đoạn hệ thống hoặc ảnh hưởng đến hoạt động kinh doanh.
Theo ông Junichi Murakami, đối tác của PwC Consulting, các tổ chức hiện mới dừng ở giai đoạn con người phê duyệt từng hành động mà AI đề xuất.
Ông cho rằng bước phát triển tiếp theo sẽ là cho phép AI tiếp tục vận hành một cách tự chủ, miễn là hệ thống không phát hiện dấu hiệu bất thường hoặc rủi ro.
Trong khi doanh nghiệp còn chần chừ, một mối nguy khác cũng đang gia tăng từ chính bên trong tổ chức.
Khảo sát năm 2026 của Verizon Communications cho thấy 67% nhân viên từng sử dụng các dịch vụ AI chưa được doanh nghiệp cho phép trong quá trình làm việc. Thậm chí, 28% số người được khảo sát từng cố gắng đưa mã nguồn – loại dữ liệu cốt lõi quyết định cách phần mềm vận hành – lên các công cụ AI không được cấp phép.
Điều này cho thấy rủi ro an ninh mạng trong kỷ nguyên AI không chỉ đến từ các nhóm tin tặc bên ngoài mà còn xuất phát từ những hành vi vô tình hoặc thiếu kiểm soát của chính nhân viên.
Theo chuyên gia an ninh mạng Bruce Schneier, tương lai của phát triển phần mềm sẽ gắn liền với AI. Ông hình dung một quy trình trong đó AI vừa tự động phát hiện, vừa tự vá lỗ hổng như một phần mặc định của quá trình phát triển phần mềm.
Schneier cũng đưa ra khái niệm "phần mềm tức thời" – những ứng dụng được AI tạo ra theo nhu cầu, có thể nhanh chóng bị xóa bỏ hoặc thay thế khi nguy cơ tấn công mạng gia tăng.
Theo ông, nếu phần mềm liên tục thay đổi và được tạo mới theo từng nhu cầu cụ thể, tin tặc sẽ khó có thể khai thác cùng một lỗ hổng để tấn công trên diện rộng. Đây có thể là một trong những hướng đi giúp cán cân giữa tấn công và phòng thủ trong không gian mạng dần trở nên cân bằng hơn trong kỷ nguyên AI.
Hacker dùng tác nhân AI, tấn công hơn 100 website doanh nghiệp
Một hacker đã sử dụng AI agent để tìm kiếm lỗ hổng và xâm nhập website của hơn 100 doanh nghiệp. Các công ty bị ảnh hưởng hoạt động trong nhiều lĩnh vực…
08:51
22/10/2026
Gartner cảnh báo 3.500 tỷ USD đầu tư hạ tầng AI có nguy cơ mất giá
Theo Gartner, hơn 3.500 tỷ USD vốn đầu tư vào hạ tầng trí tuệ nhân tạo (AI) có thể đối mặt với nguy cơ phải ghi giảm giá trị tài sản đến năm 2030 nếu các nhà cung cấp tiếp tục duy trì kế hoạch đầu tư hiện tại...
15:36
20/10/2026
Cảnh báo lỗ hổng bảo mật “sơ đẳng” từ vụ tấn công mạng 700 siêu thị tại Pháp
Khoảng 700 siêu thị ở Pháp bị tấn công mạng khiến thực phẩm hư hỏng, một số nơi xảy ra cháy nổ. Những thiết bị kết nối Internet nhưng không được cập nhật và bảo vệ đúng cách có thể trở thành điểm yếu gây thiệt hại lớn cho doanh nghiệp…
12:28
16/10/2026
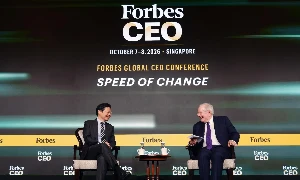
Singapore tận dụng làn sóng AI, phát triển kinh tế, tạo việc làm chất lượng cao
Thủ tướng Singapore Lawrence Wong cho biết muốn tận dụng làn sóng trí tuệ nhân tạo (AI) để phát triển năng lực công nghệ, mở rộng cơ hội việc làm và nâng cao chất lượng nguồn nhân lực...
16:30
15/10/2026
Nhu cầu tuyển dụng lập trình viên vẫn tăng dù đã có AI
Nhu cầu đang nghiêng về nhân sự giàu kinh nghiệm, có khả năng làm việc với AI, trong khi cơ hội dành cho lao động mới vào nghề ngày càng thu hẹp…
11:10
14/10/2026
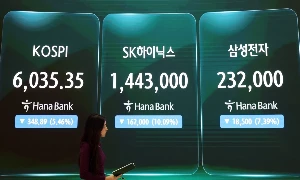
Cổ phiếu chip nhớ châu Á lao dốc
Cổ phiếu Samsung Electronics, SK Hynix và CXMT đồng loạt giảm mạnh khi nhà đầu tư lo ngại đà tăng giá chip nhớ có thể chậm lại, trong bối cảnh nguồn cung dần bắt kịp nhu cầu và định giá cổ phiếu đã lên cao...
08:47
14/10/2026
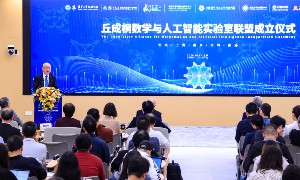
Các nhà toán học hàng đầu Trung Quốc lập liên minh phát triển AI
Một liên minh mới được thành lập tại Bắc Kinh nhằm thúc đẩy hợp tác giữa các nhà toán học và giới phát triển AI…
11:28
13/10/2026
Hàng trăm siêu thị tại Pháp bị tấn công mạng
Các cuộc tấn công mạng nhằm vào hệ thống làm lạnh tại hàng trăm siêu thị ở Pháp khiến nhiều thực phẩm phải tiêu hủy. Sự việc dấy lên lo ngại về những rủi ro an ninh mạng đối với các hệ thống điều khiển thiết bị công nghiệp…
11:28
13/10/2026
Nhật Bản đối mặt khủng hoảng an ninh mạng, ban bố tình trạng khẩn cấp
Chính phủ Nhật Bản đang chịu sức ép phải tăng cường các biện pháp bảo vệ thông tin cá nhân và hệ thống trọng yếu…
08:53
12/10/2026
Nhà mạng Mỹ mất 60 tỷ USD giá trị sau khi SpaceX công bố kế hoạch mở rộng Starlink
SpaceX đang tiến gần hơn đến kế hoạch cung cấp dịch vụ di động Starlink trực tiếp cho người tiêu dùng Mỹ. Động thái này khiến cổ phiếu các nhà mạng lớn lao dốc, làm dấy lên lo ngại về sức ép cạnh tranh từ mạng vệ tinh…
08:52
12/10/2026