


Công nghệ phát triển quá nhanh, doanh nghiệp cần thay đổi chiến lược an ninh mạng
Bảo Bình
18/03/2026
Chia sẻ


Trong bối cảnh các cuộc tấn công sử dụng AI có thể thay đổi nhanh chóng, việc phát hiện chậm vài giờ hoặc vài ngày có thể dẫn đến mất khả năng kiểm soát toàn bộ hệ thống…
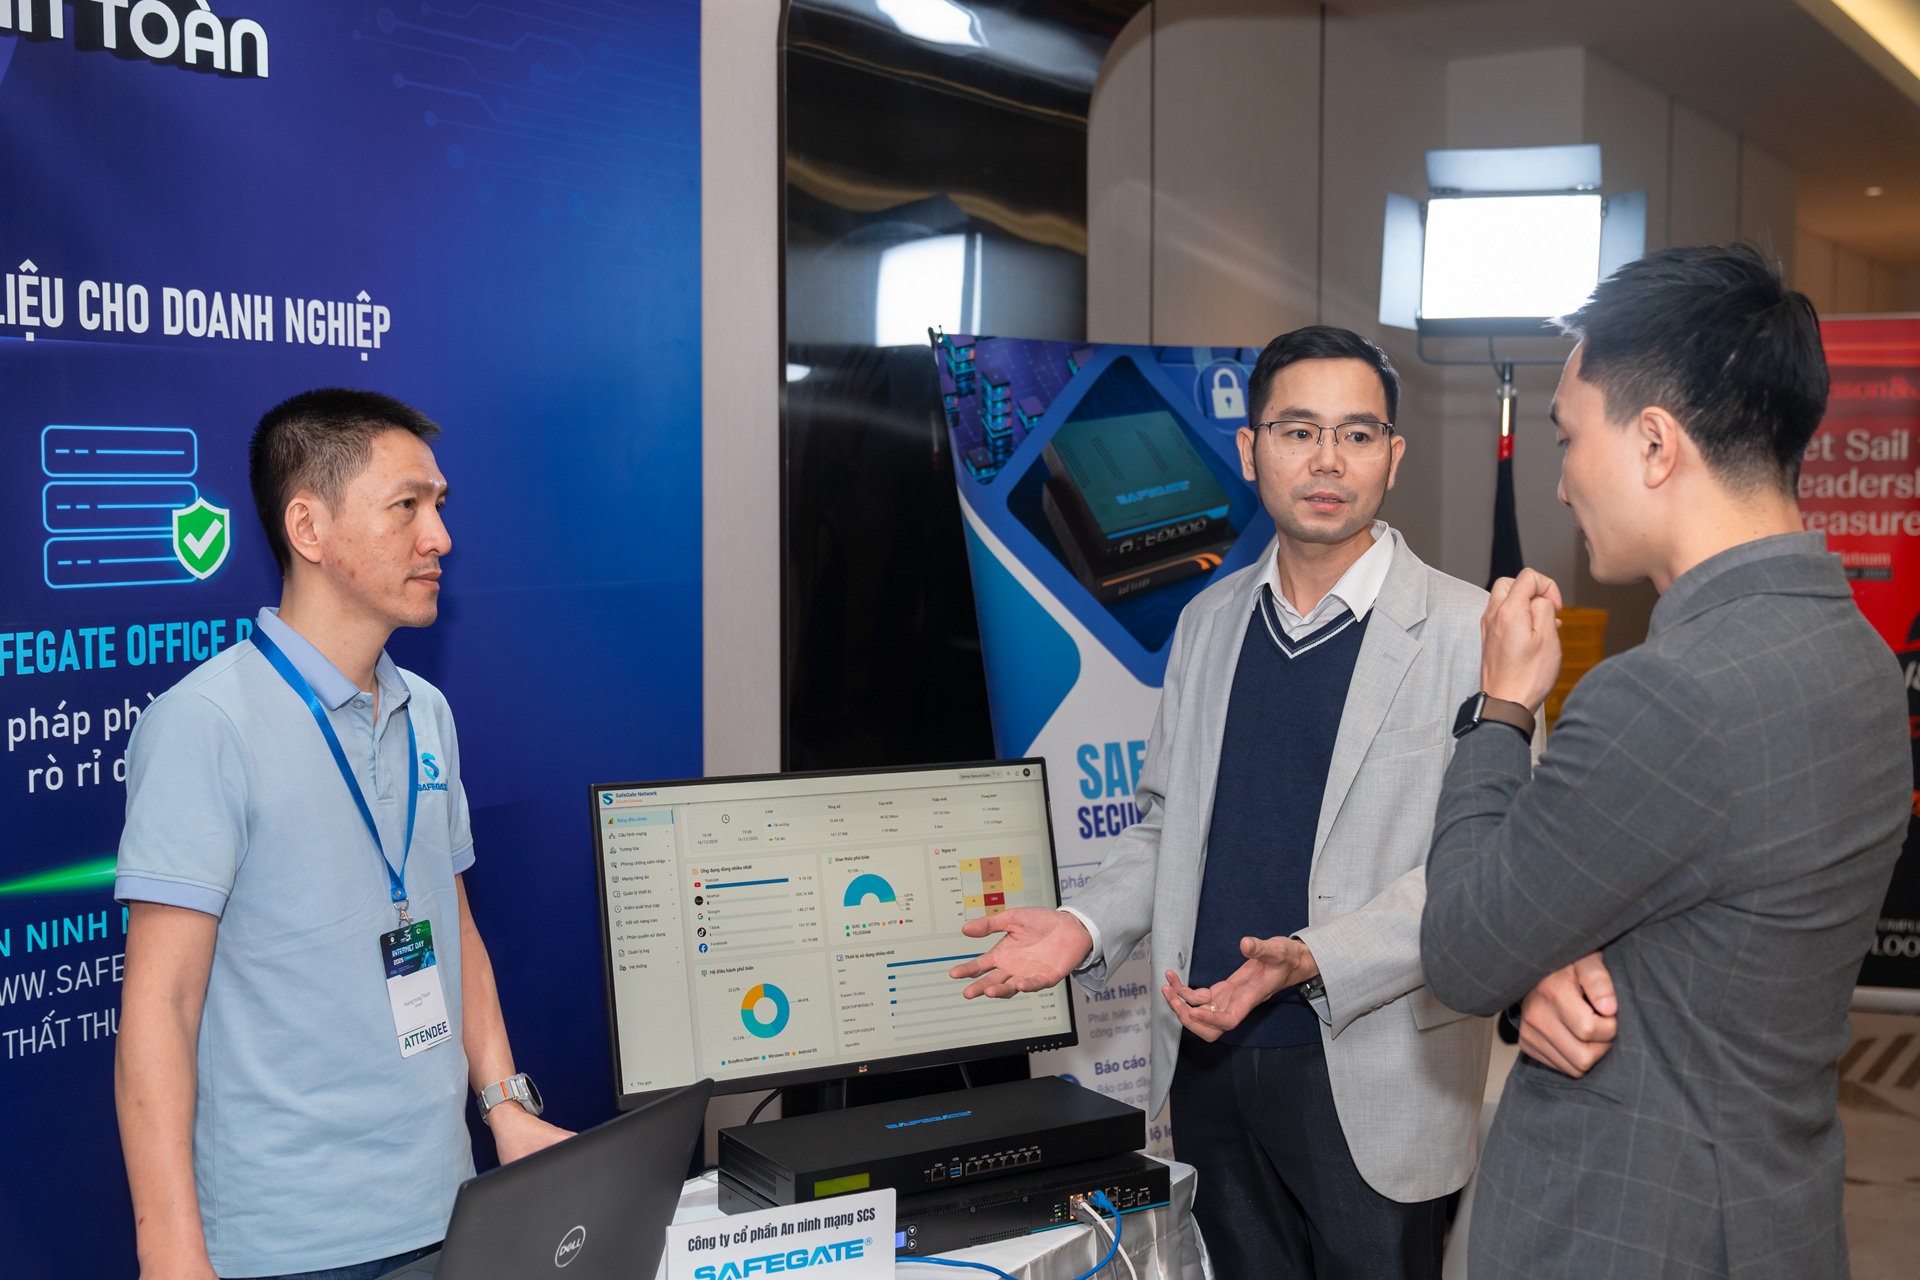
Trong nhiều năm, phần lớn doanh nghiệp triển khai chiến thuật đảm bảo an ninh mạng theo tư duy “lấy tĩnh chế động” – xây dựng hệ thống phòng thủ vững chắc rồi chờ phát hiện tấn công để phản ứng. Tuy nhiên, khi hạ tầng công nghệ ngày càng mở rộng, ranh giới hệ thống trở nên linh hoạt và các cuộc tấn công ngày càng tinh vi, cách tiếp cận này đang dần bộc lộ nhiều hạn chế.
Các chuyên gia an ninh mạng cho rằng đã đến lúc doanh nghiệp cần chuyển sang mô hình “lấy động chế tĩnh” – tức chủ động giả định rủi ro luôn tồn tại và liên tục kiểm tra, diễn tập để phát hiện sớm nguy cơ.
CHIẾN THUẬT TRUYỀN THỐNG “LẤY TĨNH CHẾ ĐỘNG” KHÔNG CÒN ĐỦ
Trao đổi với phóng viên, chuyên gia của Công ty Cổ phần An ninh mạng Việt Nam (VSEC), đơn vị thành viên thuộc hệ sinh thái Tập đoàn Công nghệ G-Group, cho rằng trước hết cần hiểu “lấy động chế tĩnh” không phải là phủ nhận hoàn toàn mô hình phòng thủ trước đây.
Theo ông Phan Hoàng Giáp, Phó Tổng Giám đốc VSEC, trong mô hình truyền thống, doanh nghiệp thường xây dựng nhiều lớp phòng thủ như tường lửa, hệ thống phát hiện xâm nhập hay các công cụ bảo mật khác. Cách tiếp cận này có thể hình dung như việc dựng một “hàng rào” bảo vệ hệ thống, sau đó giám sát và phản ứng khi có tấn công.
“Trong an ninh mạng trước đây, doanh nghiệp thường đầu tư xây dựng các lớp phòng vệ, sau đó theo dõi để phát hiện sự cố. Mô hình này không sai và từng hoạt động hiệu quả trong thời gian dài”, đại diện VSEC nói.
Tuy nhiên, bối cảnh công nghệ hiện nay đã thay đổi mạnh mẽ. Khi doanh nghiệp chuyển sang các mô hình như điện toán đám mây, làm việc từ xa và hệ thống phân tán, ranh giới mạng nội bộ không còn cố định.
“Ngày nay, một nhân viên có thể làm việc tại nhà, truy cập hệ thống từ nhiều thiết bị và nhiều địa điểm khác nhau. Nếu thiết bị cá nhân của họ bị nhiễm mã độc, kẻ tấn công có thể hoạt động dưới danh nghĩa tài khoản hợp lệ. Khi đó, các hệ thống phòng thủ truyền thống dựa trên ‘hàng rào’ có thể không nhận ra bất thường”, ông Phan Hoàng Giáp phân tích.
CẦN ĐẶT GIẢ THIẾT HỆ THỐNG TỒN TẠI ĐIỂM YẾU HOẶC THẬM CHÍ ĐÃ BỊ XÂM NHẬP
Chính vì vậy, cách tiếp cận “lấy động chế tĩnh” được đặt ra như một chiến lược phòng thủ chủ động hơn. Thay vì chỉ tập trung xây dựng hệ thống bảo vệ và chờ đợi tấn công xảy ra, doanh nghiệp cần duy trì các hoạt động “tuần tra” liên tục để kiểm tra hệ thống, phát hiện dấu hiệu bất thường và đánh giá khả năng ứng phó.
“Điểm khác biệt quan trọng là chúng ta không còn giả định hệ thống luôn an toàn. Ngược lại, cần đặt giả thiết rằng hệ thống có thể đã tồn tại điểm yếu hoặc thậm chí đã bị xâm nhập, từ đó chủ động tìm kiếm các dấu hiệu tấn công”, đại diện VSEC cho biết.
Điểm khác biệt quan trọng là chúng ta không còn giả định hệ thống luôn an toàn. Ngược lại, cần đặt giả thiết rằng hệ thống có thể đã tồn tại điểm yếu hoặc thậm chí đã bị xâm nhập, từ đó chủ động tìm kiếm các dấu hiệu tấn công
Trong thực tế, tư duy này được thể hiện thông qua nhiều hoạt động cụ thể. Một trong những hoạt động quan trọng là tổ chức diễn tập an toàn thông tin định kỳ, chẳng hạn các chương trình Red Team – mô phỏng tấn công vào hệ thống.
Thông qua các kịch bản giả định, doanh nghiệp có thể kiểm tra liệu hệ thống giám sát có phát hiện được dấu hiệu bất thường hay không, đội ngũ vận hành có nhận diện đúng cảnh báo hay không và quy trình xử lý sự cố có được thực hiện đúng và kịp thời hay không.
“Những hoạt động này giống như việc diễn tập phòng cháy chữa cháy. Nếu chỉ có quy trình trên giấy mà chưa từng kiểm tra trong thực tế, rất khó biết khi sự cố xảy ra thì hệ thống và con người có phản ứng đúng hay không”, chuyên gia nói.
Bên cạnh đó, doanh nghiệp cũng cần triển khai các hoạt động “săn tìm mối đe dọa” trong hệ thống, rà soát máy chủ và thiết bị quan trọng để tìm dấu hiệu tồn tại của kẻ tấn công.
Theo các chuyên gia an ninh mạng, một thay đổi quan trọng khác là chuyển trọng tâm từ “phòng chống theo sản phẩm” sang “phòng thủ theo chuỗi xâm nhập”.
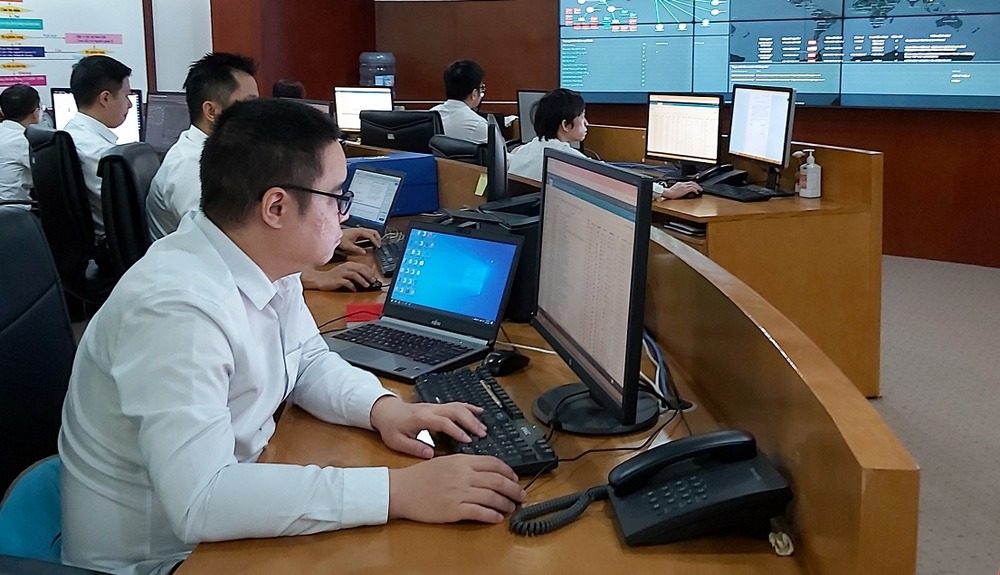
Trong nhiều tổ chức, hệ thống bảo mật được xây dựng theo kiểu “mỗi công cụ chặn một loại tấn công”. Tuy nhiên, trong thực tế, kẻ tấn công thường không phá vỡ toàn bộ hệ thống cùng lúc mà di chuyển qua các lớp phòng thủ thông qua danh tính người dùng, cấu hình hệ thống hoặc các điểm yếu trong quy trình vận hành.
Vì vậy, các điểm kiểm soát quan trọng hiện nay thường tập trung vào những yếu tố cốt lõi như kiểm soát danh tính, giám sát hành vi, quản lý cấu hình hạ tầng cloud, kiểm soát di chuyển ngang trong mạng và bảo vệ luồng dữ liệu.
“Mục tiêu không còn là ngăn chặn tuyệt đối mọi cuộc tấn công. Điều quan trọng là rút ngắn thời gian kẻ tấn công có thể tồn tại trong hệ thống và ngăn chặn quá trình leo thang đặc quyền trước khi sự cố trở thành khủng hoảng lớn”, đại diện VSEC nhấn mạnh.
ỨNG DỤNG AI TRONG CHIẾN THUẬT “LẤY ĐỘNG CHẾ TĨNH” NHƯ THẾ NÀO?
Theo chuyên gia của VSEC, AI không phải là giải pháp thay thế hoàn toàn con người, mà là một thành tố giúp tăng cường năng lực cho hệ thống phòng thủ. “Nếu doanh nghiệp đã xây dựng được quy trình giám sát, diễn tập và đánh giá một cách bài bản, AI có thể được tích hợp vào chính các hoạt động đó để nâng cao hiệu quả”, ông nói.
Chẳng hạn, AI có thể hỗ trợ mô phỏng tấn công trong các chương trình Red Team, tự động hóa một phần hoạt động kiểm thử xâm nhập hoặc thực hiện các bước đánh giá mức độ an toàn của hệ thống.
Hiện nay, nhiều công việc này vẫn được thực hiện thủ công, đòi hỏi lượng lớn nhân lực và thời gian. Nếu AI có thể đảm nhiệm một phần quy trình, doanh nghiệp sẽ tiết kiệm nguồn lực và tăng tốc độ kiểm tra hệ thống. “Việc tự động hóa bằng AI không chỉ giúp đơn vị cung cấp dịch vụ tối ưu nguồn lực mà còn giúp giảm chi phí cho khách hàng, đồng thời mở rộng phạm vi kiểm tra và nâng cao hiệu quả phát hiện rủi ro”, vị chuyên gia cho biết.
Ngoài ra, AI còn mở ra khả năng truy tìm mối đe dọa một cách chủ động, giúp phát hiện các hành vi bất thường tinh vi mà quy tắc “lấy tĩnh chế động” khó nắm bắt.
Nhiều báo cáo an ninh mạng năm 2025 ghi nhận rằng kẻ tấn công thường đã ẩn mình trong hệ thống của nạn nhân một khoảng thời gian đáng kể trước khi bị phát hiện. Và trung bình các tổ chức mất khoảng 2 tuần để phát hiện và phản ứng cuộc tấn công, đồng nghĩa kẻ tấn công có thể duy trì truy cập trước đó.
Theo VSEC, trong bối cảnh các cuộc tấn công sử dụng AI có thể thay đổi nhanh chóng, việc phát hiện chậm vài giờ hoặc vài ngày có thể dẫn đến mất khả năng kiểm soát toàn bộ hệ thống. Đây là khoảng cách lớn nhất giữa phòng thủ truyền thống và yêu cầu thực tế năm 2025. Chính vì vậy, việc kết hợp tư duy “lấy động chế tĩnh”, các chương trình diễn tập thực tế và công nghệ AI đang được xem là hướng đi cần thiết để xây dựng mô hình phòng thủ chủ động và linh hoạt hơn.
“Công nghệ có thể thay đổi rất nhanh, nhưng yếu tố con người và khả năng chuẩn bị trước các kịch bản rủi ro vẫn là nền tảng của mọi hệ thống an ninh mạng hiệu quả”, đại diện VSEC nhấn mạnh.
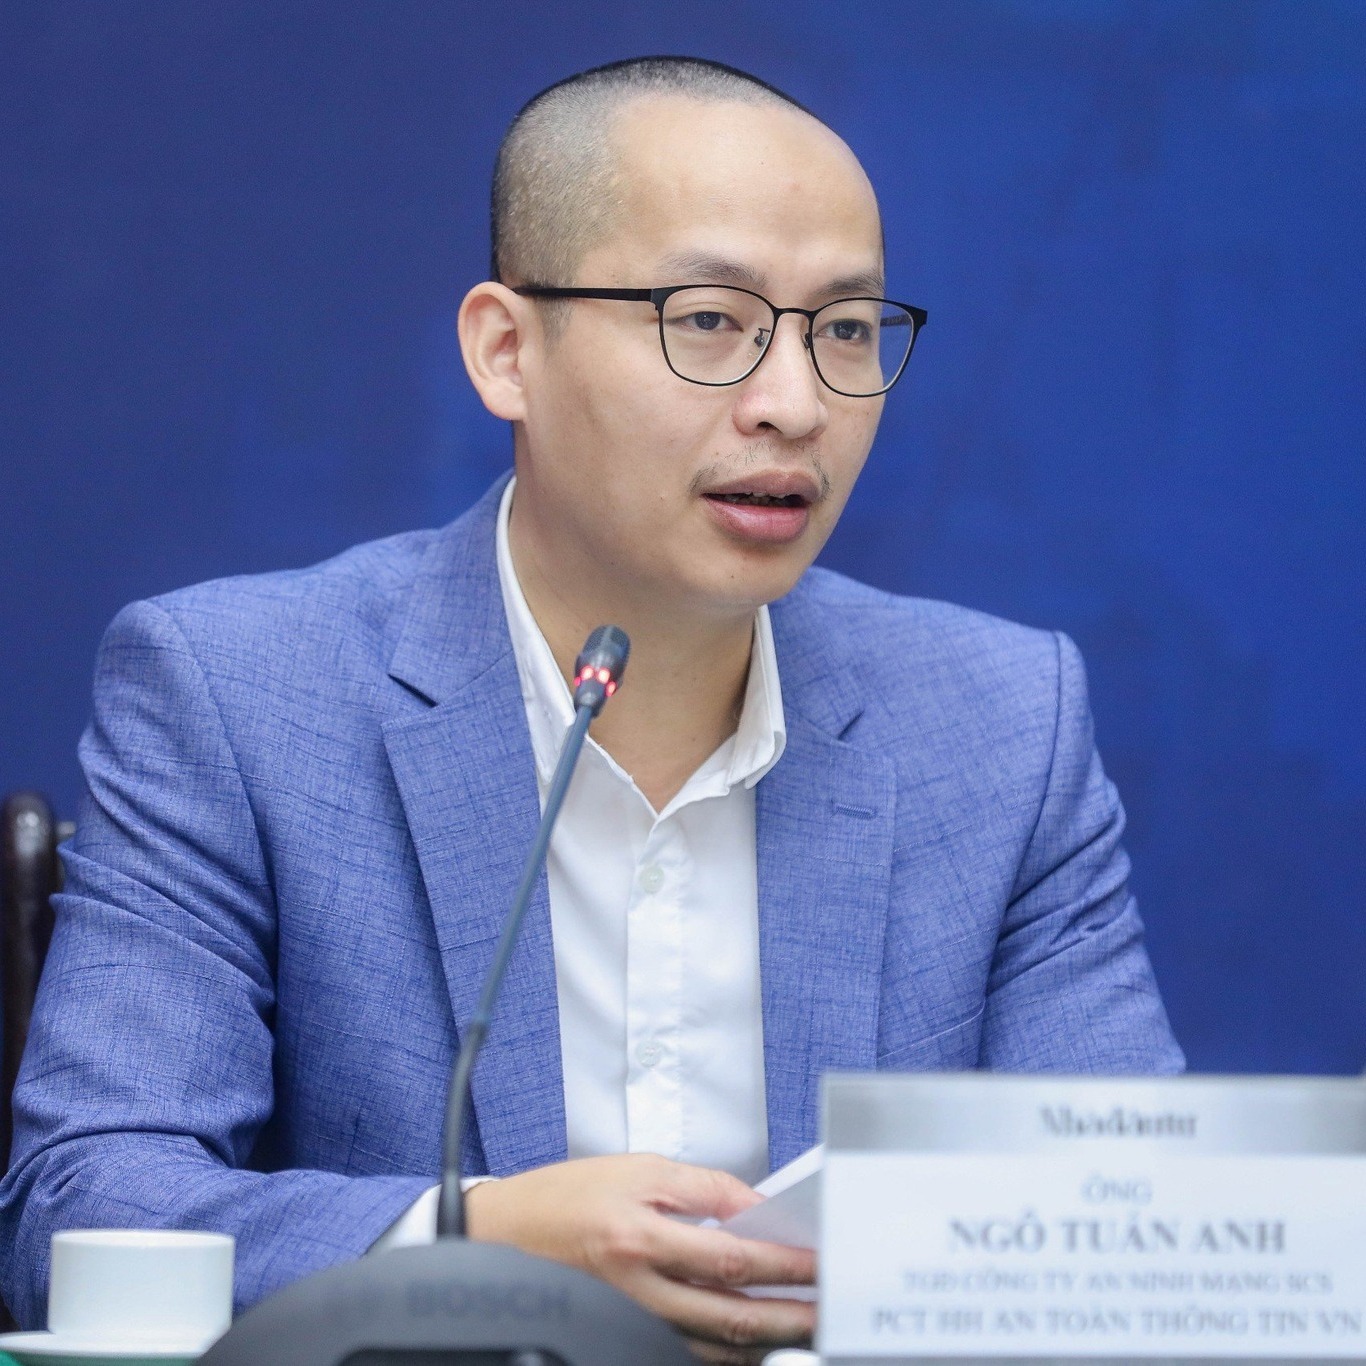
Chúng ta đang chứng kiến hai sự dịch chuyển quan trọng. Thứ nhất, trước đây phần lớn dữ liệu và hệ thống tính toán thường được lưu trữ và vận hành ngay tại doanh nghiệp. Tuy nhiên, hiện nhiều tổ chức đã chuyển sang sử dụng các nền tảng điện toán đám mây của các nhà cung cấp dịch vụ trong nước và quốc tế.
Nếu trước đây nguy cơ chủ yếu đến từ các tác nhân nội bộ hoặc những tấn công trực tiếp vào hệ thống, hiện nay rủi ro còn có thể phát sinh từ chính các nền tảng đám mây mà doanh nghiệp sử dụng.
Thứ hai là sự thay đổi đến từ trí tuệ nhân tạo. Nhiều loại mã độc có thể được tạo ra bằng các công cụ AI, trong khi các hệ thống dò quét lỗ hổng tự động ứng dụng AI cũng ngày càng phổ biến. Điều này khiến tốc độ và quy mô các cuộc tấn công mạng gia tăng đáng kể. Khi khả năng tấn công trở nên nhanh hơn và tự động hơn, rủi ro an ninh mạng đối với các tổ chức và doanh nghiệp cũng vì thế tăng lên.
Trước những thay đổi đó, doanh nghiệp buộc phải điều chỉnh cách tiếp cận trong bảo đảm an ninh mạng. Thay vì chỉ tập trung phòng thủ thụ động, các tổ chức cần chuyển sang mô hình chủ động hơn trong việc phát hiện và ngăn chặn các mối đe dọa, đồng thời xây dựng chiến lược an ninh mạng dài hạn để có thể ứng phó hiệu quả với các rủi ro ngày càng phức tạp.
Một trò chơi có thể lan tỏa những câu chuyện Việt Nam, một nhân vật có thể trở thành biểu tượng văn hóa, một thế giới 3D có thể đưa người chơi tiếp cận lịch sử, truyền thuyết và di sản Việt Nam…
Nhân viên tìm đến AI một phần vì họ nhìn thấy khả năng giúp công việc nhanh hơn, trong khi quy trình chính thức của doanh nghiệp có thể chưa theo kịp tốc độ thay đổi của công nghệ…
Nhiều doanh nghiệp gặp hạn chế do cách vận hành phân tán khi công việc rải rác qua email, họp hành hay thậm chí là trí nhớ cá nhân. Việc đưa AI vào quản trị tập trung sẽ giải quyết bài toán "chảy máu tri thức", bảo toàn các tài sản vô hình...
Nếu tận dụng hết tiềm năng của robot, AI và tự động hóa trong sản xuất, Việt Nam không chỉ chuyển đổi từ nhà máy truyền thống sang nhà máy thông minh, mà còn có thể tạo ra những công việc mới, khuếch đại năng suất lao động...
Hội thảo Sandbox 2026 góp phần tăng cường kết nối giữa nghiên cứu – đào tạo – thực tiễn doanh nghiệp, đồng thời mở rộng mạng lưới hợp tác giữa các trường đại học, doanh nghiệp, hiệp hội nghề nghiệp và các tổ chức quốc tế…
Từ theo dõi sức khỏe đất, dự báo xâm nhập mặn đến tưới thông minh và truy xuất nguồn gốc nông sản, AI, cảm biến và dữ liệu đang được các nhóm trẻ thử nghiệm để giải quyết những vấn đề cụ thể của Đồng bằng sông Cửu Long...
Tại các tập đoàn lớn, nhiều thứ dường như đã “mặc định có sẵn”, từ chuẩn thiết kế đến quy trình. Nhưng khi một doanh nghiệp Việt muốn tự phát triển sản phẩm, những yếu tố đó không còn có sẵn nữa và họ bắt đầu đối mặt với nhiều khoảng trống…
Khi các tập đoàn toàn cầu dịch chuyển từ nhu cầu "Made in Vietnam" sang "Engineered in Vietnam", con người mới chính là điểm cần mấu chốt trong bài toán mở rộng quy mô nhà máy thông minh.
Trong chuyến thăm và làm việc với Tạp chí Kinh tế Việt Nam/VnEconomy, đại diện lãnh đạo Tập đoàn Intel và Tạp chí Kinh tế Việt Nam/VnEconomy đã bày tỏ mong muốn mở rộng hợp tác trong các lĩnh vực truyền thông, phát triển AI, hướng tới mục tiêu chung là phát huy mạnh mẽ vai trò của công nghệ đối với sự phát triển của nền kinh tế Việt Nam…
Theo chuyên gia quốc tế với hơn 30 năm kinh nghiệm về tài chính doanh nghiệp, đầu tư và tư vấn chiến lược tăng trưởng, startup cần tính đến phương án “exit” – thoái vốn, M&A hoặc IPO – ngay từ khi bắt đầu khởi nghiệp…


