




-
 Số 96-98 Hoàng Quốc Việt, Cầu Giấy, Hà Nội
-
 02437552050


Cảnh báo lỗ hổng nghiêm trọng trên thiết bị của Cisco tại Việt Nam


Cục An toàn thông tin vừa phát đi cảnh báo điểm yếu an toàn thông tin nghiêm trọng trên các thiết bị router/switch của Cisco tại Việt Nam

Chiều 9/4, Cục Cục An toàn thông tin, Bộ Thông tin và Truyền thông đã phát đi cảnh báo điểm yếu an toàn thông tin nghiêm trọng trên các thiết bị router/switch của Cisco.
Cục này cho biết, tháng trước Cục đã cảnh báo về nhóm 40 điểm yếu an toàn thông tin (lỗ hổng) trên nhiều thiết bị của Cisco trong đó có lỗ hổng với mã lỗi quốc tế CVE-2018-0171 tồn tại trong chức năng Smart Install của hệ điều hành Cisco IOS, đây là một chức năng sử dụng để quản lý cài đặt, triển khai thiết bị và thường được bật mặc định.
Đối tượng tấn công khai thác lỗ hổng bằng cách gửi một thông điệp giả mạo Smart Instal đến cổng TCP 4786 của thiết bị. Việc khai thác thành công cho phép đối tượng tấn công khởi động một tiến trình để nạp lại thiết bị, thực thi mã lệnh từ xa hoặc thực hiện một vòng lặp vô hạn trên thiết bị dẫn đến tình trạng từ chối dịch vụ.
Ngày 28/3/2018, Cisco đã xác nhận thông tin về lỗ hổng này trên các thiết bị router/switch của mình. Các chuyên gia an toàn thông tin của Cisco cho biết, đối tượng tấn công đã lợi dụng lỗ hổng CVE-2018-0171 để thực hiện nhiều cuộc tấn công mạng trên thế giới.
Cục An toàn thông tin cho biết, tại Việt Nam, qua công tác giám sát, theo dõi, thu thập thông tin và phân tích kỹ thuật ban đầu, Cục nhận thấy có hơn 1000 thiết bị bị ảnh hưởng và Việt Nam là một trong những nước có dải IP bị dò quét lỗ hổng này nhiều nhất. Đặc biệt các thiết bị này đều là những thiết bị sử dụng trong môi trường mạng lớn và các hệ thống lõi.
Nhằm bảo đảm an toàn thông tin và phòng tránh nguy cơ bị tấn công mạng, Cục An toàn thông tin khuyến nghị quản trị viên tại các cơ quan, tổ chức: kiểm tra, rà soát các thiết bị mạng có thể bị ảnh hưởng theo hướng dẫn đặc biệt các thiết bị trong danh sách và khắc phục lỗ hổng theo hướng dẫn.
Trong trường hợp cần thiết, xin vui lòng liên hệ Cục An toàn thông tin, số điện thoại: 024.3943.6684, thư điện tử ais@mic.gov.vn.


Chiến lược an toàn AI toàn cầu phụ thuộc vào hợp tác Mỹ - Trung
Khi lo ngại về những rủi ro của trí tuệ nhân tạo (AI) ngày càng gia tăng, xây dựng một cách tiếp cận toàn cầu về an toàn AI sẽ khó có thể thực hiện nếu thiếu hợp tác giữa Mỹ và Trung Quốc. Tuy nhiên, hai cường quốc này lại ngày càng hoài nghi về chiến lược AI của nhau…
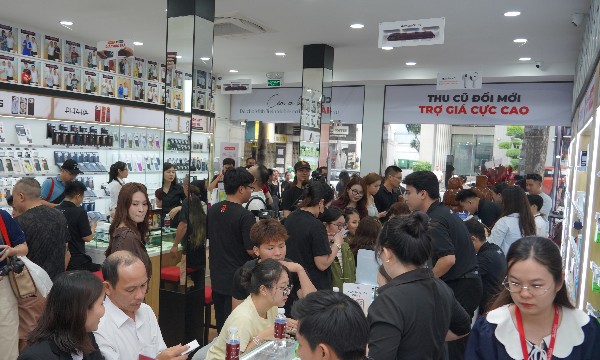
Hàng chục nghìn iPhone 18 được giao trong ngày đầu mở bán 18/9
Các chuỗi bán lẻ ủy quyền chính thức của Apple (AAR) tại Việt Nam đã đồng loạt mở bán và bàn giao những chiếc iPhone 18 Pro và iPhone 18 Pro Max chính hãng đầu tiên đến tay người tiêu dùng...
Đề xuất phạt 100 triệu đồng đối với vi phạm về đổi mới sáng tạo
Bộ Khoa học và Công nghệ xây dựng Nghị định về xử phạt vi phạm trong lĩnh vực đổi mới sáng tạo, bổ sung nhóm hành vi vi phạm về liêm chính khoa học, đạo đức nghiên cứu... Đồng thời đề xuất mức phạt tối đa 50 triệu đồng đối với cá nhân và 100 triệu đồng đối với tổ chức...
TP. Hồ Chí Minh đứng trước "bước ngoặt" quan trọng trong quản trị đô thị thông minh
Với sự phát triển không ngừng của công nghệ, việc ứng dụng dữ liệu vào quản lý đô thị không chỉ là xu hướng mà còn là nhu cầu cấp thiết. TP. Hồ Chí Minh đang đứng trước một bước ngoặt quan trọng trong việc quản trị đô thị thông minh…
Shopee 9/9: Đơn hàng hỏa tốc tăng gấp 5 lần, cồng kềnh tăng 8 lần
Shopee đã khép lại sự kiện “9/9 ngày siêu mua sắm”, ghi nhận những tín hiệu tích cực cho mùa mua sắm cuối năm 2026, đồng thời cho thấy người dùng Việt đang mở rộng nhu cầu mua sắm trực tuyến cả về sản phẩm, hình thức khám phá và trải nghiệm giao nhận.





Nhân Ngày Quốc tế Bảo vệ tầng ô-dôn năm 2026 và kỷ niệm 10 năm Bản sửa đổi, bổ sung Kigali được thông qua, Cục Biến đổi khí hậu, Bộ Nông nghiệp và Môi trường phối hợp với Hội Khoa học Kinh tế Việt Nam và Tạp chí Kinh tế Việt Nam/VnEconomy tổ chức Chương trình tọa đàm “Hành động toàn cầu vì một hành tinh mát lành hơn”. Tọa đàm được phát trực tuyến trên trên VnEconomy.vn và FanPage VnEconomy vào 9h ngày 14/9/2026...





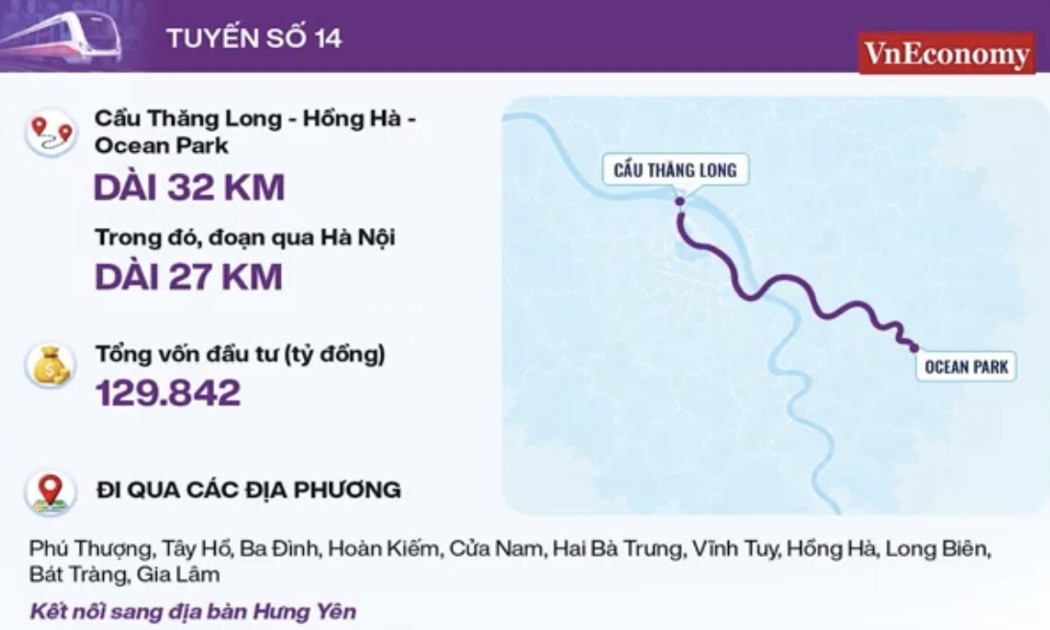
 18 tuyến metro dài 979 km ở Hà Nội giúp người dân tiếp cận việc làm và dịch vụ công tốt hơn
Mạng lưới 5 tuyến metro (đường sắt đô thị) đóng vai trò quan trọng trong việc tái cấu trúc không gian đô thị tại Hà Nội, định hình cấu trúc đô thị đa cực. Nơi mà người dân tiếp cận được các dịch vụ trong cự ly đi bộ hoặc di chuyển bằng xe đạp đến các ga trung chuyển kết nối di chuyển.



81 năm Quốc khánh 2/9 (1945-2026)
Ngày 2/9/1945 đã mở ra bước ngoặt vĩ đại trong lịch sử dân tộc Việt Nam. Sự ra đời của nước Việt Nam Dân chủ Cộng hòa không chỉ khẳng định quyền độc lập, tự do và tự quyết về chính trị, mà còn trao...

Giá vàng trong nước và thế giới
VnEconomy cập nhật giá vàng trong nước & thế giới hôm nay: SJC, 9999, giá vàng USD/oz, biến động giá vàng tăng, giảm - phân tích, dự báo & dữ liệu lịch sử.

Kỷ niệm 35 năm thành lập Tạp chí Kinh tế Việt Nam (1991 - 2026)
Nhìn lại di sản và thành tựu của Thời báo Kinh tế Việt Nam - Tạp chí Kinh tế Việt Nam trong 35 năm qua, giá trị lớn nhất không chỉ đo bằng lượng thông tin phục vụ bạn đọc hàng ngày, hàng giờ, cũng...

VnEconomy Interactive
Interactive là một sản phẩm báo chí mới của VnEconomy vừa được ra mắt bạn đọc từ đầu tháng 3/2023 đã gây ấn tượng mạnh với độc giả bởi sự mới lạ, độc đáo. Đây cũng là sản phẩm độc quyền chỉ có trên...