


Tấn công đòi tiền chuộc ransomware vào các doanh nghiệp Việt tăng đột biến
Bảo Bình
25/09/2024
Chia sẻ


Các cuộc tấn công đòi tiền chuộc (ransomware) không chỉ diễn ra ở Việt Nam mà còn rất phổ biến trên toàn thế giới, đặc biệt sau khi khái niệm tiền mã hóa (crypto) ra đời...
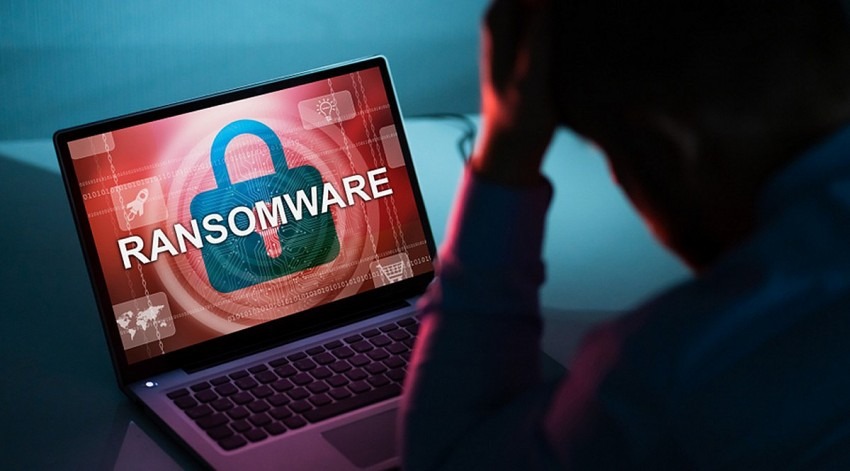
Các cuộc tấn công ransomware đã và đang diễn ra với mức độ phức tạp và nguy hiểm ngày càng cao, tạo ra những thách thức lớn cho các tổ chức và doanh nghiệp trong việc bảo vệ hệ thống và dữ liệu của mình. Bối cảnh an toàn thông tin đang chứng kiến sự biến động không ngừng, với số lượng và quy mô các cuộc tấn công mã độc tăng lên đáng kể.
SỐ VỤ TẤN CÔNG RANSOMWARE VÀO CÁC TỔ CHỨC TẠI VIỆT NAM ĐANG GIA TĂNG
Theo báo cáo của Viettel Threat Intelligence năm 2023, đã có 12 triệu tài khoản bị xâm nhập trên không gian mạng và 48 triệu bản tin dữ liệu cá nhân, tổ chức bị rò rỉ. Các dữ liệu này bị đăng tải và mua bán trên các diễn đàn và trang mạng như Telegram.
Đặc biệt, trong lĩnh vực tài chính, năm 2023 đã ghi nhận gần 6.000 tên miền giả mạo trên không gian mạng, tăng 30% so với năm 2022. Hiện tượng giả mạo tên miền tài chính này dự báo sẽ tiếp tục gia tăng trong những năm tới, vì đây là một trong những hình thức tấn công lừa đảo phổ biến và dễ thực hiện, nhằm chiếm đoạt tài khoản và tiền của cá nhân. Dự báo trong 5 năm tới, con số này sẽ còn tăng cao hơn nữa.
Đáng chú ý, trong năm 2023, Viettel chỉ ghi nhận 9 vụ tấn công mã độc tống tiền và 24 cuộc tấn công có chủ đích vào Việt Nam. Tuy nhiên, trong 3 tháng đầu năm, Viettel đã ghi nhận khoảng 2.300 cuộc tấn công mạng tại Việt Nam, cho thấy sự gia tăng đáng kể so với cùng kỳ năm trước. Đặc biệt, có khoảng 30 vụ ransomware nhắm vào các tổ chức lớn, ngân hàng và tổ chức tài chính. Và 70% chính là tỉ lệ tăng đột biến của các chiến
dịch ransomware đầu năm 2024 so với cùng kì 2023 nhắm vào các tổ chức, doanh nghiệp tại Việt Nam.
Viettel dự đoán số lượng các vụ tấn công này sẽ tiếp tục gia tăng, bởi vì mô hình tấn công ransomware rất dễ triển khai nhưng khó phát hiện, đồng thời gây ra những khó khăn lớn cho các tổ chức trong việc khôi phục dữ liệu và hệ thống.
Ransomware là phần mềm gián điệp hay phần mềm tống tiền, được thiết kế để mã hóa dữ liệu và yêu cầu tiền chuộc để giải mã. Nếu như các cuộc tấn công khác chỉ gây gián đoạn hoặc ngưng trệ hoạt động của tổ chức, doanh nghiệp, thì ransomware lại hoạt động theo hình thức đòi tiền chuộc để giải mã dữ liệu. Việc yêu cầu tiền chuộc này không chỉ diễn ra ở Việt Nam mà còn rất phổ biến trên toàn thế giới, đặc biệt sau khi khái niệm tiền mã hóa (crypto) ra đời. Crypto đã trở thành phương tiện để các đối tượng tấn công yêu cầu doanh nghiệp và tổ chức trả tiền chuộc mà không để lại dấu vết.
Ransomware có hai loại điển hình, đó là Locker Ransomware (khóa máy tính, từ chối truy cập hệ thống) và hai là Crypto Ransomware (mã hóa dữ liệu, làm cho dữ liệu của tổ chức không thể truy cập được). Gần đây, loại ransomware mã hóa dữ liệu trở nên phổ biến hơn. Hacker sẽ mã hóa toàn bộ dữ liệu của tổ chức và không cho phép truy cập hoặc sử dụng dữ liệu đó. Điều này dẫn đến tình trạng ngưng trệ toàn bộ hoạt động của doanh nghiệp, đặc biệt là các tổ chức tài chính, gây ảnh hưởng nghiêm trọng đến hoạt động kinh doanh.
Các hacker thường thâm nhập vào hệ thống qua nhiều con đường như PC, thiết bị IoT, thiết bị di động và các thiết bị khác trên mạng, để xâm nhập và chiếm quyền kiểm soát dữ liệu của tổ chức. Mô hình tấn công ransomware đã có những bước tiến hóa rõ rệt chỉ trong vòng chưa đầy một năm qua. Trước đây, các cuộc tấn công ransomware thường nhỏ lẻ và việc phát hiện xâm nhập khá đơn giản. Tuy nhiên, các cuộc tấn công ransomware hiện nay đã được thiết kế rất bài bản và tinh vi hơn, sử dụng các hình thức tấn công mạng nâng cao (Advanced Network Attacks).
RANSOMWARE MANG LẠI NGUỒN LỢI NHUẬN LỚN CHO CÁC NHÓM TẤN CÔNG
Mô hình ransomware không chỉ dừng lại ở việc tấn công mã hóa dữ liệu mà còn được xây dựng dựa trên một chiến lược kinh doanh hoàn chỉnh, khiến cho nó ngày càng phổ biến và chắc chắn sẽ tiếp tục bùng phát trong năm 2025. Nguyên nhân chính là do mô hình này mang lại nguồn lợi nhuận cực kỳ lớn cho các nhóm tấn công.
Thực tế, khi các dấu hiệu tấn công không được phát hiện, điều đó có nghĩa là hệ thống của doanh nghiệp đã bị xâm nhập từ rất lâu. Tuy nhiên, quá trình mã hóa dữ liệu có thể chỉ diễn ra trong vài giờ, gây ra thiệt hại khổng lồ cho doanh nghiệp.
Vòng đời của ransomware với các giai đoạn chính, bao gồm phát tán, lúc này ransomware được phát tán qua các kênh như email hoặc các trang web độc hại. Thứ hai là lây nhiễm, khi người dùng vô tình mở tệp đính kèm hoặc nhấp vào liên kết độc hại, ransomware sẽ lây nhiễm vào hệ thống máy tính. Tiếp theo là giao tiếp với máy tính, ransomware sẽ kết nối với máy chủ điều khiển của hacker để nhận lệnh và thực hiện các hành vi tiếp theo.
Sau đó, ransomware sẽ tìm kiếm các tập tin quan trọng trên hệ thống, thường là các tập tin tài liệu, hình ảnh hoặc cơ sở dữ liệu. Sau khi tìm thấy các tập tin mục tiêu, ransomware sẽ tiến hành mã hóa chúng, làm cho người dùng không thể truy cập được. Và cuối cùng là yêu cầu tiền chuộc, hacker sẽ yêu cầu nạn nhân trả tiền chuộc, thường bằng tiền điện tử, để có được khóa giải mã và khôi phục quyền truy cập vào các tập tin.
Ransomware có khả năng xâm nhập và ẩn nấp trong hệ thống doanh nghiệp lên đến 200 ngày trước khi được kích hoạt.
Theo các chuyên gia an toàn thông tin, trong dài hạn sẽ có ba yếu tố chính ảnh hưởng đến an toàn thông tin. Thứ nhất là sự phát triển không ngừng của các kịch bản tấn công, trong đó tội phạm mạng quốc tế ngày càng thực hiện các cuộc tấn công một cách bài bản hơn, có chiến lược rõ ràng và kế hoạch tấn công quy mô hơn. Điều này khiến cho các tổ chức phải đối mặt với những mối đe dọa ngày càng phức tạp và khó lường.
Thứ hai là thiếu hụt nhân sự an toàn thông tin. Sự thiếu hụt nhân sự có kỹ năng về an toàn thông tin đang trở thành một rào cản lớn cho các doanh nghiệp trong việc đảm bảo an ninh mạng. Việc không có đủ nguồn lực để vận hành và duy trì các hệ thống bảo mật khiến cho các tổ chức dễ bị tổn thương hơn trước các cuộc tấn công.
Và thứ ba là mối nguy an toàn thông tin tiềm ẩn trong tổ chức. Nghĩa là, ngay cả khi chưa có dấu hiệu tấn công, các mối nguy an toàn thông tin vẫn tiềm ẩn trong hệ thống của doanh nghiệp. Những lỗ hổng bảo mật hoặc các yếu tố chưa được xử lý triệt để có thể trở thành điểm yếu để hacker lợi dụng bất kỳ lúc nào, gây nguy hiểm cho toàn bộ hệ thống.
Trong bối cảnh nền kinh tế nhiều biến động, bài toán của các nhà quản trị Việt không dừng lại ở việc tiếp cận các lý thuyết quản trị. Điểm nghẽn lớn nhất nằm ở khả năng ứng dụng: Làm sao để mang những chuẩn mực tri thức của thế giới để giải quyết chính những bài toán vận hành tại thị trường trong nước?
Trí tuệ nhân tạo (AI) được cho là công nghệ tiềm năng không chỉ giúp dự báo những điểm nóng ùn tắc mà còn có khả năng “bắt bệnh”, làm rõ nguyên nhân gốc rễ gây kẹt xe...
Phó Chủ tịch Ủy ban Nhân dân thành phố Hà Nội Trương Việt Dũng khẳng định quyết tâm đổi mới tư duy quản lý của chính quyền thủ đô, nhấn mạnh niềm tin của doanh nghiệp là yếu tố quan trọng để thúc đẩy đầu tư, đổi mới sáng tạo và phát triển kinh tế số…
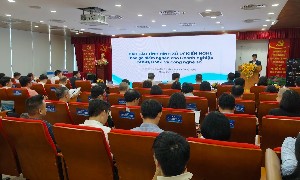
Thực hiện Kế hoạch số 342/KH-UBND ngày 30/8/2026 của UBND Thành phố, chiều ngày 30/9/2026, UBND thành phố Hà Nội tổ chức “Hội nghị xử lý điểm nghẽn của doanh nghiệp khoa học và công nghệ, khởi nghiệp sáng tạo và công nghệ số”...
Thước đo của đổi mới sáng tạo trong trường đại học cần dịch chuyển từ số lượng startup sang giá trị tạo ra cho thị trường, người dùng và doanh nghiệp…
Trong kỷ nguyên số, hoạt động xuất khẩu ngày càng đòi hỏi doanh nghiệp không chỉ đáp ứng yêu cầu thị trường mà còn phải định vị đúng sản phẩm, ứng dụng công nghệ số để xây dựng thương hiệu, đáp ứng kỳ vọng ngày càng cao của người tiêu dùng quốc tế…
Sự bùng nổ của AI và Big Data đang trực tiếp thay đổi các quyết định kinh doanh của doanh nghiệp. Vậy, nhà quản lý cần chuẩn bị những năng lực cốt lõi nào để bứt phá?
Thương mại điện tử đã tạo điều kiện cho ngay cả những doanh nghiệp nhỏ tại Việt Nam có thể giới thiệu sản phẩm của mình tới khách hàng ở cách xa hàng nghìn km...
Ứng dụng công nghệ số là một trong những yếu tố quan trọng để doanh nghiệp đáp ứng các yêu cầu về phát triển bền vững, đặc biệt trên các khía cạnh môi trường, xã hội và quản trị...
AI không thể được đánh giá chỉ bằng mức độ hài lòng của nhân viên hay số lượng người sử dụng công cụ. Một hệ thống có thể được sử dụng rộng rãi nhưng nếu không tạo ra thay đổi về doanh thu, chi phí hoặc năng suất thì chưa thể chứng minh hiệu quả đầu tư….