


Đẩy mạnh công nghệ, AI phát triển kinh doanh, doanh nghiệp Việt chưa đầu tư tương xứng cho bảo mật
Bảo Bình
19/03/2026
Chia sẻ


Nhiều doanh nghiệp tại Việt Nam đang đẩy mạnh ứng dụng công nghệ, đặc biệt là các nền tảng AI và điện toán đám mây, nhằm nâng cao hiệu quả hoạt động và gia tăng doanh thu. Tuy nhiên, tốc độ thay đổi trong chiến lược an ninh mạng lại chậm hơn nhiều…
Bối cảnh công nghệ, chuyển đổi số đang diễn ra mạnh mẽ đã đặt an ninh mạng đang trở thành một trong những thách thức lớn đối với doanh nghiệp. Cùng với đó, khung pháp lý về bảo vệ dữ liệu và an toàn hệ thống thông tin cũng đang được hoàn thiện, Luật An ninh mạng ban hành ngày 10/12/2025 và có hiệu lực từ ngày 1/7/2026. Mới đây nhất, ngày 16/3/2026, Thủ tướng Chính phủ Phạm Minh Chính đã ký Quyết định số 437/QĐ-TTg về Kế hoạch triển khai thi hành Luật An ninh mạng.
Tạp chí Kinh tế Việt Nam / VnEconomy đã có cuộc phỏng vấn ông Ngô Tuấn Anh, Chủ tịch mạng lưới An ninh mạng ViSecurity, CEO Công ty an ninh mạng SCS (SafeGate), về những giải pháp đảm bảo an ninh mạng cho doanh nghiệp Việt.
NHIỀU DOANH NGHIỆP CHƯA KỊP THÍCH ỨNG VỚI BỐI CẢNH AN NINH MẠNG MỚI
Ông đánh giá thế nào về mức độ sẵn sàng an ninh mạng của doanh nghiệp Việt Nam hiện nay? Doanh nghiệp có đang chậm thay đổi chiến lược an ninh mạng, nếu có, họ đang chậm ở những điểm nào? Việc chậm thay đổi chiến lược bảo mật có thể khiến doanh nghiệp phải trả giá đắt ra sao?
Trong bối cảnh công nghệ hiện nay, khi điện toán đám mây và trí tuệ nhân tạo phát triển nhanh chóng, các doanh nghiệp buộc phải thay đổi cách tiếp cận đối với vấn đề an ninh mạng. Thay vì chỉ tập trung vào các biện pháp phòng thủ thụ động, tổ chức cần chuyển sang mô hình chủ động hơn trong việc phát hiện và ngăn chặn các mối đe dọa, đồng thời xây dựng chiến lược an ninh mạng dài hạn để có thể ứng phó hiệu quả với những rủi ro ngày càng phức tạp.
Tuy nhiên, thực tế cho thấy nhiều doanh nghiệp Việt Nam vẫn chưa kịp thích ứng với sự thay đổi này và chưa sẵn sàng trước các cuộc tấn công mạng ngày càng tinh vi.
Doanh nghiệp tập trung triển khai công nghệ để phát triển kinh doanh nhưng chưa đầu tư tương xứng cho hệ thống phòng thủ và chiến lược ứng phó với các cuộc tấn công.
Có thể hình dung các cuộc tấn công mạng giống như sự xuất hiện của một loại virus mới. Khi virus xuất hiện, phải mất một khoảng thời gian để con người nghiên cứu và phát triển vaccine nhằm phòng ngừa và kiểm soát. Điều quan trọng nhất trong quá trình đó là khả năng nhận diện sớm mối đe dọa và nhanh chóng điều chỉnh chiến lược ứng phó.
Nhiều doanh nghiệp tại Việt Nam đang đẩy mạnh ứng dụng công nghệ, đặc biệt là các nền tảng AI và điện toán đám mây, nhằm nâng cao hiệu quả hoạt động và gia tăng doanh thu. Tuy nhiên, tốc độ thay đổi trong chiến lược an ninh mạng lại chậm hơn nhiều. Doanh nghiệp tập trung triển khai công nghệ để phát triển kinh doanh nhưng chưa đầu tư tương xứng cho hệ thống phòng thủ và chiến lược ứng phó với các cuộc tấn công.
Nếu khoảng trống này không sớm được lấp đầy, các doanh nghiệp có thể phải đối mặt với những hậu quả nghiêm trọng khi xảy ra sự cố an ninh mạng, đặc biệt là nguy cơ bị tấn công, rò rỉ hoặc đánh cắp dữ liệu quan trọng.
Vậy theo ông, kể từ khi phát hiện ra dấu hiệu bị tấn công, doanh nghiệp cần xử lý sự cố trong khoảng thời gian là bao lâu để giảm thiểu thiệt hại? Đặc biệt, doanh nghiệp cần làm gì để có thể phát hiện sớm nhất việc bị tấn công, nhằm giảm thời gian hacker “nằm vùng” trong hệ thống?
Tất nhiên, kể từ khi phát hiện ra dấu hiệu bị tấn công, doanh nghiệp cần xử lý sự cố càng sớm càng tốt để tránh gián đoạn hoạt động và giảm thiểu thiệt hại nhất có thể cho doanh nghiệp.
Phát hiện sớm là yếu tố then chốt để phòng chống các cuộc tấn công mạng. Để làm được điều này, doanh nghiệp cần trang bị các giải pháp, quy trình để có thể chủ động phát hiện và phòng ngừa các cuộc tấn công.
HAI KHUYẾN NGHỊ TĂNG CƯỜNG AN NINH MẠNG NĂM 2026
Trong quá trình làm việc với nhiều tổ chức thông qua Mạng lưới An ninh mạng ViSecurity, điều gì khiến ông lo ngại nhất về cách doanh nghiệp đang bảo vệ hệ thống của mình?
Điều đáng lo ngại nhất chính là nhận thức của người lãnh đạo. Thực tế cho thấy, mức độ an toàn của hệ thống thông tin phụ thuộc rất lớn vào nhận thức và sự quan tâm của người đứng đầu tổ chức. Theo quy định hiện hành, trách nhiệm đảm bảo an ninh mạng cho hệ thống thông tin thuộc về lãnh đạo, người phụ trách đơn vị. Tuy nhiên, trên thực tế, vẫn có không ít người cho rằng các cuộc tấn công mạng không phải là vấn đề trực tiếp của mình.
Trong khi khu vực doanh nghiệp ngày càng đóng vai trò quan trọng với nền kinh tế Việt Nam, thì nhận thức và mức độ đầu tư cho an ninh mạng vẫn chưa theo kịp.
Một suy nghĩ khá phổ biến nhưng rất nguy hiểm là tâm lý cho rằng tổ chức của mình sẽ không trở thành mục tiêu của các cuộc tấn công mạng. Chính tâm lý chủ quan này khiến nhiều đơn vị chỉ bắt đầu quan tâm đến an ninh mạng khi sự cố đã xảy ra – đúng với câu nói quen thuộc “mất bò mới lo làm chuồng”.
Do đó, nhiều tổ chức vẫn chưa đầu tư nguồn lực tương xứng cho việc đảm bảo an ninh, an toàn mạng. Đặc biệt ở khu vực doanh nghiệp ngoài nhà nước, việc đầu tư cho an ninh mạng còn rất hạn chế, thậm chí ở một số nơi gần như chưa được chú trọng.
Điều đáng nói là trong khi khu vực doanh nghiệp ngày càng đóng vai trò quan trọng với nền kinh tế Việt Nam, thì nhận thức và mức độ đầu tư cho an ninh mạng vẫn chưa theo kịp. Thậm chí, có những đơn vị từng bị tấn công mạng nhưng vẫn chưa thực sự nhận thức đầy đủ về rủi ro và nguy cơ. Sau một thời gian ngắn, sự cố bị lãng quên và tổ chức cũng không có những thay đổi đáng kể trong việc tăng cường đầu tư để bảo vệ hệ thống của mình.
Năm 2025 vừa qua là một năm có nhiều sự kiện đáng ghi nhớ về an ninh mạng như Mạng lưới ViSecurity được thành lập, Công ước Hà Nội vào tháng 12/2025, Luật An ninh mạng được thông qua, dự kiến sẽ có hiệu lực vào ngày 1/7/2026. Là Chủ tịch mạng lưới ViSecurity, đồng thời là CEO công ty an ninh mạng SCS (SafeGate), ông có khuyến cáo gì cho các doanh nghiệp Việt Nam về các giải pháp nhằm đảm bảo an toàn an ninh mạng trong năm 2026?
Đối với các doanh nghiệp Việt Nam, để đảm bảo an ninh, an toàn mạng trong năm 2026, có hai khuyến nghị quan trọng cần được đặc biệt lưu ý.
Thứ nhất, tuân thủ nghiêm các quy định về đảm bảo an ninh mạng và bảo vệ dữ liệu cá nhân. Hiện nay, quy định pháp lý đã nêu khá rõ những yêu cầu và nội dung mà tổ chức, doanh nghiệp phải thực hiện. Việc tuân thủ đầy đủ không chỉ giúp giảm thiểu rủi ro tấn công mạng mà còn đảm bảo trách nhiệm pháp lý.
Thứ hai, doanh nghiệp cần đầu tư nguồn lực bài bản cho an ninh mạng. Điều này bao gồm việc hợp tác với các đơn vị tư vấn chuyên nghiệp, đồng thời phân bổ ngân sách phù hợp cho các giải pháp bảo mật. Theo nhiều khuyến cáo hiện nay, khoảng 10–15% tổng chi phí của các dự án công nghệ thông tin nên được dành cho các hạng mục đảm bảo an ninh mạng.
Bên cạnh đó, doanh nghiệp cũng cần chuyển từ cách tiếp cận chỉ tập trung vào an ninh hệ thống sang chú trọng nhiều hơn đến an ninh dữ liệu. Trong quá trình xây dựng chiến lược bảo mật, yếu tố con người phải được đặt ở vị trí trung tâm, thông qua việc đào tạo, nâng cao nhận thức và xây dựng đội ngũ nhân lực đủ năng lực để bảo vệ hệ thống và dữ liệu của tổ chức.
SECURITY AS A SERVICE – HƯỚNG ĐI THỰC TẾ CHO DOANH NGHIỆP VIỆT
Theo ông, một giải pháp an ninh mạng hiệu quả trong giai đoạn hiện nay cần hội tụ những yếu tố nào để vừa đảm bảo an toàn, vừa dễ triển khai và phù hợp với quy mô của doanh nghiệp Việt Nam?
Đối với các doanh nghiệp, một trong những hướng tiếp cận hiệu quả để đảm bảo an ninh, an toàn mạng hiện nay là áp dụng mô hình Security as a Service (an ninh mạng như một dịch vụ).
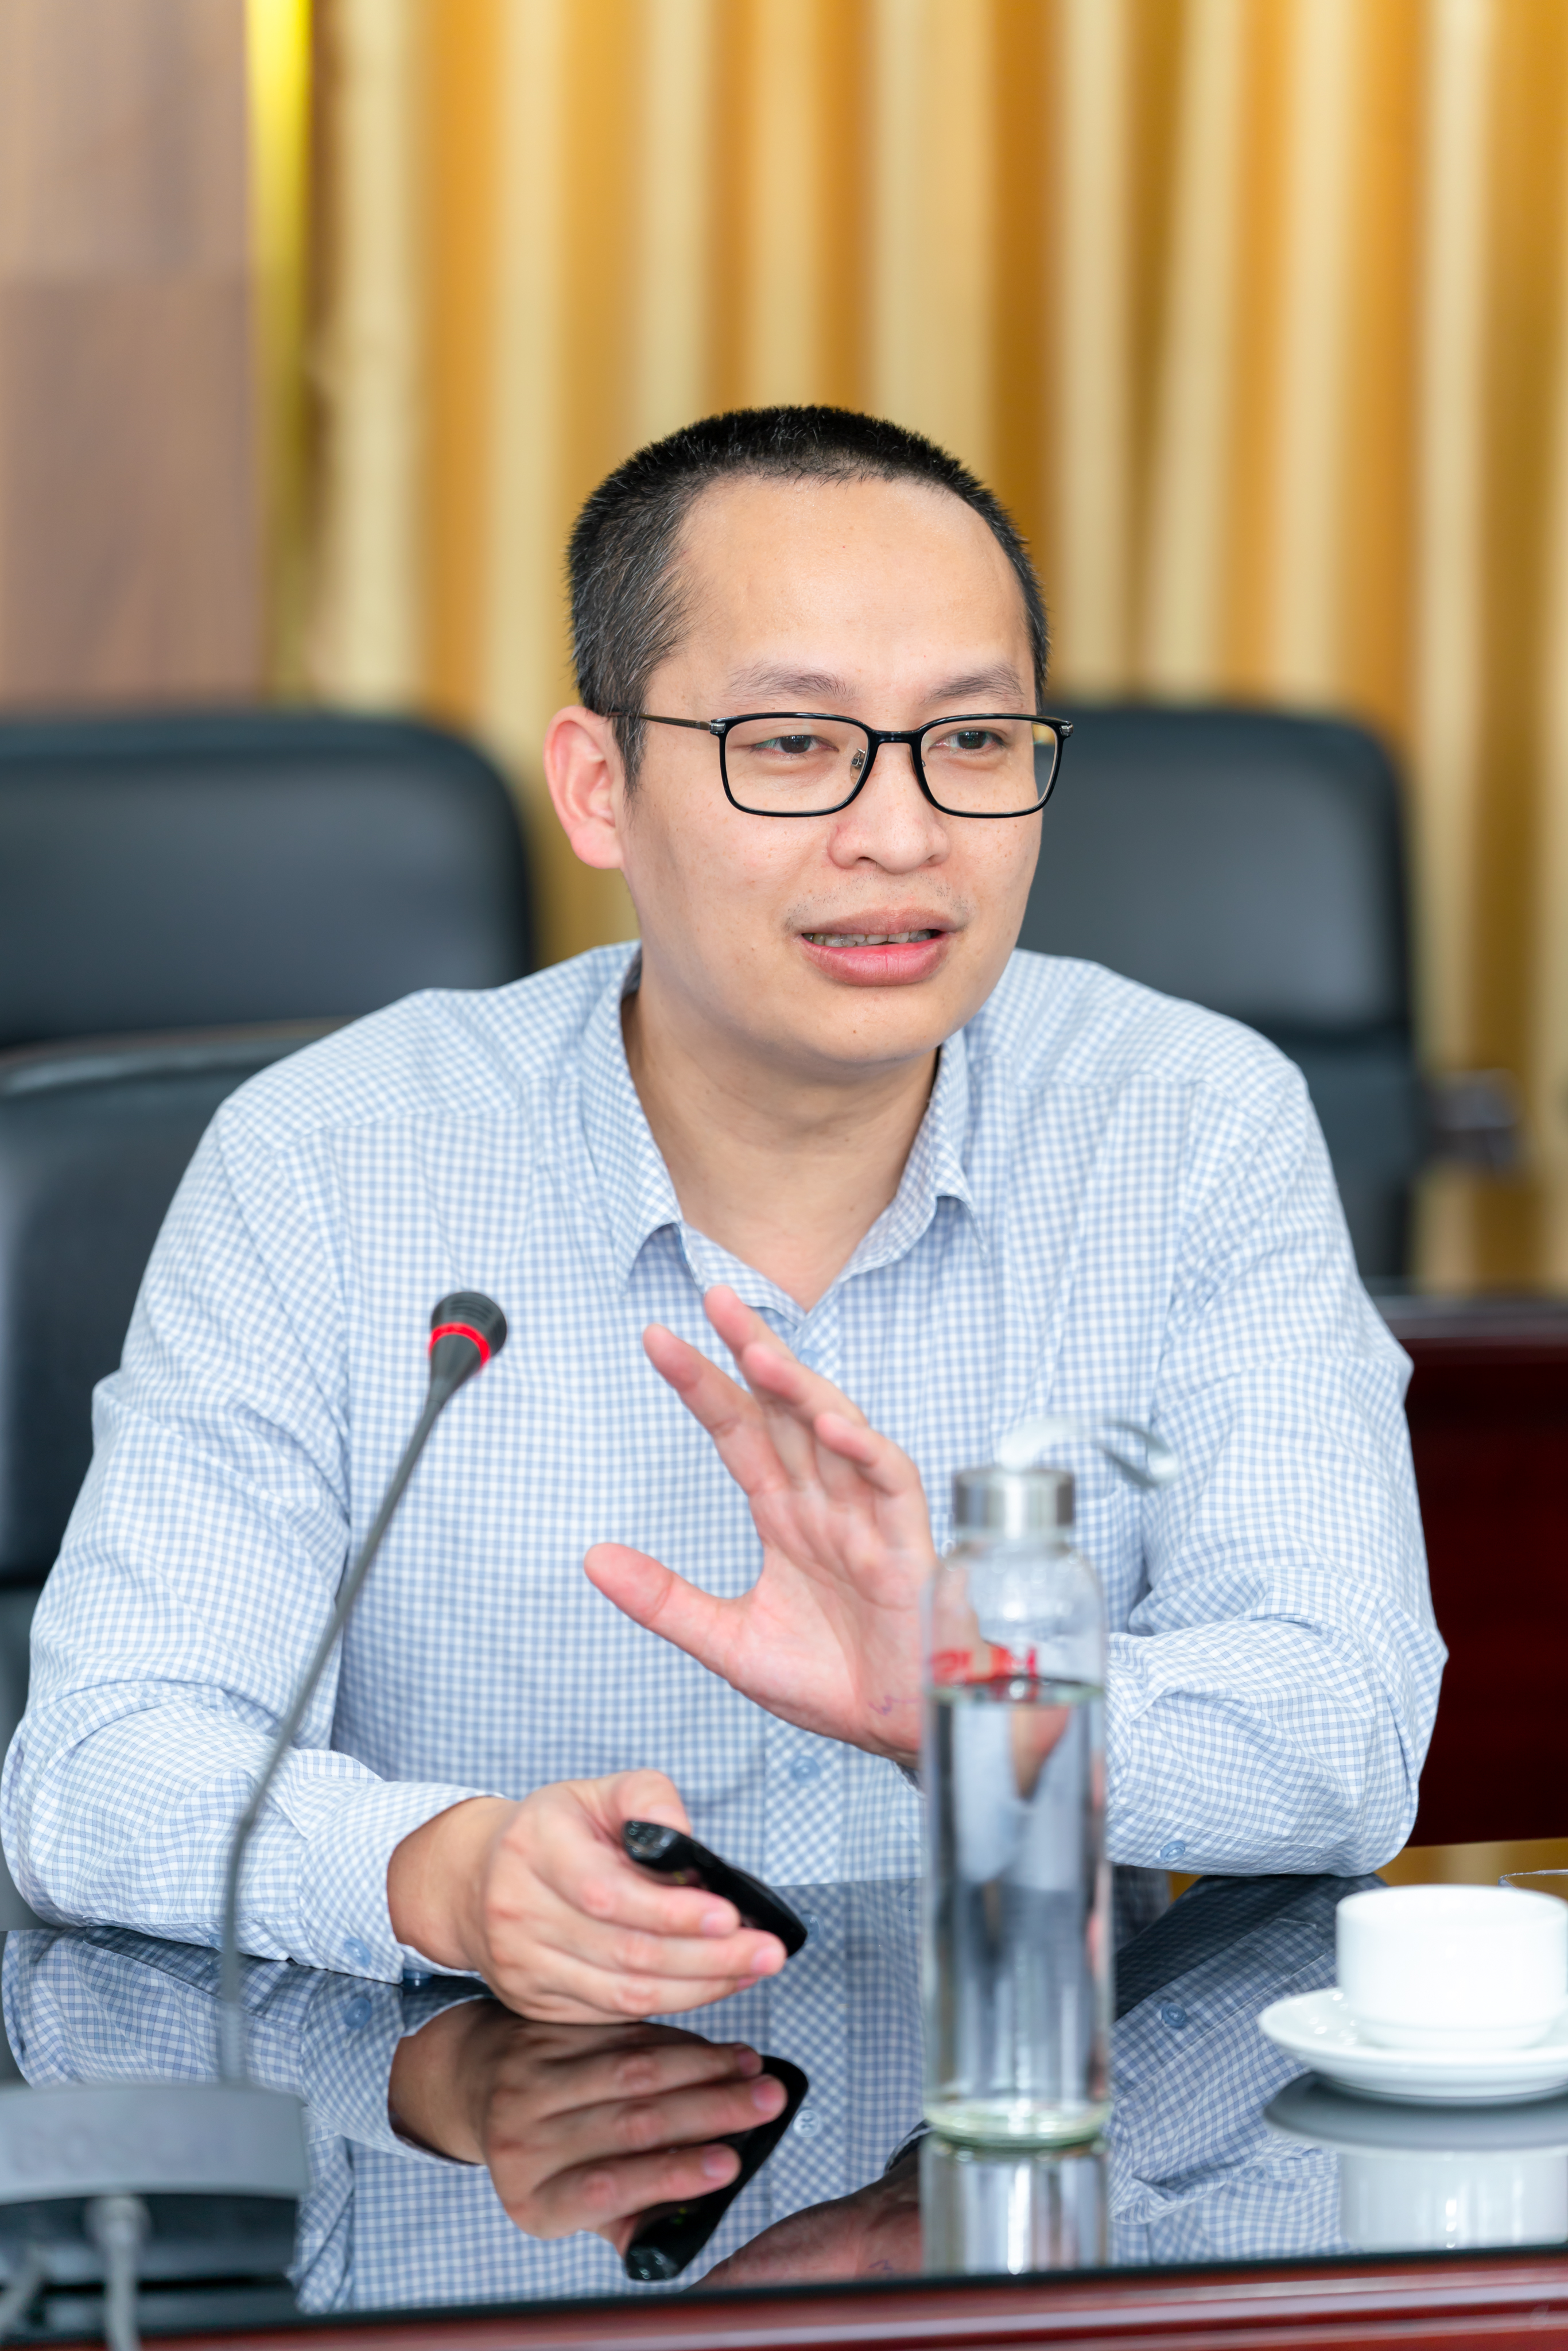
Theo mô hình này, thay vì tự đầu tư toàn bộ hạ tầng, công cụ bảo mật và đội ngũ nhân sự vận hành, doanh nghiệp có thể sử dụng dịch vụ từ các nhà cung cấp chuyên nghiệp. Điều này tương tự như việc “thuê dịch vụ”, giúp tổ chức không phải gánh toàn bộ chi phí đầu tư ban đầu cũng như chi phí duy trì hệ thống bảo mật phức tạp.
Ưu điểm của mô hình này là giúp tiết kiệm chi phí đầu tư, đồng thời đảm bảo chất lượng dịch vụ nhờ được vận hành bởi các đơn vị chuyên môn cao. Bên cạnh đó, các giải pháp bảo mật cũng được cập nhật thường xuyên theo các xu hướng tấn công mới, giúp doanh nghiệp kịp thời thích ứng với những thay đổi nhanh chóng của môi trường an ninh mạng.
Hiện nay, mô hình Security as a Service đã được nhiều quốc gia và doanh nghiệp trên thế giới áp dụng. Việc lựa chọn các giải pháp và dịch vụ từ những nhà cung cấp uy tín sẽ giúp các doanh nghiệp, đặc biệt là những đơn vị còn hạn chế về nguồn lực nhân sự, công nghệ và kinh nghiệm trong lĩnh vực an ninh mạng, có thể tiếp cận được các dịch vụ bảo mật chất lượng cao với chi phí tối ưu.
Trong dài hạn, theo ông doanh nghiệp Việt Nam cần xây dựng năng lực phòng thủ an ninh mạng nội tại như thế nào để không chỉ ứng phó với các cuộc tấn công hiện tại mà còn thích nghi với những rủi ro công nghệ trong tương lai?
Về dài hạn, để đảm bảo an ninh mạng một cách bền vững, cần có sự kết hợp giữa quy trình vận hành, nguồn nhân lực và các giải pháp công nghệ phù hợp. Các tổ chức có thể xây dựng và chuẩn hóa quy trình quản lý an ninh mạng, đào tạo đội ngũ nhân sự chuyên trách và triển khai các biện pháp vận hành bài bản. Tuy nhiên, nếu các giải pháp công nghệ cốt lõi vẫn phụ thuộc hoàn toàn vào sản phẩm nước ngoài thì nguy cơ lệ thuộc về lâu dài là điều khó tránh khỏi.
Vì vậy, tôi cho rằng về lâu dài, Việt Nam cần thúc đẩy mạnh mẽ việc phát triển các sản phẩm và dịch vụ an ninh mạng do doanh nghiệp trong nước làm chủ. Điều này cần được hỗ trợ thông qua các chính sách và kế hoạch cụ thể nhằm xây dựng năng lực công nghệ nội địa, đặc biệt để bảo vệ các hệ thống thông tin quan trọng và hạ tầng trọng yếu của quốc gia.
Trên thực tế, Việt Nam đã có những chủ trương, chỉ thị và chiến lược liên quan đến phát triển các sản phẩm công nghệ và công nghiệp chiến lược quốc gia. Tuy nhiên, trong thời gian tới, cần có những cơ chế rõ ràng và cụ thể hơn để khuyến khích các cơ quan, tổ chức và doanh nghiệp ưu tiên tiếp cận, sử dụng các giải pháp an ninh mạng Make in Vietnam, do người Việt Nam nghiên cứu và phát triển. Điều này không chỉ góp phần nâng cao năng lực tự chủ công nghệ mà còn tạo động lực cho hệ sinh thái doanh nghiệp công nghệ trong nước phát triển.
Từ khóa:
Dòng sự kiện:
Trí tuệ nhân tạo -AI
Cuộc cạnh tranh trí tuệ nhân tạo (AI) giữa Mỹ và Trung Quốc đang mở rộng từ chip bán dẫn, mô hình ngôn ngữ và năng lực tính toán sang một mặt trận ít được chú ý hơn: khả năng huy động, tổ chức và phân bổ nguồn vốn.
Nhiều doanh nghiệp Hà Lan đang hoạt động tại Việt Nam, cũng như những doanh nghiệp có thể đầu tư vào Việt Nam trong tương lai, đều có nhu cầu tìm kiếm nhà cung cấp trong nước…
Việt Nam định hướng phát triển công nghiệp bán dẫn gắn với nhu cầu của các lĩnh vực như viễn thông, tự động hóa, năng lượng và giao thông, đồng thời tăng cường liên kết giữa thiết kế chip, nghiên cứu, sản xuất điện tử và phát triển chuỗi cung ứng...
Sinh viên đang thiếu những kỹ năng doanh nghiệp cần như kỹ năng con người, kỹ năng cá nhân hay kỹ năng mềm, trong khi lại rất tốt về năng lực số. Song năng lực số lại là lĩnh vực mà AI đang ngày càng có khả năng đảm nhiệm tốt hơn…
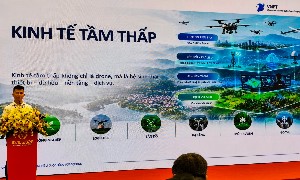
UAV mới chỉ là điểm khởi đầu của kinh tế tầm thấp. Giá trị lớn hơn nằm ở khả năng kết nối thiết bị, khai thác dữ liệu và phát triển những dịch vụ mới từ nền tảng công nghệ dùng chung…
Việc ban hành Danh mục dữ liệu mở và dữ liệu dùng chung nhằm nâng cao hiệu quả sử dụng dữ liệu, hạn chế việc thu thập hoặc yêu cầu cung cấp lại những thông tin đã có...
Việc khuyến khích đổi mới và ứng dụng AI trong dịch vụ công cần đi cùng những yêu cầu cụ thể về an toàn, cơ chế kiểm soát và trách nhiệm trong quá trình thực hiện…
Đáng chú ý, Hà Nội đang chuyển cách tiếp cận từ “làm khoa học, công nghệ” sang sử dụng khoa học, công nghệ, đổi mới sáng tạo và chuyển đổi số để giải quyết các bài toán phát triển….
Với sự tiến bộ của AI, đào tạo và phát triển con người trong năm 2027 sẽ hướng đến các chương trình mang tính thực tiễn, được thiết kế theo bối cảnh doanh nghiệp, giảm bớt những chương trình học tách biệt mà thay vào đó là các chuỗi đào tạo giúp tăng năng lực thực thi cho tổ chức...
Hà Nội đang mở rộng ứng dụng công nghệ vào quản lý, điều hành và cung cấp dịch vụ công, hướng tới nâng cao hiệu quả phục vụ người dân…


