


Chuyên gia nhận định "điểm yếu nhất" trong phòng chống tấn công mạng, lừa đảo tại Việt Nam
Bảo Bình
29/12/2025
Chia sẻ


Dù công nghệ bảo mật không ngừng phát triển, nhiều chuyên gia cho rằng điểm yếu lớn nhất trong công tác phòng chống tội phạm mạng tại Việt Nam hiện nay không nằm ở công nghệ…
Trong bối cảnh Việt Nam đang đẩy mạnh chuyển đổi số trên hầu hết các lĩnh vực, các nguy cơ về tấn công mạng và lừa đảo trực tuyến ngày càng gia tăng, với thủ đoạn ngày càng tinh vi. Không những thế, các vụ lừa đảo chiếm đoạt tài sản cũng diễn ra với nhiều hình thức, kịch bản khó lường.
VIỆT NAM ĐÃ CÓ ĐIỀU KIỆN TIẾP CẬN CÁC CÔNG NGHỆ AN NINH TƯƠNG ĐỐI TỐT
Giáo sư, Tiến sĩ Huỳnh Thị Thanh Bình, Phó Hiệu trưởng Trường Công nghệ Thông tin và Truyền thông, Đại học Bách Khoa Hà Nội, cho rằng phòng chống tội phạm mạng là bài toán tổng hợp của ba yếu tố: công nghệ, con người và quy trình. Trong đó, dù Việt Nam đã có điều kiện tiếp cận các công nghệ an ninh tương đối tốt, nhưng hai yếu tố còn lại vẫn tồn tại nhiều bất cập.
“Về mặt công nghệ, có thể nói chúng ta không quá thiếu. Tuy nhiên, nếu nhận thức của con người chưa đầy đủ, quy trình vận hành chưa chặt chẽ, thì công nghệ dù hiện đại đến đâu cũng rất khó phát huy hiệu quả”, GS.TS Huỳnh Thị Thanh Bình nhấn mạnh.
Về mặt công nghệ, có thể nói chúng ta không quá thiếu. Tuy nhiên, nếu nhận thức của con người chưa đầy đủ, quy trình vận hành chưa chặt chẽ, thì công nghệ dù hiện đại đến đâu cũng rất khó phát huy hiệu quả
Theo bà, tư duy “đầu tư công nghệ là đủ an toàn” đang khiến nhiều tổ chức, doanh nghiệp chủ quan, trong khi các rủi ro lớn nhất lại xuất phát từ những lỗ hổng rất cơ bản trong quản trị con người và vận hành hệ thống.
Tiến sĩ Đoàn Trung Sơn, Giám đốc Chương trình An ninh mạng, Đại học Phenikaa, cho rằng sự bùng nổ của các hình thức lừa đảo trong và sau giai đoạn dịch COVID-19 đã phơi bày một thực trạng đáng lo ngại: tình trạng mua bán dữ liệu cá nhân diễn ra phổ biến tại Việt Nam.
“Qua nhiều vụ việc thực tế, có thể thấy nguyên nhân không chỉ đến từ các cuộc tấn công kỹ thuật, mà còn xuất phát từ chính con người trong nội bộ các tổ chức”, ông Sơn phân tích.
Theo ông, đã có nhiều vụ rò rỉ dữ liệu quy mô lớn liên quan đến dữ liệu tài chính, dữ liệu khách hàng, trong đó không ít trường hợp xuất phát từ cán bộ phụ trách an toàn thông tin, nhân viên hợp đồng tại các đơn vị cung cấp dịch vụ công, thậm chí là nhân viên ngân hàng. Những dữ liệu này bị bán ra ngoài với giá rất rẻ, chỉ vài trăm nghìn đồng cho một tài khoản, sau đó trở thành “nguyên liệu” cho các đường dây lừa đảo, kể cả các nhóm hoạt động ở nước ngoài.
“Con người luôn là mắt xích yếu nhất trong bất kỳ hệ thống nào. Khi yếu tố con người không được kiểm soát tốt, thì nguy cơ mất an toàn thông tin là điều khó tránh khỏi”, Tiến sĩ Đoàn Trung Sơn khẳng định.
ĐÀO TẠO CON NGƯỜI, CẦN ĐÀO TẠO CẢ KỸ NĂNG, KHÔNG CHỈ DỪNG Ở NHẬN THỨC
Ở góc độ quản trị hệ thống, ông Hoàng Mạnh Đức, Trưởng nhóm Nghiên cứu An toàn Hệ thống, Đại học FPT, cho rằng trong lĩnh vực an toàn thông tin, mọi thứ luôn bắt đầu từ yêu cầu kinh doanh của tổ chức, doanh nghiệp. Trên cơ sở đó, doanh nghiệp xây dựng chính sách an ninh, an toàn thông tin. Chính sách này phụ thuộc rất lớn vào con người, từ nhận thức cho đến cách thức thực thi.
Từ chính sách, doanh nghiệp mới lựa chọn và triển khai các biện pháp kiểm soát phù hợp, lúc này yếu tố công nghệ mới thực sự được đưa vào sử dụng. Như vậy, giữa yêu cầu kinh doanh và các biện pháp kỹ thuật luôn tồn tại một lớp trung gian là chính sách an ninh, mà yếu tố con người đóng vai trò trung tâm.
“Công nghệ phát triển rất nhanh. Nếu chúng ta không hiểu rõ, không kiểm soát và không sử dụng đúng cách, thì chính con người sẽ trở thành điểm yếu”, ông Hoàng Mạnh Đức nói. Đặc biệt, trong các hình thức tấn công hiện nay như xâm nhập trái phép, mã độc hay tấn công chuỗi cung ứng, có một dạng tấn công rất đặc thù và nguy hiểm, đó là tấn công khai thác yếu tố con người.
Theo ông Đức, kiểu tấn công này đánh thẳng vào những đặc điểm rất “người” như sự tin tưởng, lòng tốt, mong muốn giúp đỡ lẫn nhau, thậm chí là lòng tham. Trong những trường hợp này, các biện pháp kỹ thuật gần như không thể ngăn chặn nếu con người không đủ kỹ năng và nhận thức.
“Vì vậy, theo quan điểm cá nhân tôi, đối với các tổ chức và doanh nghiệp Việt Nam hiện nay, việc tập trung đào tạo con người là vô cùng quan trọng. Tuy nhiên, đào tạo không chỉ dừng lại ở nhận thức, mà cần chuyển sang đào tạo kỹ năng thực hành. Khi con người có đủ kỹ năng, chính sách an ninh sẽ được xây dựng tốt hơn, và từ đó các biện pháp kiểm soát kỹ thuật mới thực sự phát huy hiệu quả”, ông Hoàng Mạnh Đức cho biết.
CHÚNG TA ĐANG QUÁ NHANH: NHẤP CHUỘT QUÁ NHANH, CHUYỂN TIỀN QUÁ NHANH
Từ thực tiễn triển khai chuyển đổi số tại Việt Nam, chuyên gia an ninh mạng Ngô Minh Hiếu, Doanh nghiệp Xã hội Chống lừa đảo, cho rằng nhiều doanh nghiệp đang áp dụng công nghệ một cách quá nhanh, nhưng chưa thực sự phù hợp với nhu cầu vận hành hoặc hạ tầng hiện có, vô tình tạo ra thêm các lỗ hổng an ninh mới.
Chúng ta đang quá nhanh: nhấp chuột quá nhanh, chuyển tiền quá nhanh, trong khi lại thiếu đi sự kiểm chứng cần thiết.
Đôi khi, chỉ cần chậm lại một chút, chúng ta đã có thể tránh được rất nhiều rủi ro trước khi chuyển tiền hoặc cung cấp thông tin cá nhân
Bên cạnh đó, yếu tố quy trình cũng đang bị xem nhẹ. Không ít doanh nghiệp vẫn để nhân viên tự do cài đặt phần mềm lậu, phần mềm không bản quyền trên máy tính làm việc, khiến thiết bị dễ nhiễm mã độc và trở thành điểm xâm nhập ban đầu cho các cuộc tấn công mạng.
“Tuy nhiên, trong cả ba yếu tố, con người vẫn là then chốt và cũng là khe hở lớn nhất”, Ngô Minh Hiếu nhận định.
Ông cho rằng nhiều người “biết” sử dụng công nghệ nhưng chưa thực sự “hiểu” công nghệ. Việc để lộ thông tin cá nhân công khai trên mạng xã hội, thiếu hiểu biết về các thiết lập bảo mật, hoặc quá vội vàng trong việc nhấp link, chuyển tiền, nhập thông tin nhạy cảm đang tạo điều kiện thuận lợi cho kẻ xấu.
“Chúng ta đang quá nhanh: nhấp chuột quá nhanh, chuyển tiền quá nhanh, trong khi lại thiếu đi sự kiểm chứng cần thiết”, ông Hiếu nhấn mạnh.
“Chuyển đổi số không có nghĩa là mọi thứ đều phải làm thật nhanh bằng mọi giá. Đôi khi, chỉ cần chậm lại một chút, đủ để kiểm tra, xác minh và suy nghĩ xem thông tin đó có đáng tin cậy hay không, thì chúng ta đã có thể tránh được rất nhiều rủi ro trước khi chuyển tiền hoặc cung cấp thông tin cá nhân”.
Ngày 4/11, Airbus ký hai Biên bản ghi nhớ (MoU) với các đối tác Việt Nam, gồm Vietnam Airlines, FPT và Đại học FPT, nhằm thúc đẩy hợp tác trong lĩnh vực hàng không số và đào tạo nguồn nhân lực hàng không vũ trụ.
AI công nghiệp và công nghệ bản sao số đang mở ra cơ hội để doanh nghiệp Việt Nam chuyển từ sản xuất, lắp ráp sang các công đoạn có giá trị gia tăng cao hơn như thiết kế, kỹ thuật và đổi mới sáng tạo...
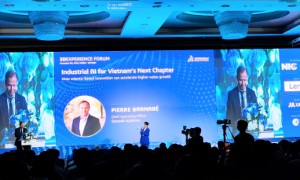
AI công nghiệp đang làm thay đổi cách sản phẩm được thiết kế, thử nghiệm và sản xuất. Trong mô hình nhà máy mới, kỹ sư sẽ không chỉ làm việc với máy móc và các quy trình kỹ thuật mà còn phối hợp với các tác nhân AI công nghiệp (Industrial AI Agents)...
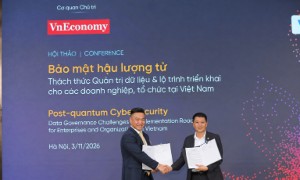
Hợp tác hướng tới hỗ trợ các doanh nghiệp và tổ chức tại Việt Nam đánh giá, chuẩn bị cho quá trình chuyển đổi sang các giải pháp bảo mật có khả năng chống chịu trước những tiến bộ của điện toán lượng tử…
Những phương thức mã hóa đang được sử dụng rộng rãi hiện nay có nguy cơ không còn đủ khả năng bảo vệ dữ liệu trước các năng lực tính toán mới...
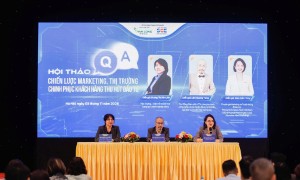
AI và dữ liệu đang mở rộng vai trò của marketing, từ hỗ trợ doanh nghiệp nhận diện thị trường, tiếp cận khách hàng đến cá nhân hóa trải nghiệm. Tuy nhiên, công nghệ chỉ tạo ra giá trị khi được chuyển hóa thành hiệu quả kinh doanh và niềm tin có thể kiểm chứng…
Sự phát triển của AI và các công cụ phân tích dữ liệu đang mở ra những cách tiếp cận mới trong quản trị rủi ro tài chính, từ nhận diện sớm nguy cơ bất ổn của thị trường đến kiểm soát những rủi ro phát sinh từ chính quá trình ứng dụng công nghệ...
Chủ tịch Airbus International nhận định AI đang tạo ra cơ hội lớn nhưng cũng đi kèm các rủi ro cần kiểm soát. Với đặc thù là nhà sản xuất thiết bị hàng không, Airbus phải đặt an toàn lên ưu tiên hàng đầu trong mọi hoạt động, bao gồm cả việc ứng dụng AI...
Mỗi sự cố rò rỉ hay gián đoạn dữ liệu có thể gây ra tổn thất tài chính nặng nề, đồng thời ảnh hưởng trực tiếp đến uy tín thương hiệu và tính tuân thủ pháp lý của doanh nghiệp…
Sự phát triển của trí tuệ nhân tạo (AI), dữ liệu lớn, điện toán đám mây và các mô hình tài chính số đang làm thay đổi sâu sắc hệ thống tài chính, đồng thời đặt ra yêu cầu mới về quản trị rủi ro, giám sát và bảo đảm an toàn hoạt động...


