60% doanh nghiệp vừa và nhỏ sau khi bị tấn công ransomware đã phải ngừng hoạt động
Bảo Bình
16/04/2026
Chia sẻ


Từ một sự cố an ninh mạng, hậu quả có thể dẫn đến việc doanh nghiệp phải đóng cửa. Và hiện nay, không ít doanh nghiệp vẫn cho rằng mình “quá nhỏ”, không phải mục tiêu của tấn công mạng…
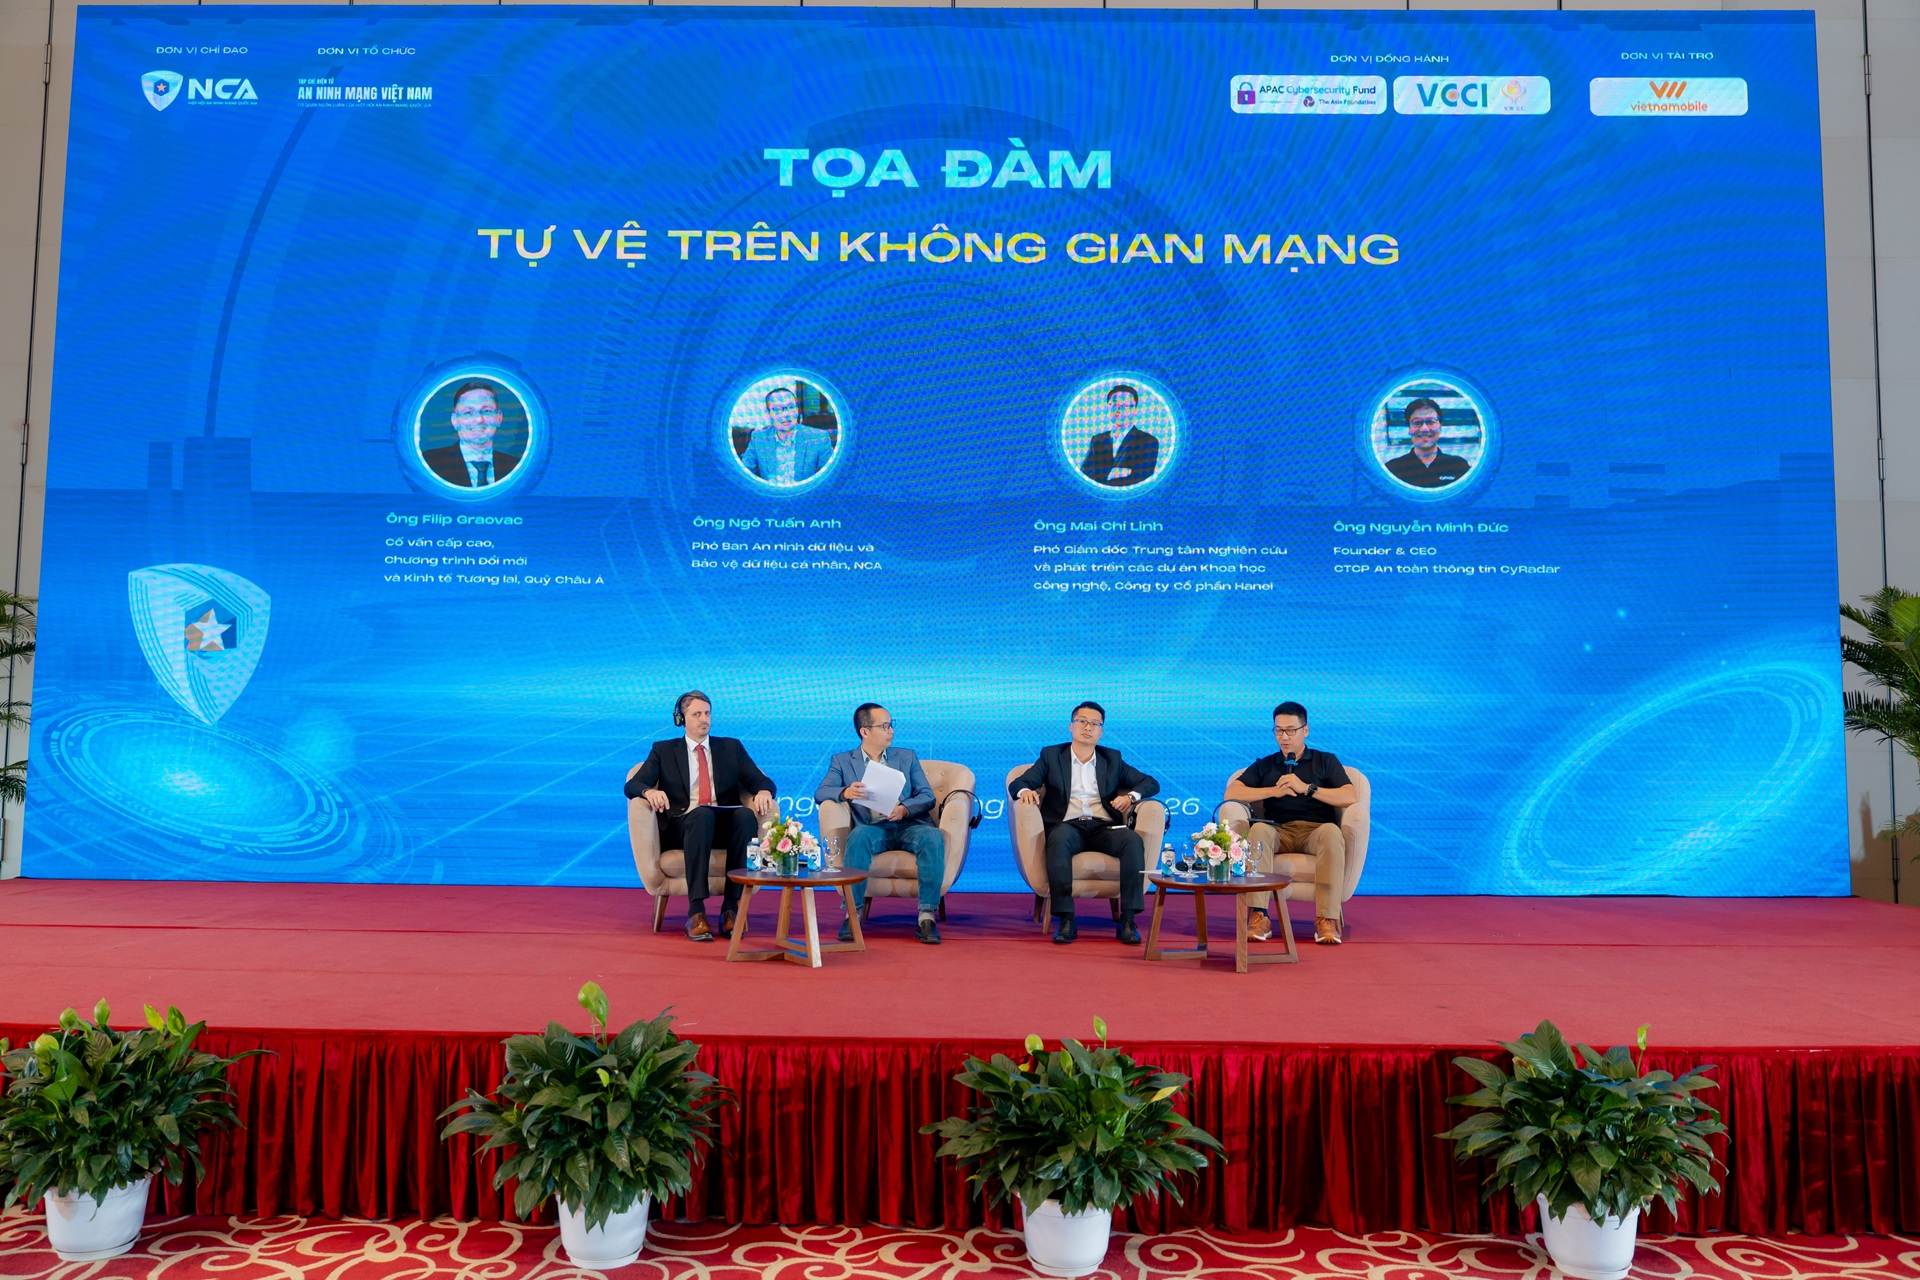
Chia sẻ tại Diễn đàn “Tương lai số an toàn cho doanh nghiệp vừa và nhỏ” ngày 15/4, ông Ngô Tuấn Anh, Phó Ban An ninh dữ liệu và Bảo vệ dữ liệu cá nhân, Hiệp hội An ninh mạng quốc gia, cho biết nhiều doanh nghiệp hiện nay vẫn giữ tâm lý chủ quan "mất bò mới lo làm chuồng", cho rằng quy mô nhỏ và dữ liệu ít giá trị sẽ giúp họ đứng ngoài cuộc chơi của hacker.
Tuy nhiên, trong kỷ nguyên số không biên giới, an ninh mạng là thách thức chung cho mọi quy mô tổ chức.
SAI LẦM ĐẦU TIÊN CỦA DOANH NGHIỆP VỪA VÀ NHỎ TRONG AN NINH MẠNG
“Sai lầm đầu tiên của nhiều doanh nghiệp vừa và nhỏ là cho rằng mình không phải mục tiêu của các cuộc tấn công. Tuy nhiên, các con số thực tế cho thấy điều ngược lại”, ông Ngô Tuấn Anh nói. Đặc biệt, chuyên gia cho biết một thực tế trên toàn cầu là có tới 60% doanh nghiệp vừa và nhỏ sau khi bị tấn công ransomware đã phải ngừng hoạt động trong vòng 6 tháng. “Từ một sự cố an ninh mạng, hậu quả có thể dẫn đến việc doanh nghiệp phải đóng cửa”, ông Ngô Tuấn Anh nói.
Theo thống kê năm 2025 của Hiệp hội An ninh mạng quốc gia, 52% tổ chức tại Việt Nam đã chịu tổn thất do tấn công mạng. Tuy nhiên, con số thực tế có thể cao hơn nhiều do tâm lý lo ngại trách nhiệm khiến bộ phận IT thường “che giấu sự cố với lãnh đạo”. Chính sự thiếu minh bạch này đã vô tình dọn đường cho hacker "nằm vùng" và trục lợi kéo dài trong hệ thống.
Để giải quyết vấn đề này, một số doanh nghiệp đã áp dụng cơ chế “miễn trừ trách nhiệm” trong an ninh mạng. Theo đó, nếu nhân viên phát hiện dấu hiệu tấn công và chủ động báo cáo thì sẽ không bị quy trách nhiệm. Cách làm này khuyến khích việc phát hiện sớm và xử lý kịp thời, thay vì để sự cố bị che giấu và trở nên nghiêm trọng hơn.
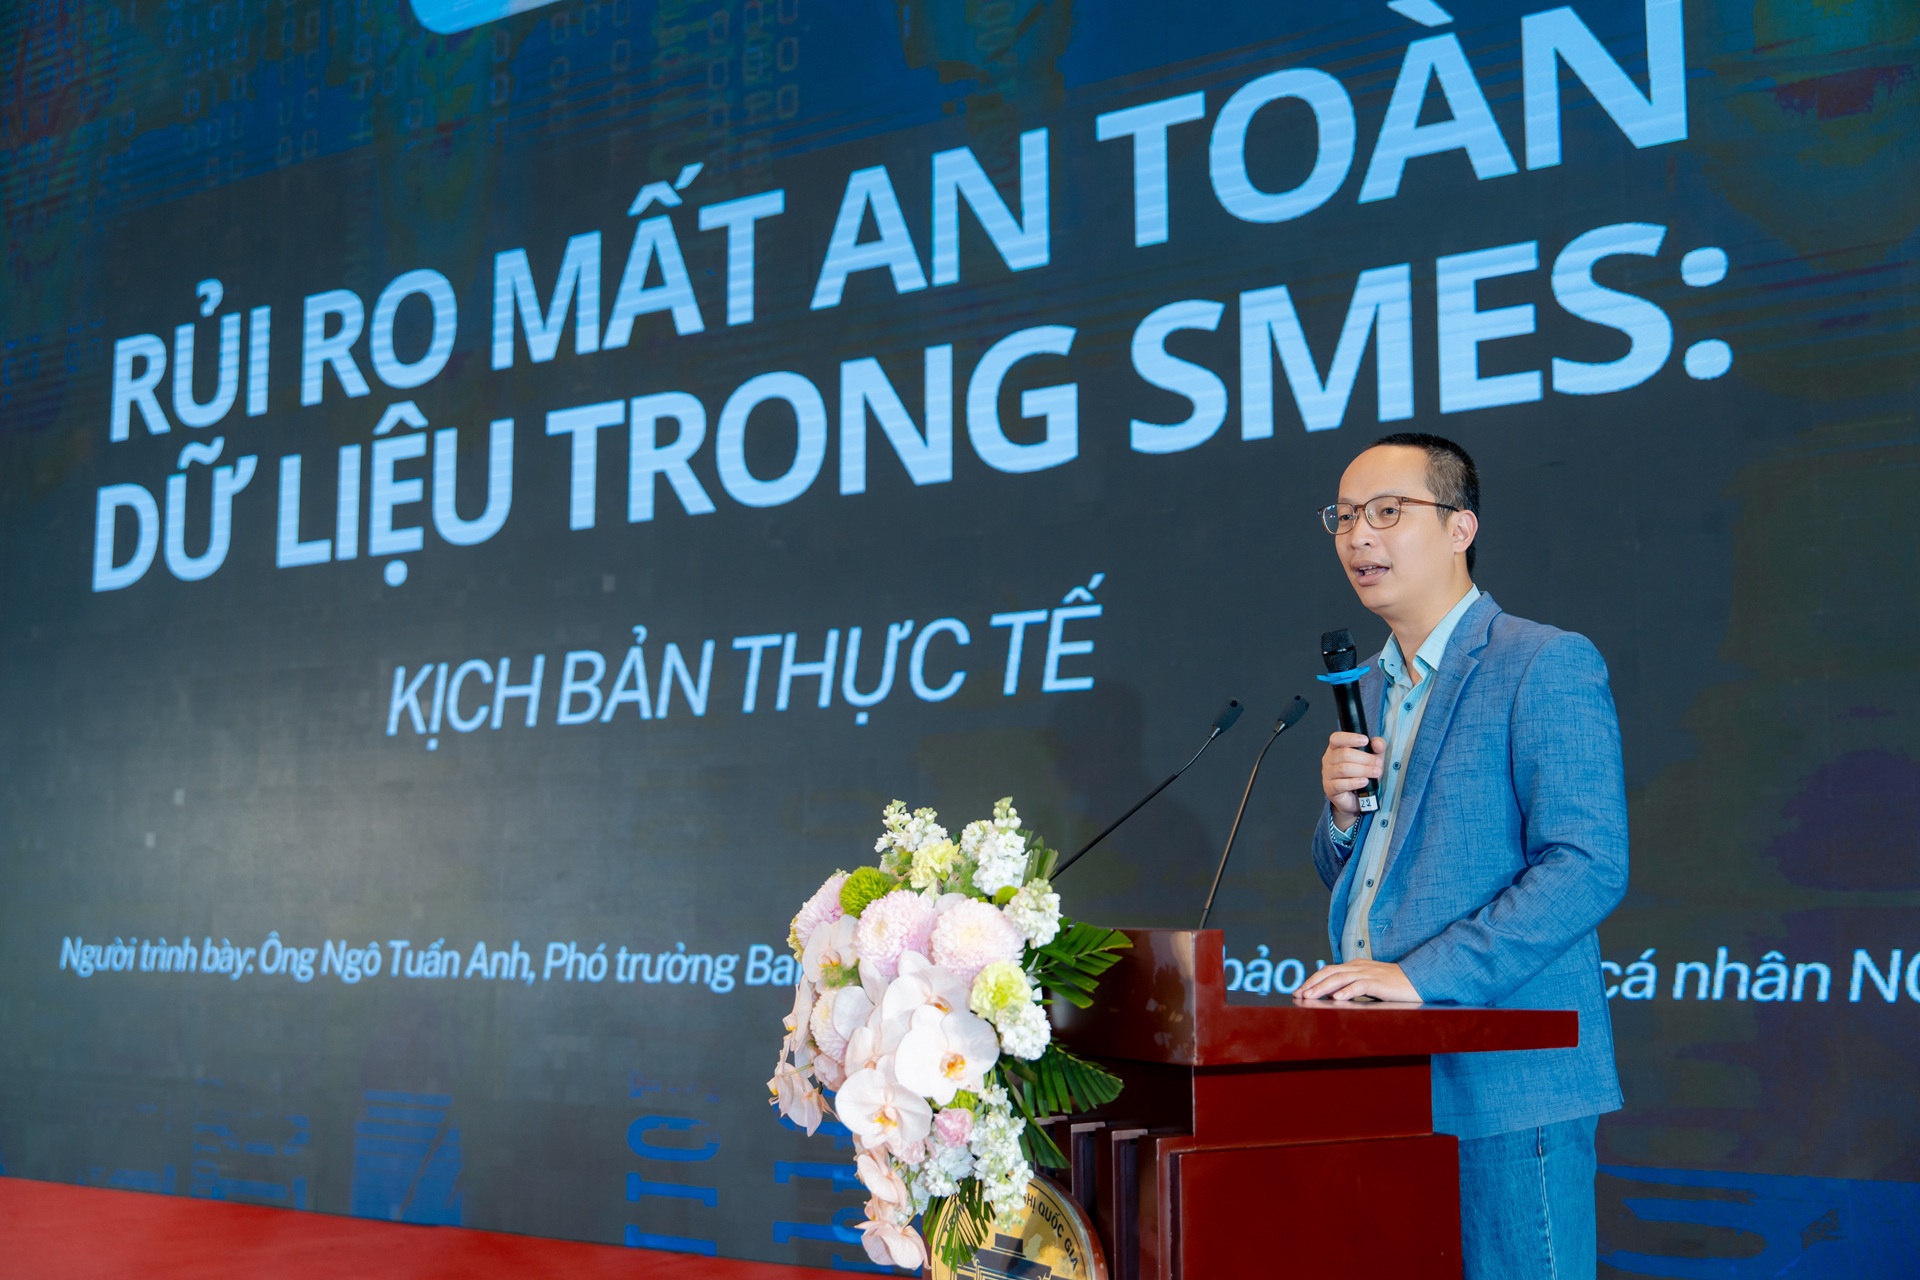
Ông Ngô Tuấn Anh cho biết hai hình thức thường gặp nhất là phishing (tấn công lừa đảo) và ransomware (mã hóa dữ liệu để tống tiền). Phishing thường được thực hiện thông qua việc giả mạo danh tính để lừa người dùng.
Một kịch bản thực tế là hacker xâm nhập vào hệ thống, theo dõi các giao dịch giữa doanh nghiệp và đối tác nước ngoài. Khi hai bên đã thống nhất về hàng hóa và giá cả, đến bước ký hợp đồng và chuyển tiền, hacker sẽ can thiệp vào máy tính của người phụ trách hợp đồng, thay đổi thông tin tài khoản nhận tiền. Thay vì chuyển tiền từ công ty A sang công ty B, tiền sẽ được chuyển sang tài khoản của công ty C do hacker kiểm soát. Quá trình này diễn ra rất tinh vi, khiến các bên vẫn tưởng mọi thứ bình thường cho đến khi phát hiện tiền đã bị chuyển sai.
Ngoài ra, hacker còn có thể tấn công vào máy tính của nhân viên kế toán, sau đó tìm cách mở rộng phạm vi trong hệ thống. Ở nhiều doanh nghiệp nhỏ và vừa, bộ phận kế toán thường kiêm luôn tài chính và tiền lương, nên chỉ cần xâm nhập một điểm là có thể lan rộng.
Một phương thức phổ biến là gửi email giả mạo với tiêu đề hấp dẫn, chẳng hạn “Thông báo tăng lương tháng 5”. “Đây là loại email mà gần như mọi nhân viên đều sẽ mở. Khi người dùng mở email hoặc file đính kèm, mã độc sẽ được kích hoạt, từ đó hacker có thể lan rộng sang các máy khác, bao gồm cả máy của ban lãnh đạo hoặc quản trị hệ thống”, chuyên gia an ninh mạng chia sẻ.
Khi đã xâm nhập được vào máy của quản trị hệ thống – nơi lưu trữ toàn bộ server và dữ liệu doanh nghiệp – hacker có thể kiểm soát toàn bộ hệ thống. Từ đó, chúng có thể mã hóa dữ liệu để tống tiền, hoặc thậm chí công khai dữ liệu nhạy cảm của doanh nghiệp lên mạng, gây thiệt hại nghiêm trọng cả về tài chính lẫn uy tín.
NGẮT KẾT NỐI INTERNET ĐỂ HẠN CHẾ XÂM NHẬP KHI XẢY RA SỰ CỐ
Không những thế, theo ông Nguyễn Minh Đức, nhà sáng lập kiêm CEO Công ty Cổ phần An toàn thông tin CyRadar, hiện nay các công nghệ liên quan đến AI hay deepfake đã được hacker khai thác mạnh mẽ. “Trước đây một email lừa đảo thường được gửi hàng loạt với cùng một nội dung cho hàng trăm, hàng nghìn người, thì nay AI có thể giúp hacker cá nhân hóa nội dung cho từng người nhận”, ông Nguyễn Minh Đức nói.
“Nội dung email có thể được điều chỉnh theo vị trí công việc, ngôn ngữ, mối quan tâm của từng cá nhân. Tất cả quá trình này chỉ diễn ra trong vài giây nhưng có thể tạo ra hàng loạt email được “may đo” riêng biệt. Không chỉ dừng lại ở đó, trong quá trình tương tác, ví dụ qua chat, AI còn giúp hacker duy trì hội thoại một cách linh hoạt, khiến người dùng dễ bị thuyết phục hơn so với việc tương tác với một con người trước đây”.
Theo quy định về bảo vệ dữ liệu cá nhân hiện nay, doanh nghiệp có trách nhiệm báo cáo sự cố cho cơ quan chức năng trong vòng 72 giờ
Các doanh nghiệp luôn mong muốn sự cố sẽ không xảy ra, hay đúng hơn là thường có xu hướng “né tránh” việc này. Tuy nhiên, theo các chuyên gia, doanh nghiệp cần chuẩn bị sẵn kịch bản ứng phó như một quy trình diễn tập định kỳ, tương tự phòng cháy chữa cháy, giúp doanh nghiệp không rơi vào trạng thái bị động khi sự cố thực sự xảy ra.
Về xử lý cụ thể, ông Nguyễn Minh Đức cho rằng khi sự cố xảy ra, bước đầu tiên là cô lập hệ thống bị ảnh hưởng, nhưng không nên tắt máy ngay lập tức để tránh mất dấu vết phục vụ điều tra. Thay vào đó, cần ngắt kết nối internet để hạn chế xâm nhập tiếp diễn. Tiếp theo là thay đổi ngay các tài khoản quản trị và cơ chế xác thực nhằm chặn quyền truy cập trái phép.
Sau đó, doanh nghiệp cần tiến hành điều tra với sự hỗ trợ của chuyên gia kỹ thuật để xác định nguyên nhân gốc rễ, từ đó đưa ra biện pháp khắc phục phù hợp. Đồng thời, cần chuẩn bị phương án xử lý truyền thông để giảm thiểu tác động đến uy tín, đặc biệt trong các vụ việc liên quan đến dữ liệu khách hàng.
“Doanh nghiệp cũng cần lưu ý nghĩa vụ pháp lý. Theo quy định về bảo vệ dữ liệu cá nhân hiện nay, doanh nghiệp có trách nhiệm báo cáo sự cố cho cơ quan chức năng trong vòng 72 giờ. Đây là yêu cầu rất quan trọng, đồng thời cũng giúp cơ quan chức năng có thể hỗ trợ trong quá trình điều tra và xử lý”, ông Nguyễn Minh Đức nhấn mạnh.
PHẠM VI BẢO MẬT ĐÃ MỞ RỘNG
Theo ông Filip Graovac, Cố vấn cấp cao, Chương trình Đổi mới và Kinh tế Tương lai, Quỹ châu Á, các cuộc tấn công mạng từ trước đến nay vốn luôn nhắm vào các tổ chức lớn, bởi quy mô, tầm quan trọng và giá trị mà họ đại diện. Tuy nhiên, trong vài năm gần đây, khi ngày càng nhiều doanh nghiệp vừa và nhỏ tham gia vào quá trình số hóa, tích hợp vào nền kinh tế số, một xu hướng mới đã xuất hiện.
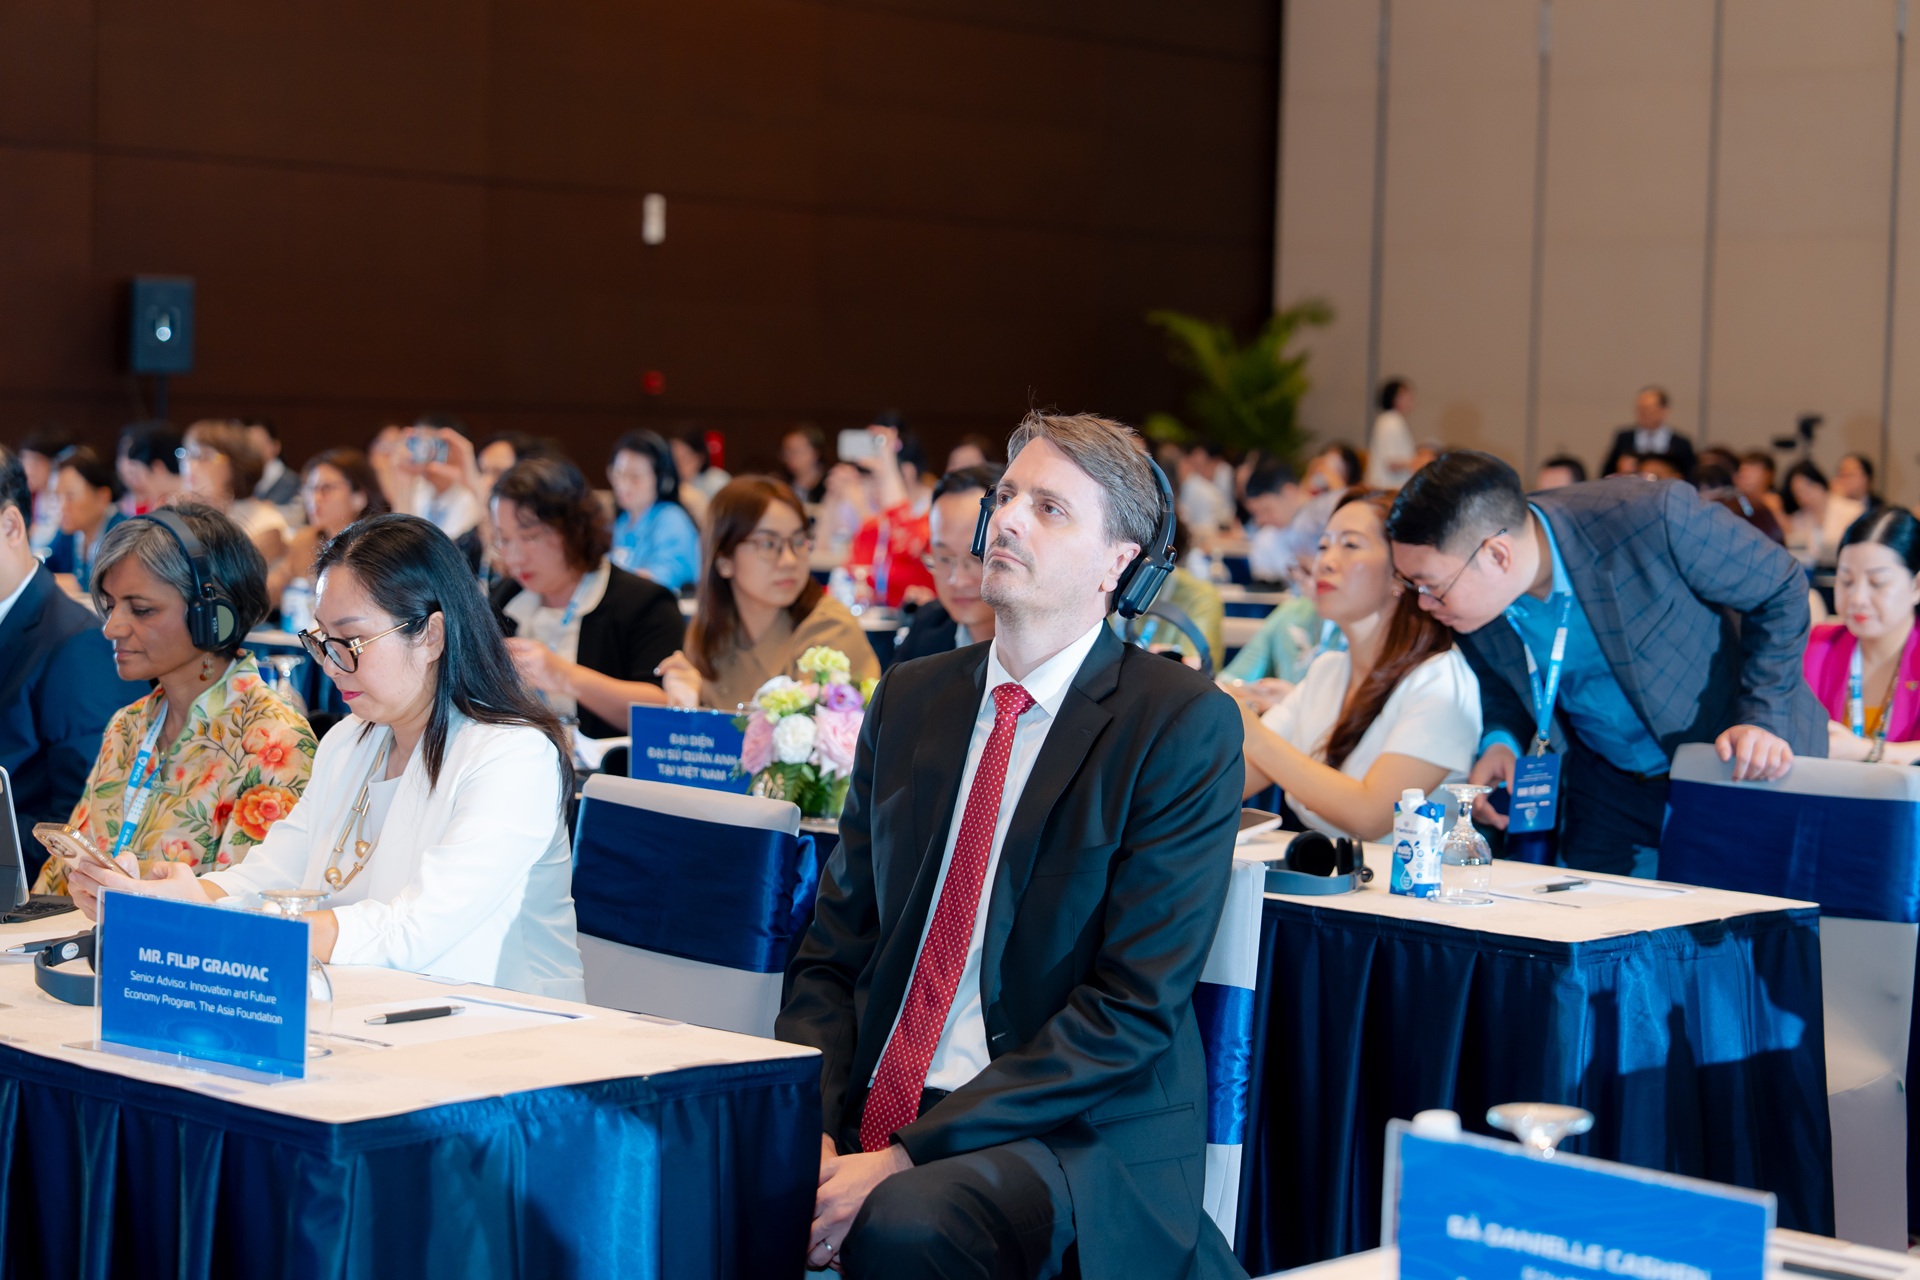
“Các đối tượng tấn công sử dụng doanh nghiệp vừa và nhỏ như một điểm xâm nhập ban đầu vào chuỗi cung ứng, từ đó tiến sâu hơn vào các doanh nghiệp lớn. Có thể nói, đây là một hiện tượng rất đáng chú ý trong bối cảnh chuyển đổi số”, ông Filip Graovac nói.
Nhiều doanh nghiệp nhỏ thường cho rằng mình quá nhỏ để trở thành mục tiêu, hoặc cho rằng dịch vụ của mình không đủ quan trọng, đặc biệt nếu đó không phải là các dịch vụ số cốt lõi. Tuy nhiên, nếu các doanh nghiệp này vận hành trên các nền tảng đám mây và bị xâm nhập, kẻ tấn công có thể tiếp cận dữ liệu của hàng trăm khách hàng phía sau. Khi đó, tác động không chỉ dừng ở một doanh nghiệp mà có thể lan rộng ra toàn bộ nền kinh tế.
Ông Filip Graovac cho rằng lý do của xu hướng này là vì tồn tại một nghịch lý “bảo mật thấp nhưng mức độ tin cậy cao”. Các doanh nghiệp vừa và nhỏ thường có mức độ bảo mật thấp hơn, nhưng lại có mối quan hệ tin cậy với các doanh nghiệp lớn thông qua hợp đồng, mạng lưới và các quy trình làm việc. Chính điều này khiến họ trở thành mục tiêu hấp dẫn đối với kẻ tấn công.
“Tôi muốn nhấn mạnh đây không phải là sự đổ lỗi cho các doanh nghiệp vừa và nhỏ. Điều quan trọng là chúng ta cần hiểu rằng phạm vi bảo mật hiện nay đã mở rộng. Khi một doanh nghiệp xem xét phạm vi an ninh của mình, họ không chỉ nhìn vào nội bộ, mà còn phải tính đến khách hàng, người dùng, nhà cung cấp, đối tác và toàn bộ chuỗi cung ứng”, ông Filip Graovac nói.
Theo ông, trách nhiệm không chỉ nằm ở các doanh nghiệp vừa và nhỏ. Các doanh nghiệp lớn cũng cần tham gia, như bằng cách thiết lập các tiêu chuẩn an ninh cho nhà cung cấp, chia sẻ các thực tiễn tốt và hỗ trợ đối tác trong chuỗi cung ứng. “Khi nhận ra rằng an ninh của mình phụ thuộc vào cả an ninh của đối tác, thì chúng ta sẽ thấy bức tranh tổng thể rộng lớn hơn rất nhiều”, chuyên gia của Quỹ châu Á cho biết.
Quantropi là doanh nghiệp công nghệ bảo mật lượng tử của Canada, cung cấp giải pháp bảo vệ toàn diện chống lại những nguy cơ lượng tử hiện hữu cũng như các mối đe dọa mới nổi…
Việt Nam và Hàn Quốc hướng tới tăng cường hợp tác nghiên cứu, phát triển ứng dụng trí tuệ nhân tạo (AI), xây dựng hạ tầng dữ liệu và đào tạo nhân lực, qua đó nâng cao năng lực làm chủ công nghệ và mở rộng cơ hội hợp tác cho doanh nghiệp hai nước.
AI không chỉ là câu chuyện công nghệ hay sử dụng thêm vài công cụ mới. Điều quan trọng hơn là làm thế nào để một doanh nghiệp nhỏ có thể làm được những việc lớn hơn, với nguồn lực thông minh hơn…
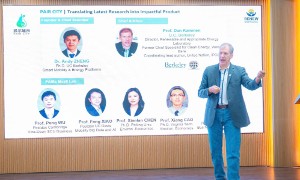
Việc mở rộng hợp tác giữa các lĩnh vực không chỉ giúp kết nối tri thức mà còn tạo cơ hội để khoa học đóng góp vào việc giải quyết những vấn đề chung của nhân loại…
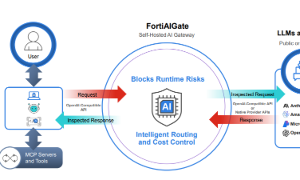
Khi AI được tích hợp vào các quy trình nghiệp vụ, doanh nghiệp phải đối mặt với những rủi ro không chỉ đến từ hệ thống mạng mà còn từ nội dung câu lệnh, phản hồi của mô hình và hoạt động của các tác tử AI…
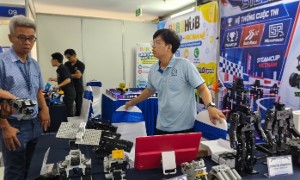
Giá trị của một kết quả nghiên cứu khoa học chính là mức giá mà thị trường sẵn sàng trả và người bán đồng ý giao dịch…
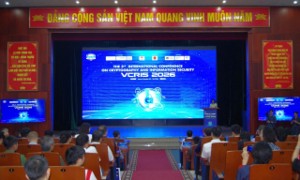
Khi các vấn đề an ninh mạng, quyền riêng tư và niềm tin số ngày càng trở nên quan trọng, mật mã tiếp tục giữ vai trò nền tảng trong bảo vệ thông tin và bảo đảm an toàn cho các hoạt động trên môi trường số…
Xây dựng hạ tầng công nghệ vững chắc cùng năng lực làm chủ các sản phẩm AI của doanh nghiệp Việt được xem là hai trụ cột then chốt nhằm tạo đòn bẩy phát triển AI tại TP.HCM và trên cả nước.
Đánh giá thị trường năng lượng tái tạo Việt Nam sẽ bùng nổ mạnh mẽ trong 1 đến 3 năm tới, đại diện Tập đoàn Cornex (Trung Quốc) đã chia sẻ những giải pháp nhằm tháo gỡ điểm nghẽn hạ tầng cùng cơ hội hợp tác chuyển giao công nghệ và tài chính thiết thực giữa hai nước cho các doanh nghiệp.
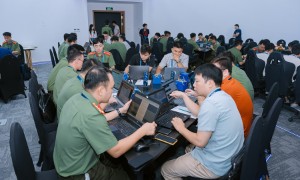
Ngày 27/10/2026, tại Hà Nội, Cục An ninh mạng, Bộ Công an phối hợp với Hiệp hội An ninh mạng quốc gia tổ chức Chương trình Diễn tập an ninh mạng quốc gia năm 2026, với kịch bản mô phỏng tấn công vào hệ thống thông tin của một tổ chức tài chính...