


Trung tâm giám sát an ninh mạng đang thay đổi ra sao trước áp lực tấn công mạng?
Bảo Bình
07/05/2026
Chia sẻ


Nhu cầu nâng cấp Security Operations Center (SOC - Trung tâm Giám sát và Vận hành An toàn thông tin) không đơn thuần xuất phát từ xu hướng công nghệ, mà đến từ áp lực vận hành thực tế của doanh nghiệp…
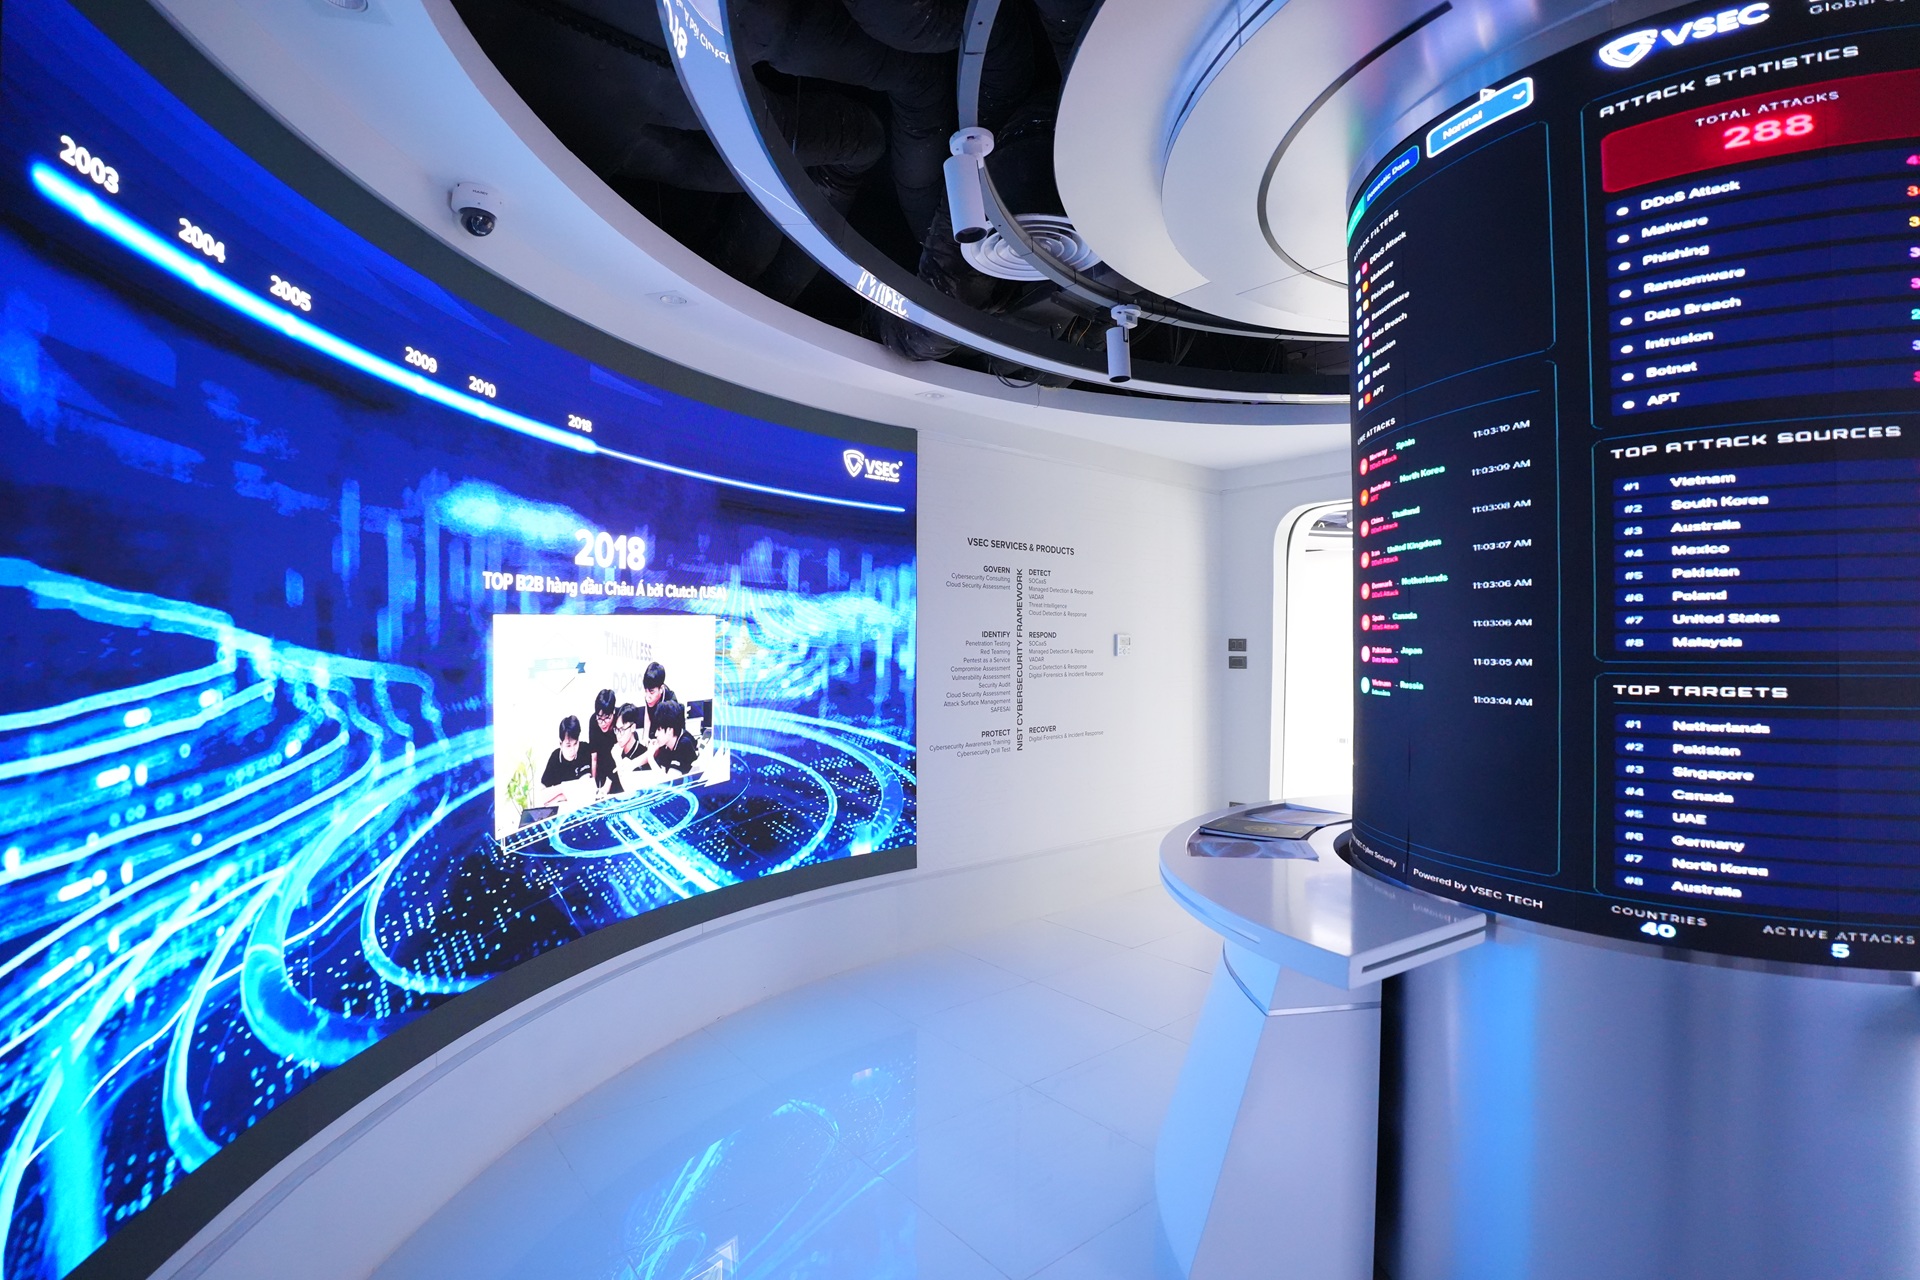
SOC đang dần vượt khỏi vai trò của một hệ thống kỹ thuật nội bộ để trở thành nền tảng vận hành an ninh quan trọng của doanh nghiệp. Theo chia sẻ của ông Phan Hoàng Giáp, Phó Tổng Giám đốc Công ty Cổ phần an ninh mạng Việt Nam (VSEC), thành viên Tập đoàn Công nghệ G-Group, sự dịch chuyển cũng như thay đổi về mô hình hoạt động của SOC hiện đại cho thấy rõ bối cảnh và cách các chuyên gia an ninh mạng xây dựng mạng lưới bảo vệ cho dữ liệu của doanh nghiệp.
“Nếu trước đây SOC chủ yếu đóng vai trò giám sát, thì hiện nay các trung tâm an ninh mạng hiện đại đang dịch chuyển sang mô hình phòng thủ chủ động, có khả năng phát hiện sớm, tự động phản ứng và hỗ trợ doanh nghiệp duy trì hoạt động liên tục trong môi trường số”, ông Phan Hoàng Giáp nói.
THỊ TRƯỜNG SOC TĂNG TỐC CÙNG ÁP LỰC AN NINH MẠNG
Các yêu cầu về an ninh mạng đang ngày càng đặt trọng tâm vào khả năng kiểm soát, truy vết và phản ứng theo thời gian thực. Đây không chỉ là yêu cầu về hệ thống, mà là năng lực vận hành. Ông Phan Hoàng Giáp cho rằng sự chuyển dịch của thị trường dịch vụ an ninh mạng tại Việt Nam cũng như trên thế giới đang diễn ra mạnh mẽ dưới tác động của nhiều yếu tố.
Nếu trước đây SOC chủ yếu đóng vai trò giám sát, thì hiện nay các trung tâm an ninh mạng hiện đại đang dịch chuyển sang mô hình phòng thủ chủ động, có khả năng phát hiện sớm, tự động phản ứng và hỗ trợ doanh nghiệp duy trì hoạt động liên tục trong môi trường số
“Áp lực tuân thủ ngày càng gia tăng, các quy định an ninh mạng ngày càng khắt khe hơn, trong khi doanh nghiệp lại thiếu hụt nhân sự phân tích an ninh có chuyên môn. Đây là những nguyên nhân chính thúc đẩy mô hình SOC phải thay đổi”, ông Giáp nhận định.
Chuyên gia VSEC cho biết giá trị của SOC không còn nằm ở việc giám sát được bao nhiêu dữ liệu, mà ở khả năng giúp doanh nghiệp hiểu rõ mối đe dọa và xử lý hiệu quả trong thời gian ngắn nhất. Do đó, SOC phải liên tục được nâng cấp để theo kịp với sự thay đổi của môi trường tấn công.
Xu hướng này cũng phản ánh rõ qua tốc độ tăng trưởng của thị trường. Theo báo cáo của Mordor Intelligence, thị trường SOC dưới dạng dịch vụ (SOC-as-a-Service) được định giá khoảng 14,77 tỷ USD trong năm 2026 và dự kiến đạt 26,93 tỷ USD vào năm 2031, tương đương tốc độ tăng trưởng kép là 12,77% mỗi năm.
Trong đó, nhóm dịch vụ phát hiện và phản ứng tấn công đang chiếm tỷ trọng lớn nhất thị trường. Các dịch vụ phản ứng sự cố và săn tìm nguy cơ tấn công cũng được dự báo tiếp tục tăng trưởng mạnh trong những năm tới. Bên cạnh đó, xu hướng vận hành trên hạ tầng kết hợp giữa hệ thống nội bộ và nền tảng đám mây đang khiến nhu cầu giám sát đa môi trường gia tăng nhanh chóng.
Các lĩnh vực tài chính, ngân hàng và bảo hiểm hiện là nhóm khách hàng sử dụng SOC nhiều nhất, trong khi ngành y tế được đánh giá là một trong những lĩnh vực có tốc độ tăng trưởng nhu cầu cao nhất do áp lực bảo vệ dữ liệu và duy trì vận hành liên tục.
Tuy nhiên, điều đáng chú ý không chỉ nằm ở các con số tăng trưởng, mà ở nhu cầu ngày càng rõ ràng của doanh nghiệp trong việc nâng cao hiệu quả vận hành SOC – từ khả năng phát hiện, phân tích đến phản ứng theo thời gian thực.
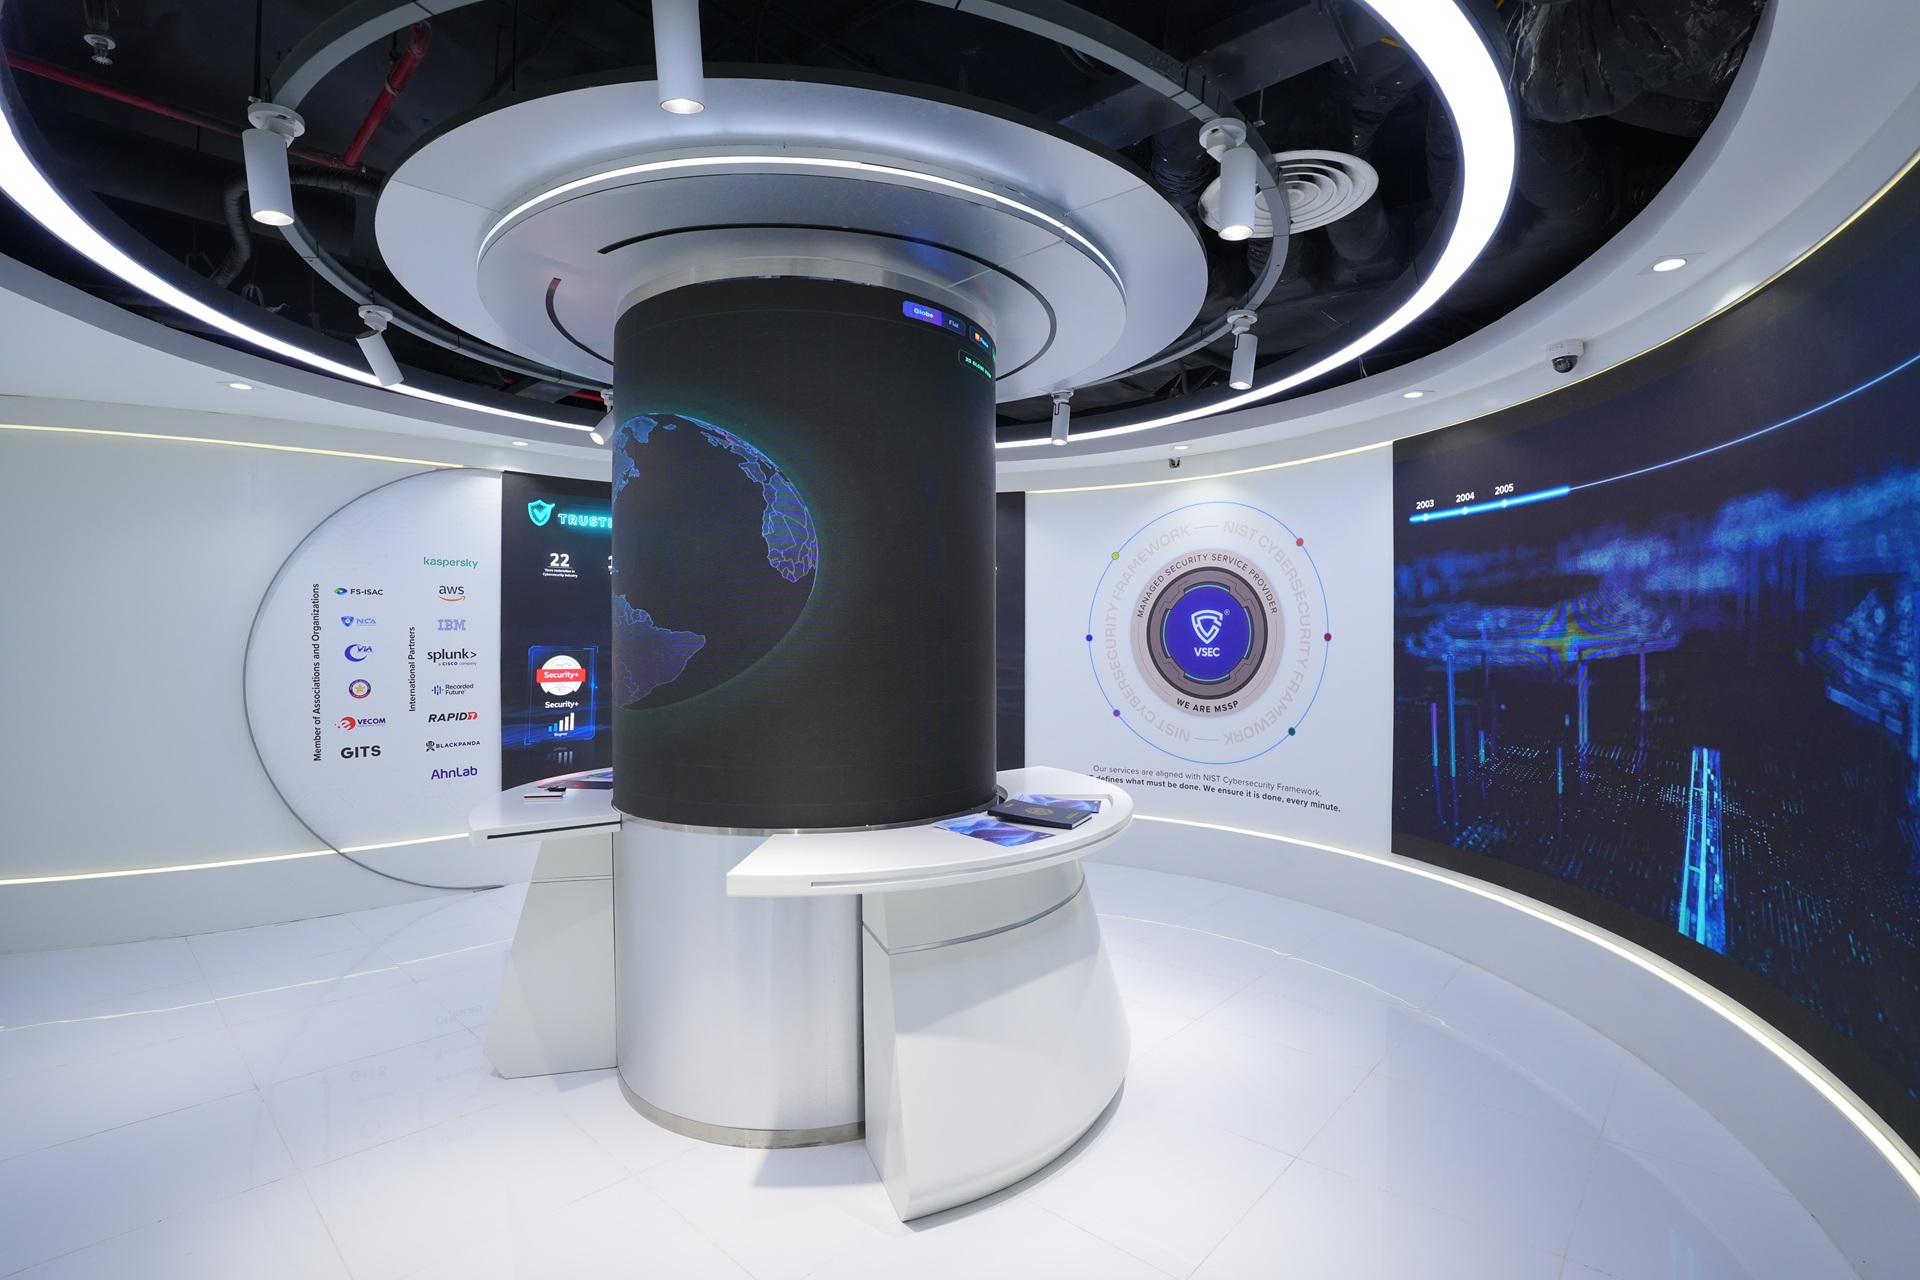
Điều này buộc SOC phải chuyển từ mô hình vận hành mang tính bị động sang mô hình phòng thủ chủ động hơn. Thay vì chỉ tiếp nhận và xử lý cảnh báo, các trung tâm an ninh mạng hiện đại cần tăng cường khả năng phân tích, phối hợp giữa các nhóm vận hành và tích lũy tri thức từ các cuộc tấn công đã xảy ra nhằm rút ngắn thời gian phát hiện và xử lý sự cố.
“Đây là bước chuyển quan trọng giúp SOC nâng cao năng lực phòng thủ thực chiến trong bối cảnh môi trường tấn công ngày càng phức tạp và tốc độ xử lý trở thành yếu tố quyết định đối với doanh nghiệp”, ông Phan Hoàng Giáp nói.
MÔ HÌNH SOC THẾ HỆ MỚI
Ông Phan Hoàng Giáp cho biết xu hướng nâng cấp SOC hiện nay không còn chỉ tập trung vào mở rộng quy mô hệ thống, mà hướng tới nâng cao toàn diện năng lực vận hành. Cụ thể, mô hình SOC thế hệ mới của VSEC đang phát triển theo hướng giám sát tập trung, phát hiện sớm và phản ứng nhanh, phát hiện nâng cao bằng AI và hệ thống dữ liệu tình báo an ninh mạng (Threat Intelligence).
Thị trường SOC dưới dạng dịch vụ (SOC-as-a-Service) được định giá khoảng 14,77 tỷ USD trong năm 2026 và dự kiến đạt 26,93 tỷ USD vào năm 2031, tương đương tốc độ tăng trưởng kép là 12,77% mỗi năm.
SOC hiện đại cần đáp ứng các yêu cầu tuân thủ như khả năng lưu trữ nhật ký hệ thống (log), giám sát liên tục 24/7, truy vết và hỗ trợ ứng phó sự cố…. Theo chuyên gia, mô hình SOC mới cần xây dựng trên ba yếu tố gồm công nghệ, quy trình và con người.
Thứ nhất, ở khía cạnh công nghệ, các trung tâm SOC hiện đại đang được thiết kế để xử lý khối lượng dữ liệu lớn trong thời gian thực, đồng thời tích hợp nhiều lớp công nghệ khác nhau như SIEM, SOAR, EDR/XDR và Threat Intelligence nhằm tăng khả năng phát hiện và phản ứng sớm trước các cuộc tấn công. Việc giám sát cũng không còn giới hạn trong hệ thống nội bộ, mà mở rộng sang môi trường điện toán đám mây và các hạ tầng đặc thù như hệ thống công nghiệp như OT/ICS.
Thứ hai, đối với quy trình, theo ông Giáp, VSEC đã tập trung chuẩn hóa và tự động hóa quy trình phối hợp giữa các nhóm chức năng như giám sát hệ thống, săn tìm nguy cơ tấn công (threat hunting), xây dựng bộ quy tắc phát hiện, ứng phó sự cố và điều tra số. Các kịch bản xử lý tự động (playbook) cũng được xây dựng nhằm bảo đảm mỗi cảnh báo đều được xử lý theo quy trình phù hợp, từ đó rút ngắn thời gian phát hiện sự cố (MTTD) và thời gian phản ứng, khắc phục tấn công (MTTR).
Bên cạnh hoạt động giám sát an ninh mạng dưới dạng dịch vụ (SOCaaS), hệ thống còn được kết nối với nhiều lớp dịch vụ bảo mật khác như kiểm thử tấn công mô phỏng (Red Team), chứng thực số (CA), điều tra và xử lý sự cố số (DFIR) hay giám sát và phản ứng trên nền tảng đám mây (Cloud Detection & Response). Chuyên gia VSEC cho biết cách kết hợp này giúp tăng khả năng phát hiện sớm và nâng cao năng lực phòng vệ tổng thể cho doanh nghiệp.
Thứ ba, yếu tố con người vẫn luôn giữ vai trò trung tâm trong mô hình SOC hiện đại. Các kỹ sư an ninh mạng không chỉ cần kiến thức chuyên môn về bảo mật, mà còn phải hiểu về môi trường điện toán đám mây, hệ thống công nghiệp và các hình thức tấn công mới đang liên tục thay đổi.
Việc nâng cấp Trung tâm SOC là một phần trong chiến lược xây dựng hệ sinh thái phòng thủ chủ động của VSEC cho các doanh nghiệp và tổ chức. Trong bối cảnh rủi ro an ninh mạng ngày càng trở thành yếu tố ảnh hưởng trực tiếp đến hoạt động kinh doanh, cách tiếp cận này giúp doanh nghiệp không chỉ phát hiện sớm mối đe dọa mà còn nâng cao khả năng chống chịu trước các cuộc tấn công ngày càng phức tạp.
Mỗi sự cố rò rỉ hay gián đoạn dữ liệu có thể gây ra tổn thất tài chính nặng nề, đồng thời ảnh hưởng trực tiếp đến uy tín thương hiệu và tính tuân thủ pháp lý của doanh nghiệp…
Sự phát triển của trí tuệ nhân tạo (AI), dữ liệu lớn, điện toán đám mây và các mô hình tài chính số đang làm thay đổi sâu sắc hệ thống tài chính, đồng thời đặt ra yêu cầu mới về quản trị rủi ro, giám sát và bảo đảm an toàn hoạt động...
Tổng quy mô thị trường kinh tế không gian tầng thấp toàn cầu có thể đạt khoảng 488 tỷ USD vào năm 2035. Hình ảnh và dữ liệu thu thập từ thiết bị bay không người lái có thể phục vụ nhiều bài toán khác nhau...
Mạng lưới Vietnam MarTech vừa chính thức kiện toàn ban lãnh đạo nhiệm kỳ 2027-2029 với tân Chủ tịch là TS. Đinh Lê Đạt, đồng sáng lập kiêm Chủ tịch Antsomi, đồng sáng lập Viện Nền tảng dữ liệu khách hàng Đông Nam Á (CDP Institute SEA) và Mạng lưới Vietnam MarTech...
Chainalysis, công ty phân tích dữ liệu blockchain hàng đầu thế giới, gọi vụ tấn công lấy đi hơn 6 tỷ USD tài sản từ Binance là “kiểu rửa tiền chưa từng thấy trước đây” qua ma trận hàng nghìn ví và giao thức tài chính phi tập trung, gây cản trở quá trình truy vết và phong toả...
Mỗi lần một sàn lớn gặp sự cố, câu hỏi đầu tiên của nhà đầu tư thường là “tiền của tôi có mất không”. Câu hỏi đó cần thiết, nhưng chưa đủ. Câu hỏi quan trọng hơn là: vì sao một lượng tài sản lớn đến vậy có thể rời đi chỉ bằng vài chữ ký?
Quantropi là doanh nghiệp công nghệ bảo mật lượng tử của Canada, cung cấp giải pháp bảo vệ toàn diện chống lại những nguy cơ lượng tử hiện hữu cũng như các mối đe dọa mới nổi…
Việt Nam và Hàn Quốc hướng tới tăng cường hợp tác nghiên cứu, phát triển ứng dụng trí tuệ nhân tạo (AI), xây dựng hạ tầng dữ liệu và đào tạo nhân lực, qua đó nâng cao năng lực làm chủ công nghệ và mở rộng cơ hội hợp tác cho doanh nghiệp hai nước.
AI không chỉ là câu chuyện công nghệ hay sử dụng thêm vài công cụ mới. Điều quan trọng hơn là làm thế nào để một doanh nghiệp nhỏ có thể làm được những việc lớn hơn, với nguồn lực thông minh hơn…
Việc mở rộng hợp tác giữa các lĩnh vực không chỉ giúp kết nối tri thức mà còn tạo cơ hội để khoa học đóng góp vào việc giải quyết những vấn đề chung của nhân loại…


