


-
 Số 96-98 Hoàng Quốc Việt, Cầu Giấy, Hà Nội
-
 02437552050


Sự cố tấn công mã hoá dữ liệu sẽ chưa dừng lại ở PVOil và VNDirect


Chỉ trong thời gian ngắn, hàng loạt vụ tấn công mã hoá dữ liệu nghiêm trọng xảy ra. Hình thức tấn công của tin tặc trong các vụ việc vừa qua tương đối giống nhau: tấn công nằm vùng 1 thời gian, sau đó thực hiện mã hoá dữ liệu tống tiền. Theo chuyên gia an ninh mạng, các cuộc tấn công mạng ngày càng tinh vi, đặc biệt có sự tham gia của các nhóm tội phạm lớn quốc tế, vì vậy các hệ thống tại Việt Nam luôn ở trong tình trạng có thể bị tấn công bất cứ lúc nào...
Ngày 2/4/2024 thêm một doanh nghiệp nữa đó là PVOIL gặp sự cố tấn công bất hợp pháp có chủ đích theo hình thức mã hóa dữ liệu-Ransomware. Sự cố tấn công mạng đã khiến hệ thống công nghệ thông tin của PVOIL bị ngưng trệ, trong đó có hệ thống phát hành hóa đơn điện tử phục vụ bán hàng tạm thời không thể thực hiện được. PVOIL cũng cho biết đã có văn bản báo cáo các cơ quan chức năng và đang tích cực xử lý nhằm khắc phục sự cố trên trong thời gian sớm nhất.
Trước sự cố xảy ra với PVOIL, một doanh nghiệp Việt Nam khác là Công ty cổ phần chứng khoán VNDIRECT cũng đã bị tấn công ransomware. Sau hơn 1 tuần kể từ thời điểm phát hiện sự cố, với sự hỗ trợ của các cơ quan chức năng cùng đội ngũ chuyên gia an toàn, an ninh mạng đến từ các doanh nghiệp an toàn, an ninh mạng lớn của Việt Nam, sự cố đã cơ bản được khắc phục và hệ thống của VNDIRECT đã khôi phục hoạt động giao dịch từ ngày 1/4.
CÁC HỆ THỐNG LUÔN TRONG TÌNH TRẠNG CÓ THỂ BỊ TẤN CÔNG BẤT CỨ LÚC NÀO
Chia sẻ những cảnh báo tấn công và khuyến nghị về an ninh mạng với VnEconomy sáng 3/4/2024, chuyên gia Vũ Ngọc Sơn, Giám đốc công nghệ Công ty An ninh mạng quốc gia Việt Nam (NCS) cho hay: Chỉ trong thời gian ngắn, hàng loạt vụ tấn công mã hoá dữ liệu nghiêm trọng xảy ra, từ chứng khoán, năng lượng, viễn thông, y tế… Hình thức tấn công của tin tặc trong các vụ việc vừa qua tương đối giống nhau: tấn công nằm vùng một thời gian, sau đó thực hiện mã hoá dữ liệu tống tiền.
Tuy nhiên, kỹ thuật tấn công các vụ lại không giống nhau nên khả năng đây là các cuộc tấn công của những nhóm tội phạm khác nhau. Chưa có bằng chứng cho thấy đây là một chiến dịch có tổ chức. Tuy nhiên cũng không loại trừ khả năng này vì các vụ việc liên tiếp xảy ra trong một thời gian khá ngắn.
Để thực hiện mã hoá dữ liệu, tin tặc phải có đủ thời gian để biết dữ liệu nào quan trọng. Vì vậy, tin tặc sẽ phải cài các mã độc nằm vùng, thu thập thông tin hàng ngày, từ đó phân tích, đánh giá và lựa chọn mục tiêu để mã hoá dữ liệu. Với tổ chức có càng nhiều thành phần và càng phức tạp thì thời gian nằm vùng phải càng lâu.
Theo ông Sơn, mặc dù nhận thức về đảm bảo an ninh mạng của các doanh nghiệp, tổ chức tại Việt Nam đã nâng cao đáng kể, tuy nhiên việc triển khai các giải pháp đề phòng vẫn chưa thực sự tương xứng. Trong khi các cuộc tấn công mạng ngày càng tinh vi, đặc biệt có sự tham gia của các nhóm tội phạm lớn quốc tế. Vì vậy các hệ thống tại Việt Nam luôn ở trong tình trạng có thể bị tấn công bất cứ lúc nào.
RÀ SOÁT LỖ HỔNG, KHẨN TRƯƠNG ĐƯA HỆ THỐNG QUAN TRỌNG VÀO GIÁM SÁT AN NINH MẠNG 24/7
Do đó, các tổ chức, doanh nghiệp cần chủ động hơn trong việc phòng chống. Ngoài việc rà soát lỗ hổng, tăng cường các giải pháp công nghệ, các doanh nghiệp, tổ chức lớn cần xây dựng một đội ngũ chuyên trách về an ninh mạng để bảo vệ hệ thống.
Bên cạnh đó, cần triển khai mô hình bảo vệ bốn lớp theo khuyến cáo của Bộ Thông tin và Truyền thông, trong đó yêu cầu thuê dịch vụ giám sát an ninh mạng chuyên nghiệp để đảm bảo khách quan, khắc phục điểm yếu con người của hệ thống, phát hiện kịp thời khi hệ thống bị tấn công, xâm nhập.
Để hạn chế những rủi ro nguy cơ tấn công hệ thống, chuyên gia này nhấn mạnh, “ngay lúc này, doanh nghiệp, tổ chức cần chuẩn bị các phương án khẩn trương đưa các hệ thống quan trọng vào giám sát an ninh mạng 24/7. Việc giám sát liên tục sẽ giúp phát hiện ra các trường hợp xâm nhập hệ thống từ sớm, loại bỏ nguy cơ bị nằm vùng theo dõi”.
Cùng với đó, khẩn trương thực hiện backup dữ liệu quan trọng, tốt nhất là thiết lập được hệ thống dự phòng backup định kỳ. Sẵn sàng quy trình ứng phó sự cố, nếu có điều kiện tổ chức diễn tập để rút kinh nghiệm, bổ sung, hoàn thiện quy trình với các trải nghiệm thực tế.
Ngoài ra cần chú trọng đào tạo nhận thức an ninh mạng, nâng cao kỹ năng của người dùng; rà soát, kiểm tra an ninh định kỳ cho toàn bộ hệ thống công nghệ thông tin và cơ sở dữ liệu.
Trước thực trạng hệ thống VNDIRECT và một số doanh nghiệp, tổ chức Việt Nam bị tấn công ransomware gây gián đoạn hoạt động, trong các ngày 27/3 và 30/3, Cục An toàn thông tin phát cảnh báo, đề nghị các công ty chứng khoán cùng các cơ quan, tổ chức, doanh nghiệp trên toàn quốc rà soát và triển khai bảo đảm an toàn cho các hệ thống thông tin thuộc phạm vi quản lý.
Cục An toàn thông tin nêu rõ, qua theo dõi, giám sát không gian mạng, đơn vị này phát hiện xu hướng tấn công mạng, đặc biệt là mã hóa tấn công tống tiền (ransomware) tăng cao. Đặc biệt, trong thời gian gần đây, đã có một số hệ thống thông tin của cơ quan, tổ chức, doanh nghiệp tại Việt Nam bị sự cố tấn công, gây gián đoạn hoạt động và thiệt hại về vật chất, hình ảnh của các cơ quan, tổ chức, doanh nghiệp, cũng như hoạt động bảo đảm an toàn không gian mạng quốc gia.
Trước thực trạng trên, Cục An toàn thông tin đề nghị các cơ quan, tổ chức, doanh nghiệp rà soát, tăng cường các giải pháp bảo đảm an toàn thông tin mạng cho các hệ thống thông tin, ưu tiên các giải pháp giám sát, cảnh báo sớm. Thực hiện kiểm tra, đánh giá đảm bảo an toàn thông tin các hệ thống thông tin thuộc phạm vi quản lý. Trong trường hợp phát hiện các nguy cơ, lỗ hổng, điểm yếu, cần lập tức triển khai các biện pháp khắc phục, đặc biệt là các hệ thống thông tin lưu trữ, xử lý thông tin cá nhân, dữ liệu cá nhân.
Các đơn vị doanh nghiệp rà soát, tổ chức triển khai bảo đảm an toàn thông tin theo cấp đội. Xây dựng kế hoạch ứng phó sự cố với hệ thống thông tin thuộc phạm vi quản lý theo quy định về điều phối, ứng cứu sự cố an toàn thông tin mạng trên toàn quốc. Triển khai phương án sao lưu định kỳ hệ thống và dữ liệu quan trọng để kịp thời khôi phục khi bị tấn công mã hóa dữ liệu.
Bên cạnh đó thực hiện định kỳ săn lùng mối nguy hại để phát hiện kịp thời các dấu hiệu hệ thống bị xâm nhập. Đối với hệ thống đã phát hiện lỗ hổng bảo mật nghiêm trọng, sau khi khắc phục lỗ hổng, cần thực hiện ngay việc săn lùng mối nguy hại nhằm xác định khả năng bị xâm nhập trước đó.
Kiểm tra, cập nhật bản vá an toàn thông tin cho các hệ thống quan trọng theo cảnh báo của Cục An toàn thông tin và các cơ quan, tổ chức liên quan; định kỳ kiểm tra, đánh giá, rà soát để phát hiện kịp thời các lổ hỗng an toàn thông tin, các điểm yếu đang tồn tại trên hệ thống.


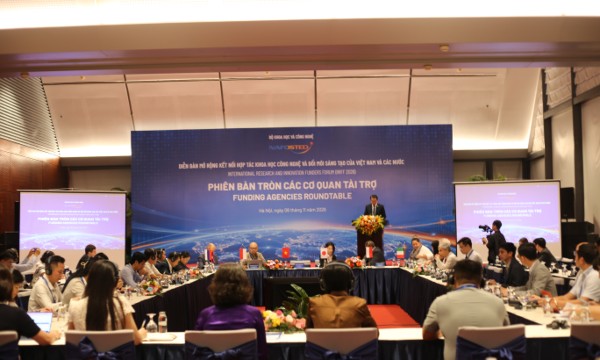
Kinh nghiệm quốc tế trong cơ chế tài trợ nghiên cứu khoa học công nghệ
Kinh nghiệm của Indonesia, Nhật Bản và Ba Lan tại IRIFF 2026 gợi mở nhiều hướng đổi mới cơ chế tài trợ khoa học, công nghệ cho Việt Nam...
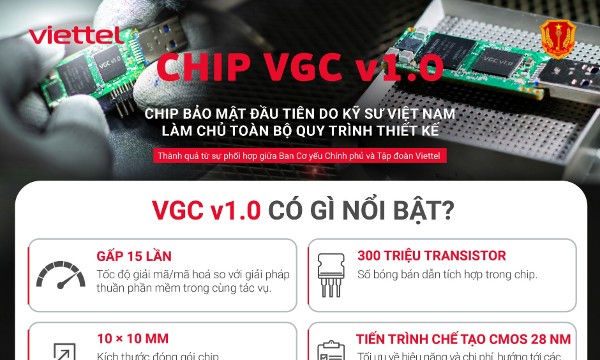
Chip bảo mật VGC v1.0: Bước tiến của kỹ sư Việt Nam
Sản phẩm do Ban Cơ yếu Chính phủ và Viettel phối hợp phát triển, VGC v1.0 đánh dấu bước tiến trong thiết kế chip bảo mật, hướng tới các ứng dụng phục vụ quốc phòng và kinh tế – xã hội.
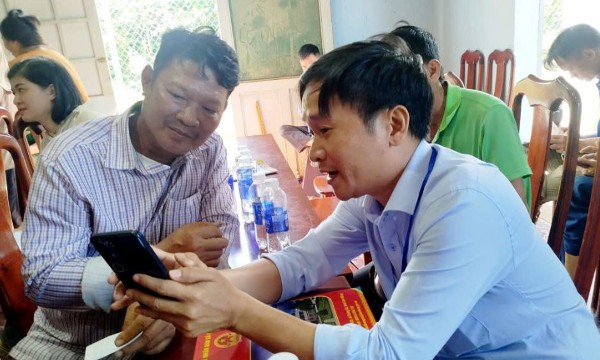
Chuyển đổi số “gõ cửa” từng thôn, buôn làng tại Lâm Đồng
Lâm Đồng đang từng bước đưa chuyển đổi số đến gần hơn với cộng đồng dân cư, hỗ trợ người dân vùng sâu, vùng xa và đồng bào dân tộc thiểu số tiếp cận công nghệ, sử dụng dịch vụ trực tuyến và ứng dụng các tiện ích số trong đời sống thông qua những mô hình thiết thực tại cơ sở như hành chính công lưu động, "Chi hội Phụ nữ số"...
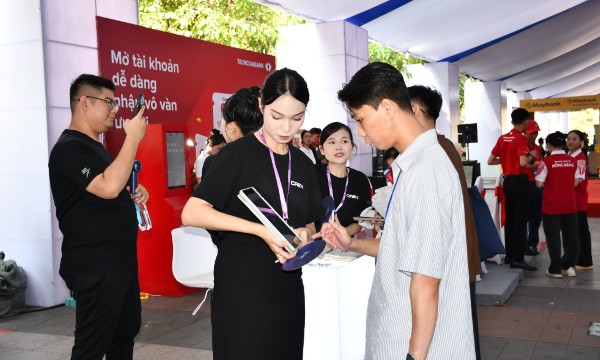
“Lá chắn" AI và niềm tin số cho an ninh tài chính số quốc gia
Sự phát triển của AI và các công nghệ tài chính mới đang mở ra nhiều cơ hội, đồng thời đặt ra thách thức về an ninh mạng. Việc hoàn thiện hành lang pháp lý, phát triển hạ tầng dữ liệu và nâng cao năng lực bảo vệ hệ thống được đặt ra nhằm xây dựng niềm tin số, tạo nền tảng cho tài chính số phát triển...
Châu Âu tìm cách giành lại vị thế trong cuộc đua thiết kế chip toàn cầu
Không chỉ tập trung xây dựng nhà máy, Liên minh châu Âu (EU) đang đẩy mạnh phát triển năng lực thiết kế chip nhằm nâng cao sức cạnh tranh công nghệ, giảm phụ thuộc vào Mỹ và châu Á, đồng thời tạo đầu ra cho ngành sản xuất bán dẫn trong khu vực…





Báo cáo tình hình kinh tế - xã hội 10 tháng đầu năm 2026 ghi nhận nhiều con số kỷ lục. Tổng kim ngạch xuất nhập khẩu lần đầu tiên vượt mốc 1.000 tỷ USD, vốn FDI đăng ký đạt mức cao nhất kể từ năm 2009 đến nay (54,85 tỷ USD), vốn FDI thực hiện cũng đạt mức cao nhất trong 5 năm qua (24,08 tỷ USD). Cùng với sự phục hồi mạnh mẽ của sản xuất công nghiệp, bán lẻ và du lịch, nền kinh tế Việt Nam đang chứng tỏ đà tăng trưởng vững chắc…







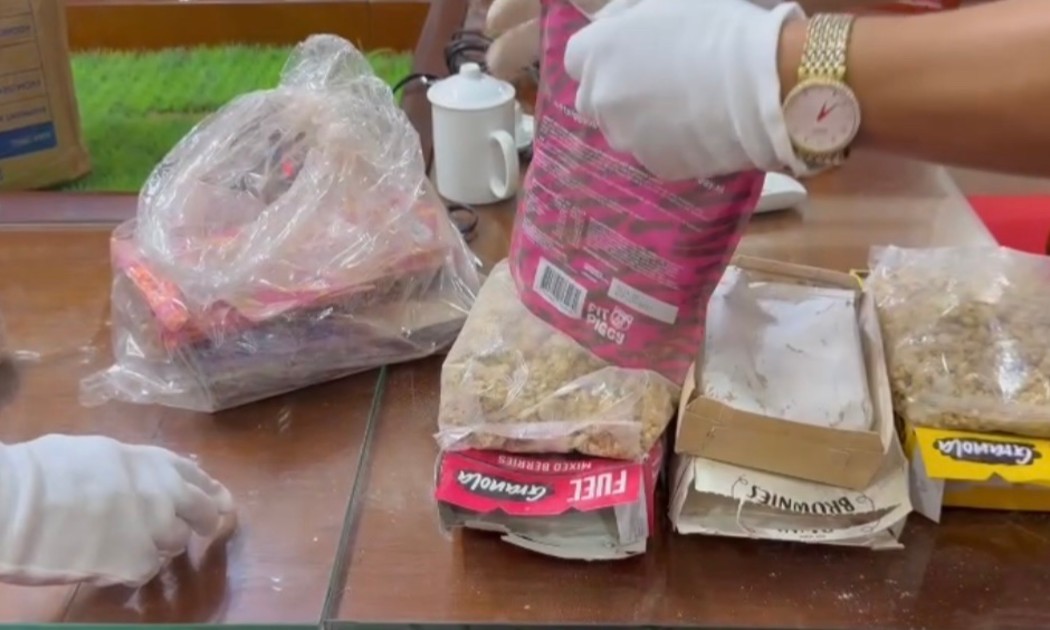
 Phát hiện hàng chục kg cây cần sa tại Cảng Hàng không quốc tế Nội Bài
Hai gói hàng được quấn bằng nilon màu vàng - trắng hình chữ nhật, hút chân không, kích thước khoảng 40 x 70cm, bên trong chứa thảo mộc khô (dạng hoa, lá, cành, nụ) đều là bộ phận của cây cần sa, có tổng trọng lượng khoảng 25,4kg vừa được lực lượng chức năng phát hiện tại Cảng Hàng không quốc tế Nội Bài.


Kỳ họp thứ 2, Quốc hội khoá XVI
Kỳ họp thứ 2, Quốc hội khoá XVI dự kiến kéo dài 28 ngày bắt đầu từ 17/10/2026. Kỳ họp với khối lượng công việc lớn, dự kiến xem xét, thông qua 43 luật, nghị quyết quy phạm pháp luật và quyết định...

Việt Nam: Khát vọng quốc gia biển mạnh
Yêu cầu cốt lõi mà Nghị quyết 20 đặt ra là phải biến nước ta từ một quốc gia có biển thành một quốc gia biển mạnh, với kinh tế biển phát triển hiện đại, có năng lực cạnh tranh cao, đồng thời giữ vững...

Kỷ niệm 35 năm thành lập Tạp chí Kinh tế Việt Nam (1991 - 2026)
Nhìn lại di sản và thành tựu của Thời báo Kinh tế Việt Nam - Tạp chí Kinh tế Việt Nam trong 35 năm qua, giá trị lớn nhất không chỉ đo bằng lượng thông tin phục vụ bạn đọc hàng ngày, hàng giờ, cũng...

VnEconomy Interactive
Interactive là một sản phẩm báo chí mới của VnEconomy vừa được ra mắt bạn đọc từ đầu tháng 3/2023 đã gây ấn tượng mạnh với độc giả bởi sự mới lạ, độc đáo. Đây cũng là sản phẩm độc quyền chỉ có trên...