




-
 Số 96-98 Hoàng Quốc Việt, Cầu Giấy, Hà Nội
-
 02437552050


Hai lỗ hổng nghiêm trọng trong PHP đã có bản vá


PHP là ngôn ngữ lập trình phổ biến, đứng sau rất nhiều website, hệ thống thương mại điện tử, cổng thông tin và các nền tảng quản trị nội dung...
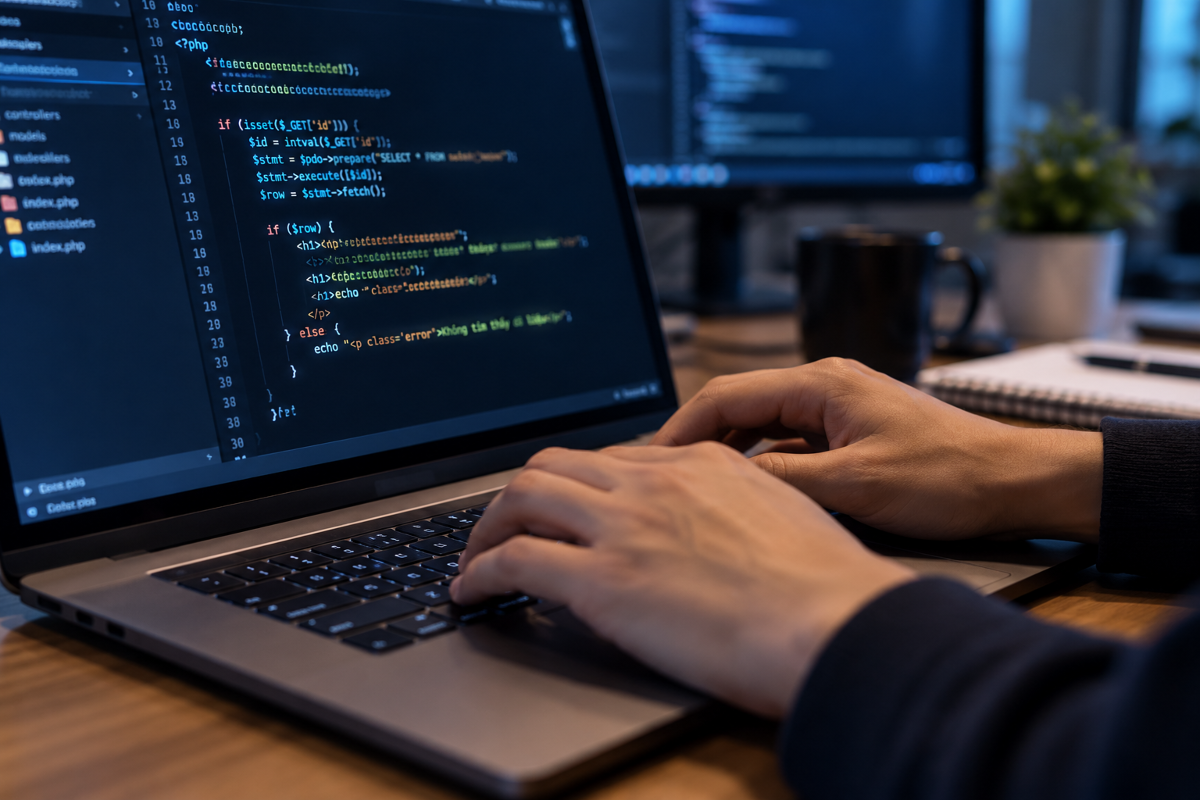
Theo thông tin từ Cục An ninh mạng và Hiệp hội An ninh mạng quốc gia, hai lỗ hổng bảo mật mang mã CVE-2026-109618 và CVE-2026-109619 trong ngôn ngữ lập trình PHP đã có bản vá chính thức.
Người dùng Internet thông thường không bị ảnh hưởng trực tiếp và có thể tiếp tục sử dụng bình thường. Các tổ chức, doanh nghiệp vận hành website có sử dụng PHP nên rà soát hệ thống và cập nhật bản vá sớm.
Ngày 21/10, nhóm phát triển PHP công bố bản phát hành bảo mật cho hai lỗ hổng mức nghiêm trọng.
Các lỗ hổng đều được chấm 9,2 điểm theo thang CVSS v4.0, thang đo mức độ nghiêm trọng của lỗ hổng, tối đa là 10 điểm. Nếu bị khai thác, kẻ tấn công có thể thực thi mã từ xa trên máy chủ web chạy PHP mà không cần đăng nhập. Lỗ hổng do hãng bảo mật Wiz cùng một số nhóm nghiên cứu phát hiện, với sự hỗ trợ của các công cụ trí tuệ nhân tạo AI, đã được thông báo cho nhóm phát triển PHP trước khi công bố.
Các phiên bản PHP đã được vá gồm 8.5.12, 8.4.27, 8.3.36 và 8.2.35. Với các phiên bản 7.4, 8.0 và 8.1 (đã hết hỗ trợ chính thức), nhóm PHP cung cấp bản sửa ở dạng mã nguồn; nhiều bản phân phối Linux như AlmaLinux, Red Hat, Debian, Ubuntu và các nhà cung cấp dịch vụ hỗ trợ dài hạn đã phát hành gói cập nhật. Các phiên bản cũ hơn (từ 7.3 trở về trước) không được vá và cần được nâng cấp.
PHP hiện được dùng rộng rãi. Tuy nhiên, nguy cơ ảnh hướng với từng hệ thống phụ thuộc vào nhiều yếu tố như phiên bản PHP đang sử dụng hay mô hình triển khai website.
Việc khai thác lỗ hổng cũng đòi hỏi phải gửi những yêu cầu được chế tạo đặc biệt và kiểm soát chính xác trạng thái bộ nhớ. Ngoài ra với các hệ thống có tường lửa ứng dụng web (WAF) có khả năng chặn lọc các yêu cầu bất thường nếu được cấu hình tốt cũng giảm đáng kể khả năng bị tấn công. Vì vậy, việc nhận định website PHP nào đang gặp nguy hiểm cần được đánh giá cho từng hệ thống cụ thể.
Sau khi thông tin được công bố, nhiều nhà cung cấp dịch vụ lưu trữ web (hosting) và hạ tầng đám mây đã chủ động cập nhật bản vá cho máy chủ và bổ sung quy tắc chặn trên hệ thống WAF để giảm thiểu các hướng tấn công đã biết. Khách hàng thuê dịch vụ hosting nên liên hệ nhà cung cấp để xác nhận phiên bản PHP đang chạy và tình trạng bản vá.
Các chuyên gia khuyến nghị tổ chức, doanh nghiệp tự vận hành máy chủ cần chủ động thực hiện các bước dưới đây:
Một là rà soát toàn bộ hệ thống. Lập danh sách các máy chủ, website, ứng dụng và môi trường (kể cả môi trường thử nghiệm, container, máy chủ ít được quan tâm) có sử dụng PHP, kèm phiên bản đang chạy. Nhiều sự cố xảy ra ở những hệ thống bị lãng quên.
Hai là cập nhật bản vá. Nâng cấp lên một trong các phiên bản đã vá nêu trên. Lưu ý dự án PHP không phát hành bản vá cho PHP 8.1 trở về trước vì các nhánh này đã hết vòng đời hỗ trợ. Hệ thống đang chạy các phiên bản này cần được lên kế hoạch nâng cấp lên nhánh còn hỗ trợ, hoặc có biện pháp bảo vệ bổ sung trong thời gian chờ.
Ba là giảm thiểu hướng tấn công qua WAF và cấu hình hệ thống. Bật và cập nhật quy tắc WAF, giới hạn kích thước và số lượng yêu cầu ở máy chủ web hoặc proxy, và rà soát các giới hạn bộ nhớ của PHP. Cần kiểm thử kỹ trước khi áp dụng để tránh ảnh hưởng đến hoạt động bình thường của ứng dụng.
Bốn là tăng cường giám sát nhật ký truy cập: Theo dõi các yêu cầu bất thường, như yêu cầu có dung lượng lớn, tần suất cao, lỗi hết bộ nhớ lặp lại, tiến trình PHP bị dừng đột ngột, hoặc tệp lạ xuất hiện trên máy chủ.
Với người dùng Internet, hai lỗ hổng nằm ở phía máy chủ chạy website, không nằm trên thiết bị hay trình duyệt của người dùng. Việc truy cập, tìm kiếm, mua sắm hay giao dịch trực tuyến thông thường không bị ảnh hưởng trực tiếp, người dùng không cần ngừng sử dụng dịch vụ nào.
Tuy nhiên, mỗi người cần rà lại các thói quen bảo mật cơ bản, như bật xác thực hai yếu tố (2FA) cho các tài khoản quan trọng như ngân hàng, ví điện tử, email, mạng xã hội và các giao dịch có giá trị; dùng mật khẩu riêng, đủ mạnh cho từng tài khoản, nên kết hợp trình quản lý mật khẩu; cảnh giác với email, tin nhắn, đường dẫn lạ lợi dụng sự chú ý của lỗ hổng này để yêu cầu cung cấp thông tin cá nhân hoặc mã xác thực.
Việc phát hiện và công bố lỗ hổng là một phần bình thường của hệ sinh thái công nghệ. Điều quan trọng là bản vá đã sẵn sàng, các nhà cung cấp dịch vụ đã bắt đầu ứng phó, các tổ chức có đủ thông tin để hành động. Ưu tiên lúc này là rà soát có hệ thống, vá lỗi đúng thứ tự ưu tiên và giám sát liên tục, thay vì lo lắng quá mức.
Bài liên quan
Đọc bài theo từ khoá


CAEX hoàn tất thẩm định An toàn hệ thống thông tin cấp độ 4
Công ty Cổ phần Sàn giao dịch Tài sản mã hóa Việt Nam Thịnh Vượng (CAEX), thành viên trong hệ sinh thái tài chính Ngân hàng TMCP Việt Nam Thịnh Vượng (VPBank), công bố đã được Cục An ninh mạng (Bộ Công an) thẩm định và đồng ý với đề xuất cấp tiêu chuẩn An toàn hệ thống thông tin cấp độ 4 vào ngày 22/10.
Thương mại điện tử và thanh toán số: Động lực mới cho kinh tế Đà Nẵng
Thành phố Đà Nẵng đang nỗ lực thực hiện các nghị quyết của Chính phủ và kế hoạch của Thành ủy, UBND thành phố nhằm phát triển kinh tế số, với mục tiêu kinh tế số đóng góp 27% vào GRDP và đạt mức tăng trưởng GRDP hai con số vào năm 2026. Trong bối cảnh đó, thương mại điện tử và thanh toán số được xem là những động lực quan trọng thúc đẩy sự phát triển kinh tế của thành phố...
Meta lĩnh mức phạt kỷ lục 25 tỷ USD
Toà án tại bang New Mexicon, Mỹ, yêu cầu Meta nộp phạt 25 tỷ USD vì gây hiểu lầm cho người dùng về quyền riêng tư dữ liệu...
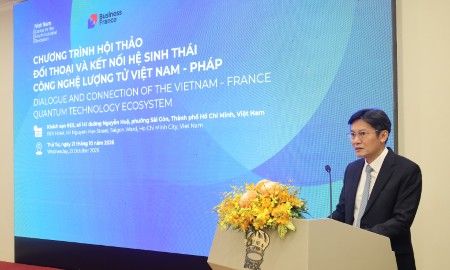
Việt Nam - Pháp tăng cường hợp tác công nghệ lượng tử
Ngày 21/10, hội thảo “Đối thoại và kết nối hệ sinh thái công nghệ lượng tử Việt Nam - Pháp” diễn ra tại TP. Hồ Chí Minh, tạo ra một diễn đàn quan trọng cho các cơ quan quản lý, viện nghiên cứu, trường đại học và cộng đồng doanh nghiệp hai nước…
Ba "ông lớn" công nghệ Trung Quốc đặt mua 35 tỷ USD chip Nvidia
Đơn hàng của các doanh nghiệp Trung Quốc đang vượt xa năng lực sản xuất dự kiến của Nvidia trong năm 2027…





Mời quý độc giả đón đọc Tạp chí Kinh tế Việt Nam số 42-2026 phát hành ngày 19/10/2025 với nhiều chuyên mục hấp dẫn...







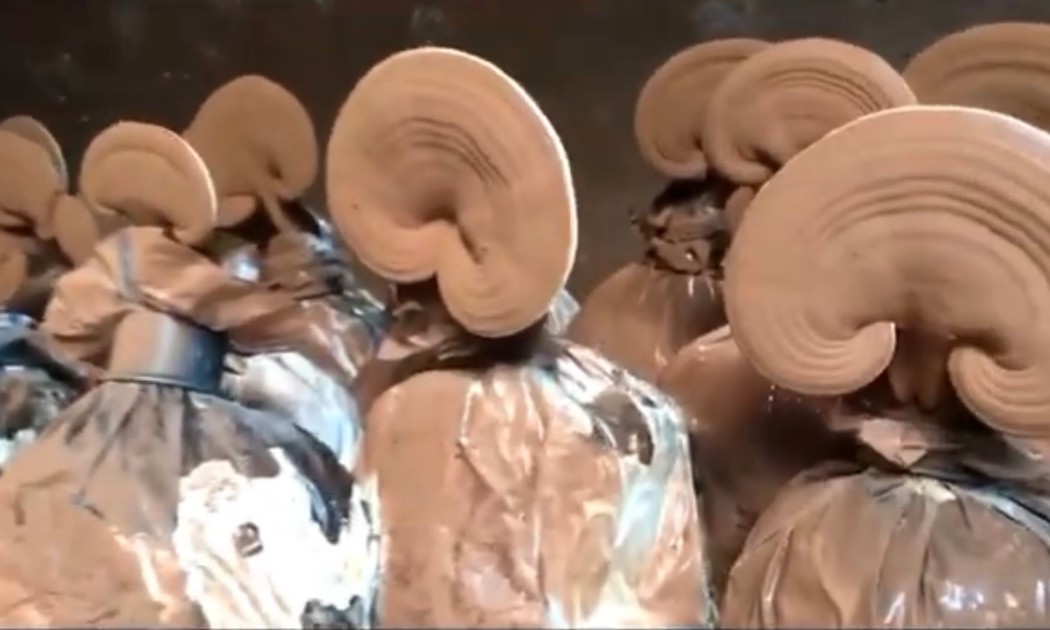
 Mô hình duy nhất phân lập nấm Linh Chi rừng thuần chủng ở đảo Phú Quốc
Ở giữa đảo ngọc Phú Quốc, có một mô hình trống nấm Linh Chi đỏ từ nhiều năm nay, tạo thêm một phần việc làm cho người dân địa phương. Nấm ở đây được nuôi trồng theo kỹ thuật nông nghiệp công nghệ cao, nguyên liệu được hấp thanh trùng, tiệt trùng trước khi cấy phôi giống.





Kỳ họp thứ 2, Quốc hội khoá XVI
Kỳ họp thứ 2, Quốc hội khoá XVI dự kiến kéo dài 28 ngày bắt đầu từ 17/10/2026. Kỳ họp với khối lượng công việc lớn, dự kiến xem xét, thông qua 43 luật, nghị quyết quy phạm pháp luật và quyết định...

Việt Nam: Khát vọng quốc gia biển mạnh
Yêu cầu cốt lõi mà Nghị quyết 20 đặt ra là phải biến nước ta từ một quốc gia có biển thành một quốc gia biển mạnh, với kinh tế biển phát triển hiện đại, có năng lực cạnh tranh cao, đồng thời giữ vững...

Kỷ niệm 35 năm thành lập Tạp chí Kinh tế Việt Nam (1991 - 2026)
Nhìn lại di sản và thành tựu của Thời báo Kinh tế Việt Nam - Tạp chí Kinh tế Việt Nam trong 35 năm qua, giá trị lớn nhất không chỉ đo bằng lượng thông tin phục vụ bạn đọc hàng ngày, hàng giờ, cũng...

VnEconomy Interactive
Interactive là một sản phẩm báo chí mới của VnEconomy vừa được ra mắt bạn đọc từ đầu tháng 3/2023 đã gây ấn tượng mạnh với độc giả bởi sự mới lạ, độc đáo. Đây cũng là sản phẩm độc quyền chỉ có trên...