-
 Số 96-98 Hoàng Quốc Việt, Cầu Giấy, Hà Nội
-
 02437552050


552.000 vụ tấn công mạng: Bài toán quản trị rủi ro số cho doanh nghiệp vừa và nhỏ


Doanh nghiệp siêu nhỏ, nhỏ và vừa hiện chiếm khoảng 98% trong tổng số hơn 1 triệu doanh nghiệp đang hoạt động tại Việt Nam. Đây là lực lượng quan trọng trong tạo việc làm nhưng hạn chế về nguồn lực tài chính, nhân sự nên dễ bị tổn thương trước các rủi ro trên không gian mạng.
Theo Hiệp hội An ninh mạng quốc gia, năm 2025 Việt Nam ghi nhận khoảng 552.000 vụ tấn công mạng; 52,3% doanh nghiệp được khảo sát cho biết đã chịu thiệt hại và khoảng 25,5 triệu tài khoản bị lộ lọt.
Các vấn đề, giải pháp nhằm bảo đảm an toàn trên không gian số cho doanh nghiệp đã được đưa ra tại hội thảo “Quản trị rủi ro số và kết nối thị trường quốc tế: Giải pháp cho doanh nghiệp nhỏ và vừa” do Liên đoàn Thương mại và Công nghiệp Việt Nam vừa tổ chức.
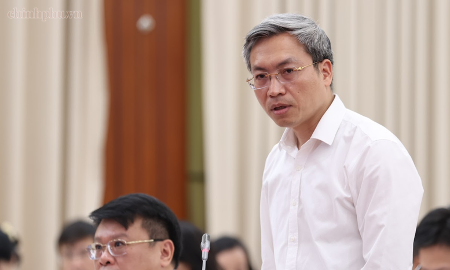
Ông Ngô Việt Khôi, Công ty Cổ phần An ninh Dữ liệu Việt Nam cho rằng, năng lực quản trị rủi ro số không được hình thành ở các doanh nghiệp vừa và nhỏ.
Nguồn lực về IT, quản trị mạng thường sẽ không có ở doanh nghiệp vừa và nhỏ. Doanh nghiệp cũng không bị áp lực bởi việc phải tuân thủ các tiêu chuẩn về an toàn thông tin.
Tuy nhiên, gần đây đã có một số Luật được ban hành, doanh nghiệp dù là nhỏ cũng sẽ phải tuân thủ.
Quy định tại Luật An ninh mạng có hiệu lực từ ngày 1/7/2026, vi phạm quy định về bảo vệ dữ liệu cá nhân có thể bị phạt tới 3 tỷ đồng; riêng hành vi vi phạm quy định về chuyển dữ liệu cá nhân xuyên biên giới có thể bị phạt tới 5% doanh thu năm trước liền kề.
Chuyên gia an ninh mạng cho rằng, đây là tiếng chuông cảnh báo để doanh nghiệp xem lại khả năng quản trị rủi ro số cũng như khả năng bảo vệ dữ liệu và những quy trình khác có liên quan đến tài sản số trong doanh nghiệp.
Theo VCCI, doanh nghiệp cần khẩn trương rà soát hệ thống thông tin, quy trình lưu trữ và quản lý dữ liệu để hạn chế rủi ro pháp lý, tài chính.
Bài liên quan