




-
 Số 96-98 Hoàng Quốc Việt, Cầu Giấy, Hà Nội
-
 02437552050


Cảnh báo 8 lỗ hổng bảo mật của Microsoft có thể cho phép tấn công mã độc từ xa


Mặc dù Microsoft đã công bố bản vá 71 lỗ hổng bảo mật, tuy nhiên Cục An toàn thông tin lưu ý 8 lỗ hổng bảo mật có thể cho phép đối tượng tấn công thực thi mã từ xa…
Cục An toàn thông tin - Bộ Thông tin và Truyền thông vừa cảnh báo về các lỗ hổng bảo mật mức cao trong những sản phẩm Microsoft công bố tháng 3/2022 gửi tới đơn vị chuyên trách về công nghệ thông tin ở các bộ, cơ quan ngang bộ, cơ quan thuộc Chính phủ; Sở Thông tin và Truyền thông các tỉnh, thành phố trực thuộc Trung ương; các tập đoàn, tổng công ty nhà nước; các ngân hàng, tổ chức tài chính và hệ thống đơn vị chuyên trách về an toàn thông tin.
Cơ quan này đã khuyến cáo, ngày 8/3, Microsoft đã phát hành danh sách bản vá tháng 3 với 71 lỗ hổng bảo mật. Trong 71 lỗ hổng mới được Microsoft công bố và phát hành bản vá, Cục An toàn thông tin đề nghị các cơ quan, đơn vị, doanh nghiệp đặc biệt chú ý 8 lỗ hổng bảo mật có mức ảnh hưởng cao.
Cụ thể, 2 lỗ hổng bảo mật CVE-2022-21990, CVE-2022-23285 tồn tại trong Remote Desktop Client cho phép đối tượng tấn công thực thi mã từ xa. Cùng có điểm CVSS là 8.8, hai lỗ hổng bảo mật này đến các máy dùng Windows Server 2008/2012/2016/2019/2022, Windows 10/8.1/7. Các lỗ hổng đã có mã khai thác được công bố rộng rãi trên Internet.
Ngoài ra, trong bản Windows Server 2008/2012/2016/2019/2022 và Windows 11/10/8.1/7, lỗ hổng bảo mật CVE-2022-24459 trong Windows Fax và Scan Service cho phép đối tượng tấn công thực hiện tấn công leo thang đặc quyền.
Lỗ hổng bảo mật CVE-2022-24508 trong SMBv3 cho phép đối tượng tấn công thực thi mã từ xa trên Windows SMBv3 Client/Server. Lỗ hổng này ảnh hưởng đến các máy dùng Windows 10/11, Windows Server 2022.
Bên cạnh đó, lỗ hổng bảo mật CVE-2022-23277 trong Microsoft Exchange Server cho phép đối tượng tấn công thực thi mã từ xa với tài khoản xác thực hợp lệ; ảnh hưởng các máy dùng Microsoft Exchange Server 2019/2016/2013.
Đồng thời, lỗ hổng bảo mật CVE-2022-21967 tồn tại trong Xbox Live Auth Manager for Windows cho phép đối tượng tấn công thực hiện tấn công leo thang đặc quyền.
Trong khi đó, lỗ hổng bảo mật CVE-2022-22006 trong HEVC Video Extensions cho phép đối tượng tấn công thực thi mã từ xa; và lỗ hổng bảo mật CVE-2022-24501 trong VP9 Video Extensions cũng cho phép đối tượng tấn công thực thi mã từ xa.
Trước đó, Trung tâm Giám sát an toàn không gian mạng quốc gia (NCSC) thuộc Cục An toàn thông tin, Bộ Thông tin và Truyền thông cũng vừa cảnh báo các cơ quan, tổ chức về lỗ hổng bảo mật mới trong Linux Kernel. Linux Kernel là thành phần cốt lõi trong hệ điều hành Linux đã được sử dụng khá phổ biến tại Việt Nam.
Lỗ hổng bảo mật CVE-2022-0847 trong Linux Kernel cho phép đối tượng tấn công có thể ghi đè lên tệp trong hình ảnh container với tài khoản người dùng chỉ có quyền đọc (read-only), từ đó có thể thực hiện leo thang đặc quyền.
Hiện tại, lỗ hổng “CVE-2022-0847” tồn tại trong Linux Kernel đã có mã khai thác công bố rộng rãi trên Internet, trong khi đó chưa có biện pháp giảm thiểu nào cho lỗ hổng. Vì vậy, để đảm bảo an toàn thông tin cho hệ thống thông tin, các cơ quan, tổ chức cần cập nhật sớm bản vá.
Để đảm bảo an toàn thông tin cho hệ thống thông tin của các cơ quan, tổ chức, doanh nghiệp, từ đó góp phần bảo đảm an toàn cho không gian mạng Việt Nam, Cục An toàn thông tin khuyến nghị các đơn vị kiểm tra, rà soát, xác định máy sử dụng hệ điều hành Windows có khả năng bị ảnh hưởng; thực hiện cập nhật bản vá kịp thời để tránh nguy cơ bị tấn công.
Đặc biệt, các cơ quan, tổ chức, doanh nghiệp cần tăng cường giám sát và sẵn sàng phương án xử lý khi phát hiện có dấu hiệu bị khai thác, tấn công mạng; đồng thời theo dõi kênh cảnh báo của các cơ quan chức năng và các tổ chức lớn về an toàn thông tin để phát hiện kịp thời nguy cơ tấn công mạng.
Đọc bài theo từ khoá
an toàn thông tin
 bản vá lỗ hổng bảo mật
Bộ Thông tin và Truyền thông
Cục An toàn thông tin
Linux
Linux Kernel
lỗ hổng bảo mật
lỗ hổng bảo mật Microsoft
microsoft
nguy cơ tấn công mạng
phát hành bản vá
tấn công mã độc từ xa
tấn công thực thi mã từ xa
Trung tâm Giám sát an toàn không gian mạng quốc gia (NCSC)
Windows
bản vá lỗ hổng bảo mật
Bộ Thông tin và Truyền thông
Cục An toàn thông tin
Linux
Linux Kernel
lỗ hổng bảo mật
lỗ hổng bảo mật Microsoft
microsoft
nguy cơ tấn công mạng
phát hành bản vá
tấn công mã độc từ xa
tấn công thực thi mã từ xa
Trung tâm Giám sát an toàn không gian mạng quốc gia (NCSC)
Windows

EU muốn tạo cuộc cách mạng AI, nhưng theo cách nào?
EU muốn tận dụng AI để thúc đẩy tăng trưởng và nâng cao năng lực cạnh tranh với Mỹ, Trung Quốc. Tuy nhiên, châu Âu cũng phải giải bài toán cân bằng giữa đổi mới sáng tạo, bảo vệ người lao động, an toàn công nghệ và môi trường…
AI bắt đầu lên miền cao
Một số tỉnh miền núi đang bắt đầu đưa AI đến gần hơn với người dân, thông qua ứng dụng trong giải quyết thủ tục hành chính hay phục vụ giáo dục…
Dự đoán cải tiến trên iPad mini 2026 sau 2 năm vắng bóng
iPad mini thế hệ 7, trang bị chip A17 Pro, ra mắt ngày 23/10/2024, đến nay vẫn là phiên bản mới nhất của dòng máy tính bảng nhỏ gọn nhà Apple...
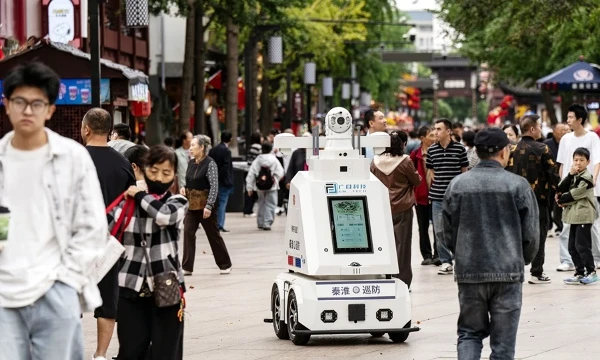
Tại sao người Trung Quốc hào hứng với AI còn người Mỹ lại dè dặt?
Sự khác biệt giữa Mỹ và Trung Quốc không chỉ nằm ở chính sách phát triển AI hay năng lực của các doanh nghiệp công nghệ, mà còn thể hiện ở cách người dân nhìn nhận những thành tựu trong lĩnh vực này...
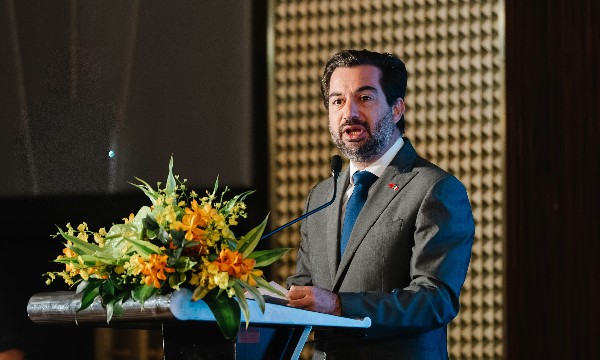
France-Vietnam Forward 2026 mở rộng cơ hội hợp tác công nghệ và phát triển nhân tài giữa Pháp và Việt Nam
Ngày 15/10, France-Vietnam Forward 2026 đã diễn ra, thu hút hơn 600 đại biểu và khách tham dự từ các cơ quan ngoại giao, doanh nghiệp, startup, nhà đầu tư, trường đại học; mang lại cơ hội hợp tác giữa Pháp và Việt Nam trong lĩnh vực công nghệ, đổi mới sáng tạo và phát triển nhân tài…





Việt Nam luôn cần vốn ngoại để mở xưởng, tạo việc làm, thúc đẩy xuất khẩu và kết nối toàn cầu. Bước sang năm 2026, khi vị thế kinh tế đã khác, thu hút FDI của Việt Nam đòi hỏi chuẩn mực khắt khe hơn: phải xanh, số hóa, công nghệ cao, có sức lan tỏa và giúp Việt Nam từng bước làm chủ, tiến tới sở hữu công nghệ gốc.







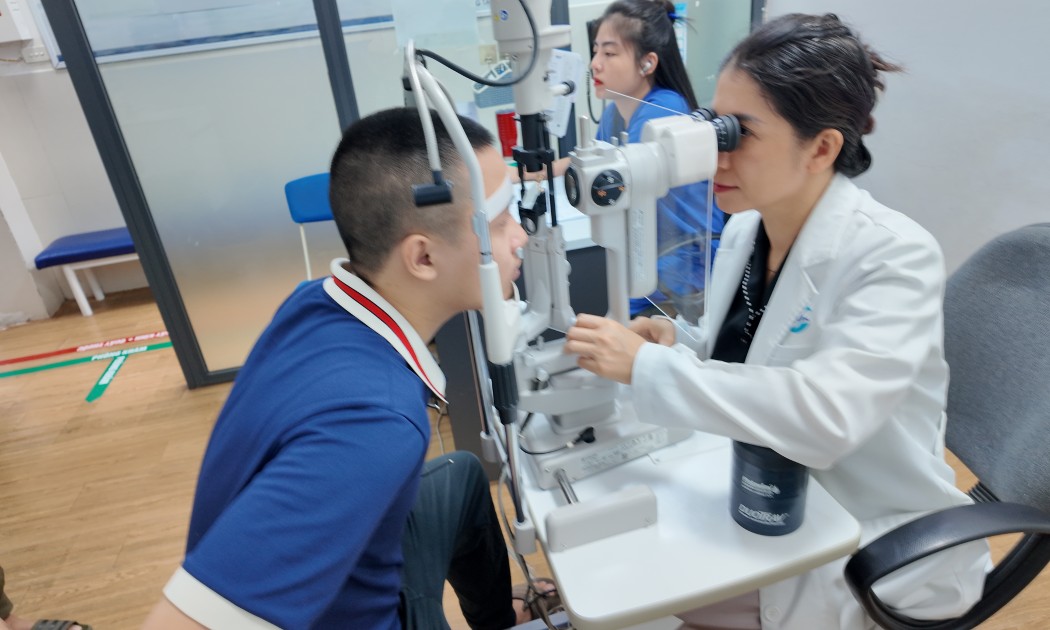
 Cảnh báo từ bác sĩ về biến chứng do cận thị bệnh lý
Cận thị bệnh lý (cận thị thoái hóa/cận thị ác tính) là dạng cận thị nghiêm trọng và nguy hiểm nhất. Khác với cận thị thông thường, bệnh liên quan đến sự kéo dài bất thường và liên tục của trục nhãn cầu, dẫn đến các tổn thương cấu trúc ở đáy mắt và có nguy cơ cao gây mù lòa.


81 năm Quốc khánh 2/9 (1945-2026)
Ngày 2/9/1945 đã mở ra bước ngoặt vĩ đại trong lịch sử dân tộc Việt Nam. Sự ra đời của nước Việt Nam Dân chủ Cộng hòa không chỉ khẳng định quyền độc lập, tự do và tự quyết về chính trị, mà còn trao...

Giá vàng trong nước và thế giới
VnEconomy cập nhật giá vàng trong nước & thế giới hôm nay: SJC, 9999, giá vàng USD/oz, biến động giá vàng tăng, giảm - phân tích, dự báo & dữ liệu lịch sử.

Kỷ niệm 35 năm thành lập Tạp chí Kinh tế Việt Nam (1991 - 2026)
Nhìn lại di sản và thành tựu của Thời báo Kinh tế Việt Nam - Tạp chí Kinh tế Việt Nam trong 35 năm qua, giá trị lớn nhất không chỉ đo bằng lượng thông tin phục vụ bạn đọc hàng ngày, hàng giờ, cũng...

VnEconomy Interactive
Interactive là một sản phẩm báo chí mới của VnEconomy vừa được ra mắt bạn đọc từ đầu tháng 3/2023 đã gây ấn tượng mạnh với độc giả bởi sự mới lạ, độc đáo. Đây cũng là sản phẩm độc quyền chỉ có trên...