


-
 Số 96-98 Hoàng Quốc Việt, Cầu Giấy, Hà Nội
-
 02437552050


Nguy cơ tấn công mạng trên diện rộng do 6 lỗ hổng Oracle WebLogic Server


Trung tâm Giám sát an toàn không gian mạng quốc gia (NCSC) (thuộc Cục An toàn thông tin, Bộ Thông tin và Truyền thông) đã phát đi cảnh báo về 6 lỗ hổng bảo mật trong sản phẩm Oracle WebLogic Server…
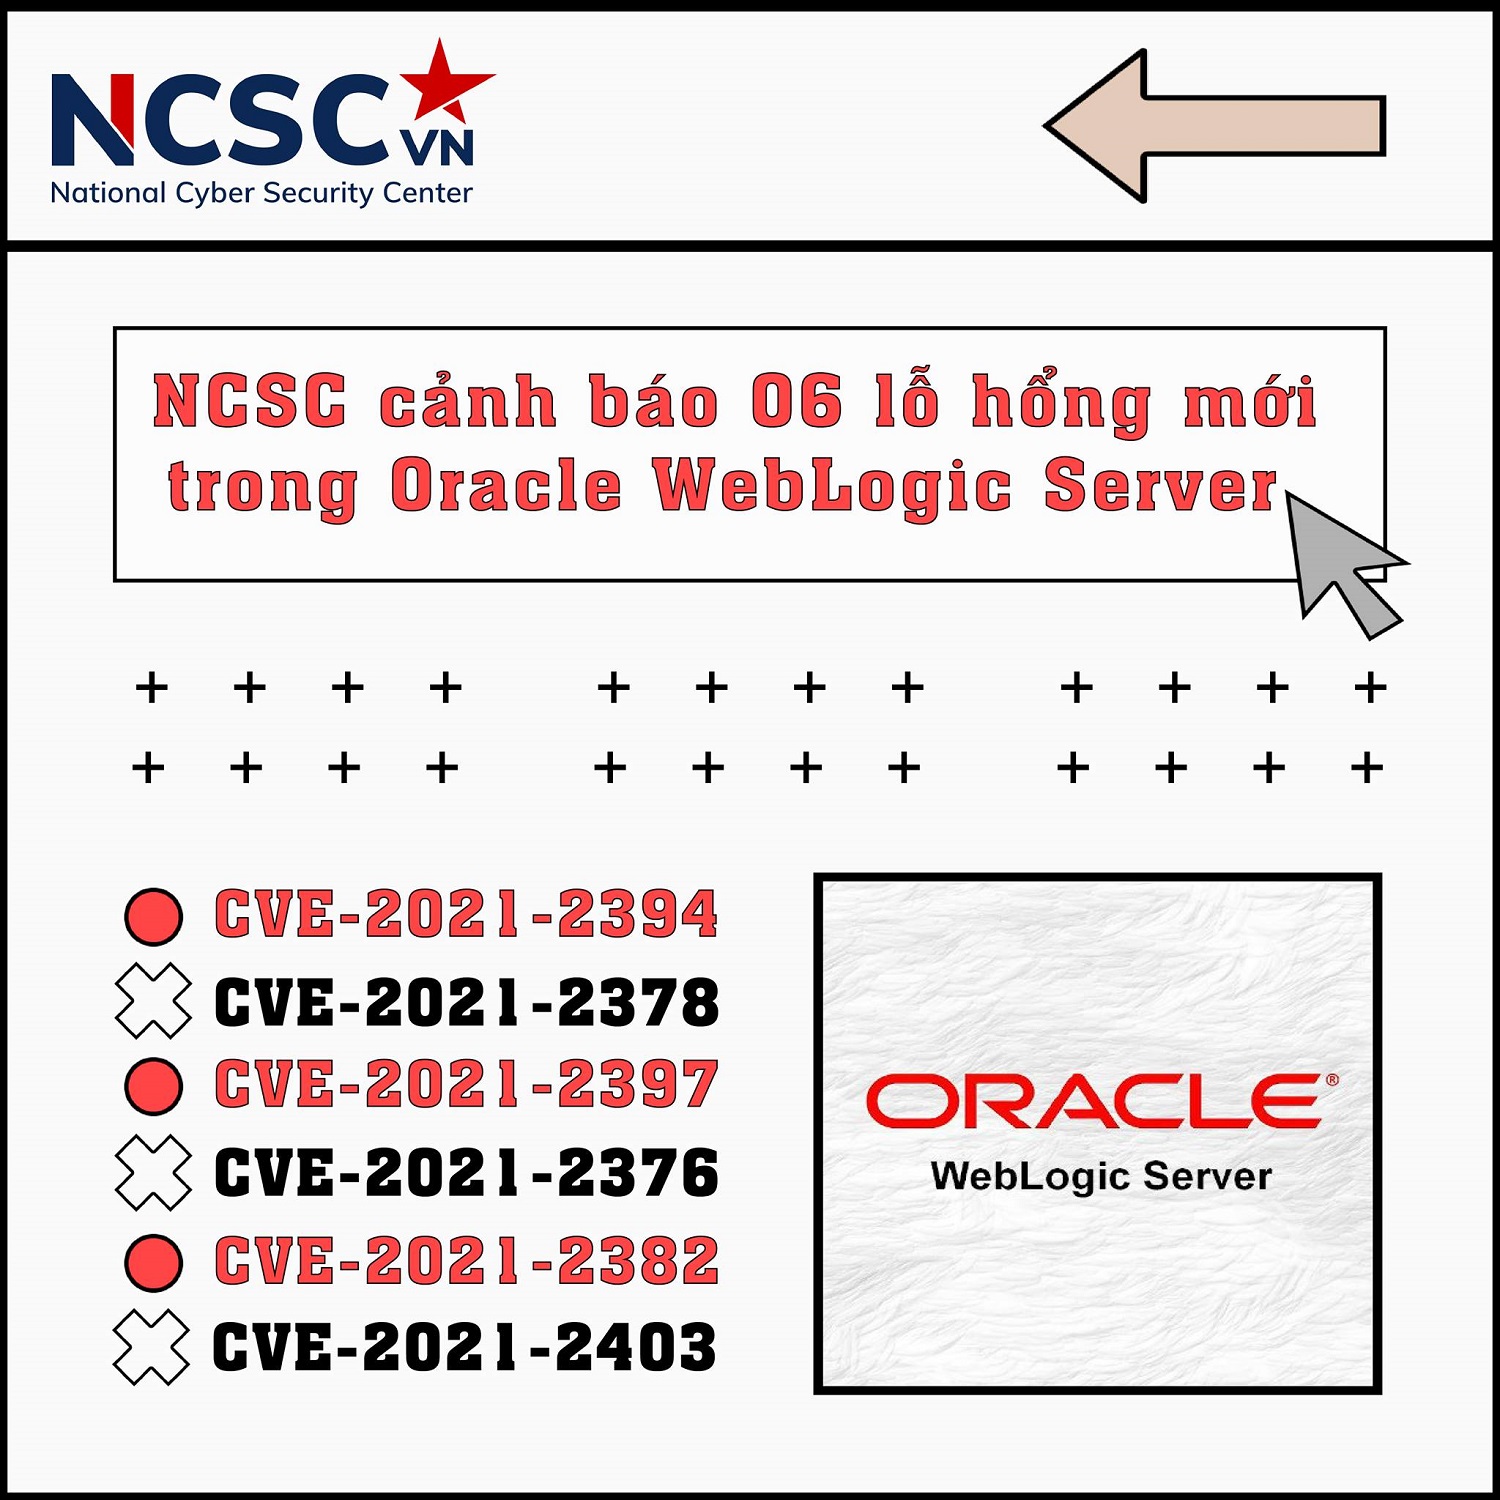
Nổi bật là 6 lỗ hổng bảo mật (CVE-2021-2394, CVE-2021-2397, CVE-2021-2382, CVE-2021-2378, CVE-2021-2376, CVE-2021-2403) trong sản phẩm Oracle WebLogic Server. Trong đó 3 lỗ hổng bảo mật (CVE-2021-2394, CVE-2021-2397, CVE-2021-2382) có mức ảnh hưởng nghiêm trọng, cho phép đối tượng tấn công thực thi mã từ xa mà không cần xác thực.
Theo NCSC, ngày 20/7/2021, Oracle đã công bố 342 bản vá trong bản phát hành các bản vá quan trọng tháng 7/2021 cho các điểm yếu, lỗ hổng trên sản phẩm của mình, đặc biệt trong đó có nhiều lỗ hổng bảo mật có mức ảnh hưởng nghiêm trọng. Nổi bật là 06 lỗ hổng bảo mật (CVE-2021-2394, CVE-2021-2397, CVE-2021-2382, CVE-2021-2378, CVE-2021-2376, CVE-2021-2403) trong sản phẩm Oracle WebLogic Server. Trong đó 03 lỗ hổng bảo mật (CVE-2021-2394, CVE-2021-2397, CVE-2021-2382) có mức ảnh hưởng nghiêm trọng, cho phép đối tượng tấn công thực thi mã từ xa mà không cần xác thực.
Theo đánh giá sơ bộ, WebLogic Server được sử dụng nhiều trong các hệ thống thông tin của các cơ quan, tổ chức ở Việt Nam, đặc biệt là cơ quan chính phủ, ngân hàng, tổ chức tài chính, tập đoàn, doanh nghiệp và các công ty lớn.
Trên cơ sở đó và thực tế triển khai công tác giám sát an toàn thông tin những năm qua, NCSC dự báo những lỗ hổng này sẽ sớm có mã khai thác công khai trên Internet. Điều này có thể dẫn đến nguy cơ tấn công mạng trên diện rộng trong thời gian tới.
Do Trung tâm Giám sát an toàn không gian mạng quốc gia (NCSC) khuyến nghị các cơ quan, tổ chức, doanh nghiệp cần kiểm tra, rà soát và xác định máy chủ web có sử dụng Oracle WebLogic để phát hiện và xử lý kịp thời nguy cơ tấn công thông qua các lỗ hổng bảo mật trên và các sản phẩm khác có trong danh sách cảnh báo của Oracle có tại https://www.oracle.com/security-alerts/cpujul2021.html.
Tại thời điểm này, Oracle chưa có công bố về các biện pháp khắc phục thay thế để giảm thiểu nguy cơ tấn công. Vì vậy, cách tốt nhất để khắc phục các lỗ hổng bảo mật này là cập nhật bản vá theo hướng dẫn của Oracle.
Ngoài ra, NCSC khuyến nghị cần tăng cường giám sát và sẵn sàng phương án xử lý khi phát hiện có dấu hiệu bị khai thác, tấn công mạng; đồng thời thường xuyên theo dõi kênh cảnh báo của các cơ quan chức năng và các tổ chức lớn về an toàn thông tin để phát hiện kịp thời các nguy cơ tấn công mạng.

Tài chính tiêu dùng minh bạch: Bài toán trách nhiệm từ hai phía

Phải có cơ chế kiểm soát chất lượng giám định sở hữu trí tuệ sau khi bãi bỏ điều kiện kinh doanh
Bộ trưởng Ngoại giao Lê Hoài Trung: Bốn nhiệm vụ trọng tâm đưa các thỏa thuận cấp cao vào thực tiễn
NAPAS mở rộng hệ sinh thái thanh toán bền vững cùng trung gian
Phải có cơ chế kiểm soát chất lượng giám định sở hữu trí tuệ sau khi bãi bỏ điều kiện kinh doanh
“Nếu không kiểm soát tốt sẽ dẫn đến tình trạng giám định chất lượng thấp, thiếu chuyên môn, làm sai lệch kết quả xử lý các hành vi xâm phạm quyền sở hữu trí tuệ”…
Sửa Luật Sở hữu trí tuệ: Tạo thuận lợi cho việc đăng ký, xác lập quyền sở hữu trí tuệ
Dự án Luật sửa đổi, bổ sung một số điều của Luật Sở hữu trí tuệ tập trung đơn giản hóa thủ tục hành chính, cắt giảm điều kiện kinh doanh và kiện toàn đầu mối quản lý nhà nước, qua đó tạo thuận lợi hơn cho người dân, doanh nghiệp trong đăng ký, xác lập và bảo vệ quyền sở hữu trí tuệ…
Khi danh tính số trở thành cửa ngõ của hacker trong thời đại AI
AI đang giúp hacker tăng tốc tấn công mạng, nhưng nhiều cuộc xâm nhập vẫn bắt đầu từ việc đánh cắp tài khoản và khai thác quyền truy cập. Kiểm soát danh tính số vì thế trở thành yêu cầu quan trọng đối với doanh nghiệp...
Chính sách công nghệ đã mở, làm sao để doanh nghiệp thụ hưởng?
Các chính sách hỗ trợ đã được ban hành tương đối đầy đủ, song việc truyền thông chính sách vẫn còn hạn chế, thiếu hướng dẫn cụ thể hoặc thủ tục quá phức tạp, khiến doanh nghiệp, nhà khoa học và thị trường chưa tiếp cận được đầy đủ các cơ chế hỗ trợ...
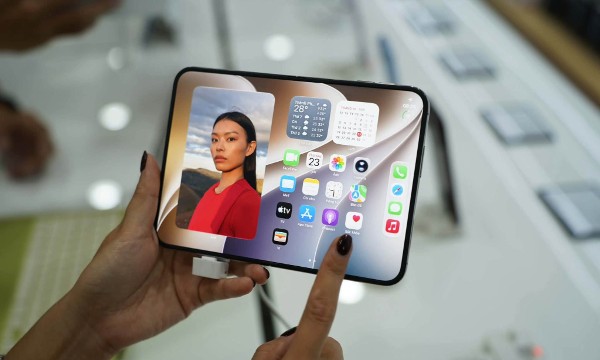
Hàng nghìn chiếc iPhone Duo được bán tại Việt Nam trong sáng nay
Sáng 23/10, các đại lý ủy quyền Apple tại Việt Nam đã chính thức mở bán iPhone Duo đã thu hút sự chú ý từ cộng đồng yêu công nghệ, với hàng nghìn đơn đặt hàng tại các hệ thống bán lẻ lớn như TopZone, CellphoneS, Minh Tuấn Mobile, Di Động Việt, Hoàng Hà Mobile…





Theo dữ liệu mới nhất từ Hiệp hội Viễn thông tài chính liên ngân hàng toàn cầu (SWIFT), USD và euro chiếm tổng cộng 73,46% giá trị thanh toán qua mạng lưới này trong tháng 8/2026, chỉ còn hơn 1/4 dành cho tất cả các đồng tiền khác...







 Sửa luật phải bảo đảm về giá đất bồi thường và tái định cư cho người dân
Luật Đất đai (sửa đổi), Luật Nhà ở (sửa đổi) đang được xem xét tại nghị trường Quốc hội. Đại biểu Quốc hội thẳng thắn đề nghị quy định trong Luật phải bảo đảm về giá đất bồi thường và tái định cư. Không để việc đơn giản hóa phương pháp định giá làm giảm mức bảo vệ người có đất bị thu hồi. Dân di dời đi tạm cư thì phải có thời hạn.




Kỳ họp thứ 2, Quốc hội khoá XVI
Kỳ họp thứ 2, Quốc hội khoá XVI dự kiến kéo dài 28 ngày bắt đầu từ 17/10/2026. Kỳ họp với khối lượng công việc lớn, dự kiến xem xét, thông qua 43 luật, nghị quyết quy phạm pháp luật và quyết định...

Việt Nam: Khát vọng quốc gia biển mạnh
Yêu cầu cốt lõi mà Nghị quyết 20 đặt ra là phải biến nước ta từ một quốc gia có biển thành một quốc gia biển mạnh, với kinh tế biển phát triển hiện đại, có năng lực cạnh tranh cao, đồng thời giữ vững...

Kỷ niệm 35 năm thành lập Tạp chí Kinh tế Việt Nam (1991 - 2026)
Nhìn lại di sản và thành tựu của Thời báo Kinh tế Việt Nam - Tạp chí Kinh tế Việt Nam trong 35 năm qua, giá trị lớn nhất không chỉ đo bằng lượng thông tin phục vụ bạn đọc hàng ngày, hàng giờ, cũng...

VnEconomy Interactive
Interactive là một sản phẩm báo chí mới của VnEconomy vừa được ra mắt bạn đọc từ đầu tháng 3/2023 đã gây ấn tượng mạnh với độc giả bởi sự mới lạ, độc đáo. Đây cũng là sản phẩm độc quyền chỉ có trên...