


-
 Số 96-98 Hoàng Quốc Việt, Cầu Giấy, Hà Nội
-
 02437552050


Cảnh báo 19 lỗ hổng bảo mật phần mềm VMware, cho phép tấn công không cần xác thực


Hãng phần mềm VMware vừa công bố 19 lỗ hổng bảo mật ảnh hưởng đến VMware vCenter Server phiên bản 7.0/6.7/6.5 và VMware vCloud Foundation phiên bản 4.3.1/3.10.2.2...
Trong 19 lỗ hổng bảo mật mới được VMware công bố, lỗ hổng bảo mật có mã CVE-2021-22005 tồn tại trong trong dịch vụ Analytics của VMware vCenter Server cho phép đối tượng tấn công không cần xác thực có thể thực thi mã tùy ý.
Ngoài ra, còn có 11 lỗ hổng bảo mật gồm CVE-2021-21991, CVE-2021-22006, CVE-2021- 22011, CVE-2021-22015, CVE-2021-22012, CVE-2021-22013, CVE-2021- 22016, CVE-2021-22017, CVE-2021-22014, CVE-2021-22018 và CVE-2021- 21992 có mức ảnh hưởng cao. Các lỗ hổng này cho phép đối tượng tấn công có thể khai thác dưới nhiều hình thức khác nhau như thu thập thông tin, tấn công leo thang, tấn công từ chối dịch vụ...
Đặc biệt, 7 lỗ hổng bao gồm CVE-2021-22006, CVE-2021-22011, CVE-2021-22012, CVE-2021-22013, CVE-2021-22016, CVE-2021-22017 và CVE-2021-22018 giúp cho các đối tượng tấn công có thể khai thác mà không cần xác thực.
Cũng vào quý 1/2021, VMware cũng công bố 2 lỗ hổng bảo mật (CVE-2021- 21975, CVE-2021-21983) trong phần mềm VMware vRealize Operations Manager, cho phép đối tượng tấn công thực hiện tấn công giả mạo yêu cầu từ phía máy chủ (SSRF) để đánh cắp thông tin xác thực của quản trị viên, cài cắm tệp tin độc hại, từ đó chiếm quyền kiểm soát toàn bộ hệ thống. Các lỗ hổng này ảnh hưởng đến các sản phẩm vRealize Operations Manager, VMware Cloud Foundation (vROps), vRealize Suite Lifecycle Manager (vROps) (thông tin chi tiết về các lỗ hổng có tại phụ lục kèm theo).
Sau khi VMware công bố, Trung tâm Giám sát an toàn không gian mạng quốc gia (NCSC) trực thuộc Cục An toàn thông tin, Bộ Thông tin và Truyền thông đã khuyến nghị các cơ quan, tổ chức cần thường xuyên kiểm tra, rà soát hệ thống thông tin để kịp thời xử lý và khắc phục các lỗ hổng bảo mật đang tồn tại trong hệ thống.
Theo đánh giá sơ bộ, các sản phẩm của VMware đã và đang là mục tiêu nhắm đến của các đối tượng tấn công mạng, nhất là các nhóm chuyên thực hiện tấn công có chủ đích APT. Đáng chú ý, phần mềm VMware vRealize Operations Manager thường được sử dụng để hỗ trợ việc giám sát các thiết bị VMware, cải thiện hiệu suất ứng dụng, nâng cao hiệu quả và giảm thiểu gián đoạn.
Trước đó, Trung tâm Giám sát an toàn không gian mạng quốc gia cũng đã có cảnh báo về các lỗ hổng bảo mật liên quan đến sản phẩm VMware. Đơn cử như, hồi trung tuần tháng 2, Trung tâm đã có cảnh báo về 3 lỗ hổng bảo mật CVE-2021-21972, CVE-2021-21973, CVE-2021-21974 trong các sản phẩm vCenter, ESXi, Cloud Foundation của VMware. Những lỗ hổng bảo mật này cho phép đối tượng tấn công chèn và thực thi mã từ xa.
Trung tâm NCSC cũng khuyến cáo các cơ quan tổ chức, doanh nghiệp thường xuyên kiểm tra, rà soát hệ thống thông tin của các cơ quan, tổ chức để xử lý và khắc phục các lỗ hổng bảo mật đang tồn tại trong hệ thống là hết sức cần thiết, cập nhật bản vá phù hợp với phiên bản sản phẩm VMware đang sử dụng.
Bên cạnh đó, các cơ quan, tổ chức cũng cần tăng cường giám sát và sẵn sàng phương án xử lý khi phát hiện có dấu hiệu bị khai thác, tấn công mạng; đồng thời thường xuyên theo dõi kênh cảnh báo của các cơ quan chức năng và các tổ chức lớn về an toàn thông tin để phát hiện kịp thời các nguy cơ tấn công mạng.


Nông sản từ bản làng vươn toàn quốc qua thương mại điện tử
Từ một tỉnh biên giới xa xôi ở vùng Tây Bắc, Lai Châu đang mở thêm đầu ra cho nông sản, đặc sản địa phương và tạo cơ hội để người dân tiếp cận phương thức kinh doanh mới trên môi trường số…
Gần 245.000 doanh nghiệp Việt Nam đang ứng dụng AI
Trong năm qua, đã có khoảng 75.000 doanh nghiệp bắt đầu ứng dụng AI lần đầu. 26% doanh nghiệp Việt Nam hiện đã ứng dụng công nghệ AI với tốc độ tăng trưởng 44% so với năm 2025. Như vậy, cứ 7 phút lại có thêm một doanh nghiệp mới ứng dụng AI tại Việt Nam. Mức tăng trưởng này đã nâng tổng số doanh nghiệp đang sử dụng AI ở Việt Nam lên gần 245.000...
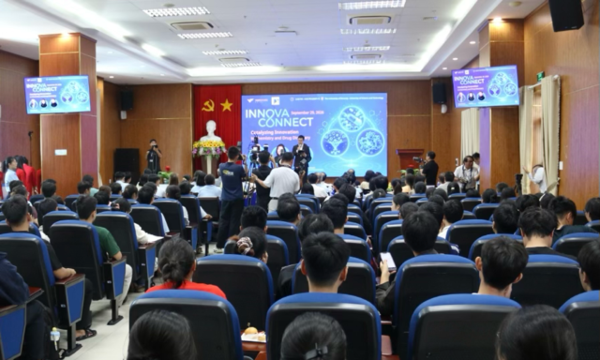
Kết nối tri thức quốc tế với cộng đồng khoa học Đà Nẵng
"Thúc đẩy đổi mới sáng tạo trong lĩnh vực Hóa học và Khám phá thuốc" - sự kiện này không chỉ là cơ hội để cộng đồng khoa học tại Đà Nẵng tiếp cận với những nghiên cứu tiên phong mà còn mở ra những hướng đi mới trong việc kết nối tri thức quốc tế với thực tiễn địa phương...
Việt Nam xếp thứ 43 thế giới về đổi mới sáng tạo
Sau 10 năm, chỉ số đổi mới sáng tạo của Việt Nam đã tăng từ vị trí 59 lên 43, cải thiện 16 bậc...
Thị phần thương mại điện tử: TikTok Shop sắp "đuổi kịp" Shopee
Trong nửa đầu năm 2026, Tiki có tổng giá trị giao dịch (GMV) bình quân trên mỗi sản phẩm bán ra cao nhất, đạt 469.837 đồng/sản phẩm, tăng 38% so với cùng kỳ. Xếp thứ hai là Lazada đạt 227.912 đồng, tăng 40%. Trong khi đó, Shopee đạt 153.074 đồng/sản phẩm, tăng 43% và TikTok Shop đạt 138.501 đồng, tăng 10%...





Sau hơn 20 năm, ngành gỗ và nội thất Việt Nam đã vươn lên và nằm trong nhóm những trung tâm sản xuất lớn của thế giới. Tuy nhiên, phần lớn doanh nghiệp vẫn tập trung ở khâu sản xuất, trong khi năng lực thiết kế, xây dựng thương hiệu và phát triển thị trường còn hạn chế. Để nâng cao giá trị gia tăng, ngành cần chuyển từ thích ứng sang chủ động kiến tạo và làm chủ chuỗi giá trị toàn cầu.







 Khả năng Việt Nam trở lại với trái phiếu Chính phủ bằng USD
Sau hơn một thập kỷ không phát hành trái phiếu Chính phủ trên thị trường vốn quốc tế, khả năng Việt Nam trở lại với trái phiếu Chính phủ bằng USD đang thu hút sự quan tâm của giới đầu tư.





81 năm Quốc khánh 2/9 (1945-2026)
Ngày 2/9/1945 đã mở ra bước ngoặt vĩ đại trong lịch sử dân tộc Việt Nam. Sự ra đời của nước Việt Nam Dân chủ Cộng hòa không chỉ khẳng định quyền độc lập, tự do và tự quyết về chính trị, mà còn trao...

Giá vàng trong nước và thế giới
VnEconomy cập nhật giá vàng trong nước & thế giới hôm nay: SJC, 9999, giá vàng USD/oz, biến động giá vàng tăng, giảm - phân tích, dự báo & dữ liệu lịch sử.

Kỷ niệm 35 năm thành lập Tạp chí Kinh tế Việt Nam (1991 - 2026)
Nhìn lại di sản và thành tựu của Thời báo Kinh tế Việt Nam - Tạp chí Kinh tế Việt Nam trong 35 năm qua, giá trị lớn nhất không chỉ đo bằng lượng thông tin phục vụ bạn đọc hàng ngày, hàng giờ, cũng...

VnEconomy Interactive
Interactive là một sản phẩm báo chí mới của VnEconomy vừa được ra mắt bạn đọc từ đầu tháng 3/2023 đã gây ấn tượng mạnh với độc giả bởi sự mới lạ, độc đáo. Đây cũng là sản phẩm độc quyền chỉ có trên...