


-
 Số 96-98 Hoàng Quốc Việt, Cầu Giấy, Hà Nội
-
 02437552050


Lỗ hổng của Windows "tiếp tay" tin tặc tấn công mạng trên diện rộng?


Microsoft đã công bố về lỗ hổng bảo mật CVE-2021-1675 tồn tại trong Windows Print Spooler, "cho phép" đối tượng tấn công leo thang đặc quyền chỉ với quyền người dùng thấp…
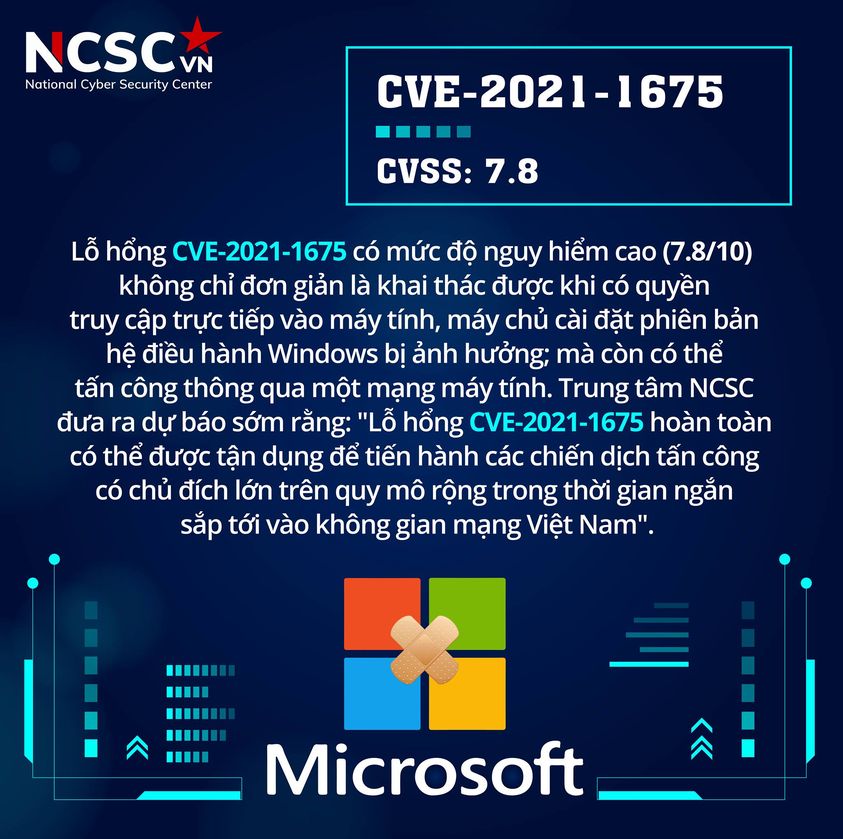
Lỗ hổng này ảnh hưởng đến hầu hết các phiên bản của hệ điều hành Windows 10/8.1/7, Windows Server 2019/2016/2012/2008. Microsoft đã phát hành bản vá cho lỗ hổng bảo mật CVE-2021-1675 này. Người dùng cần thực hiện cập nhật bản vá bảo mật theo hướng dẫn của Microsoft (https://msrc.microsoft.com/update-guide/en-US/vulnerability/CVE-2021-1675).
Theo Microsoft, Print Spooler là một công cụ phức tạp mà Windows sử dụng để sắp xếp lịch trình in, bên cạnh những chức năng khác. Tin tặc đã khai thác lỗ hổng này để giành toàn quyền kiểm soát hệ thống, với sức mạnh chạy mã tùy ý, cài đặt phần mềm và quản lý tệp.
Tuy nhiên, đơn vị chức năng của Bộ Thông tin và Truyền thông đã ghi nhận một số thông tin bổ sung mới cho thấy lỗ hổng bảo mật CVE-2021-1675 có mức độ nguy hiểm cao hơn thực tế được công bố.
Vì nếu khai thác thành công lỗ hổng này, kẻ xấu không chỉ khai thác được khi có quyền truy cập trực tiếp vào máy tính, máy chủ cài đặt phiên bản hệ điều hành Windows mà còn có thể tấn công thông qua một mạng máy tính.
Trung tâm Giám sát an toàn không gian mạng quốc gia (NCSC) dự báo rằng, lỗ hổng CVE-2021-1675 có thể bị tận dụng để tiến hành các chiến dịch tấn công có chủ đích APT lớn trên quy mô rộng vào không gian mạng Việt Nam trong thời gian ngắn sắp tới.
NCSC cũng đề nghị các cơ quan, đơn vị, doanh nghiệp tăng cường giám sát và sẵn sàng phương án xử lý khi phát hiện có dấu hiệu bị khai thác, tấn công mạng; đồng thời thường xuyên theo dõi kênh cảnh báo của các cơ quan chức năng và các tổ chức lớn về an toàn thông tin để phát hiện kịp thời các nguy cơ tấn công mạng.
Ngoài ra, các cơ quan, đơn vị, doanh nghiệp có thể liên hệ theo số điện thoại 02432091616 và thư điện tử ais@mic.gov.vn để được đầu mối hỗ trợ của Bộ Thông tin và Truyền thông là Trung tâm Giám sát an toàn không gian mạng quốc gia (NCSC), Cục An toàn thông tin trợ giúp.


Nvidia ngừng vận chuyển chip AI được Mỹ cấp phép sang Trung Quốc
Theo thông tin từ quyền Giám đốc điều hành của Nvidia, hãng đã ngừng vận chuyển các dòng chip AI hiệu năng cao sang Trung Quốc...
CEO Microsoft lý giải nguyên nhân khiến Outlook ngừng hoạt động
Vài ngày sau sự cố gián đoạn trên diện rộng của Microsoft, Giám đốc điều hành Satya Nadella lần đầu lên tiếng vụ việc trên chương trình Mad Money của CNBC...
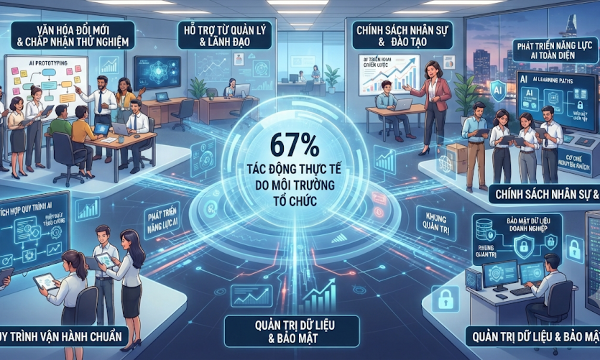
Môi trường tổ chức chiếm tới 67% tác động thực tế của AI trong doanh nghiệp
Có tới 65% người sử dụng AI lo ngại bị tụt hậu nếu không ứng dụng công nghệ mới và yếu tố môi trường tổ chức chiếm tới 67% tác động thực tế của AI…
Mật khẩu phổ biến nhất thế giới: 123456
Lần thứ 7 trong 8 năm qua, 123456 tiếp tục đứng đầu danh sách mật khẩu được sử dụng phổ biến nhất thế giới, theo phân tích mới nhất của NordPass, trình quản lý mật khẩu được phát triển bởi Nord Security...
An ninh mạng: Rủi ro mới từ những kết nối tưởng chừng vô hại
Các cuộc tấn công mạng nhằm vào màn hình LED và hệ thống tủ lạnh siêu thị cho thấy những thiết bị kết nối Internet tưởng chừng vô hại đang trở thành điểm yếu an ninh. Rủi ro không chỉ dừng ở dữ liệu mà còn có thể gây gián đoạn kinh doanh, chuỗi cung ứng và các dịch vụ thiết yếu…





Lãnh đạo Bộ Xây dựng xác nhận, Luật Nhà ở (sửa đổi) được chỉnh lý, bổ sung nhằm bảo đảm người thu nhập thấp có khả năng tiếp cận được nhà ở thông qua việc thể chế hóa rõ nhóm các đối tượng được hưởng chính sách về nhà ở xã hội, nhà ở cho thuê và nhà lưu trú công nhân; quy định cụ thể các điều kiện về nhà ở, thu nhập và thứ tự ưu tiên xét duyệt đối với từng loại hình chính sách.





 552.000 vụ tấn công mạng: Bài toán quản trị rủi ro số cho doanh nghiệp vừa và nhỏ
Khoảng 552.000 vụ tấn công mạng; 52,3% doanh nghiệp được khảo sát cho biết đã chịu thiệt hại và khoảng 25,5 triệu tài khoản bị lộ lọt... là những con số xảy ra trong một năm ở Việt Nam. Những rủi ro đến với doanh nghiệp nhỏ và vừa trong bối cảnh số hóa... ngày càng lớn.


Kỳ họp thứ 2, Quốc hội khoá XVI
Kỳ họp thứ 2, Quốc hội khoá XVI dự kiến kéo dài 28 ngày bắt đầu từ 17/10/2026. Kỳ họp với khối lượng công việc lớn, dự kiến xem xét, thông qua 43 luật, nghị quyết quy phạm pháp luật và quyết định...

Việt Nam: Khát vọng quốc gia biển mạnh
Yêu cầu cốt lõi mà Nghị quyết 20 đặt ra là phải biến nước ta từ một quốc gia có biển thành một quốc gia biển mạnh, với kinh tế biển phát triển hiện đại, có năng lực cạnh tranh cao, đồng thời giữ vững...

Kỷ niệm 35 năm thành lập Tạp chí Kinh tế Việt Nam (1991 - 2026)
Nhìn lại di sản và thành tựu của Thời báo Kinh tế Việt Nam - Tạp chí Kinh tế Việt Nam trong 35 năm qua, giá trị lớn nhất không chỉ đo bằng lượng thông tin phục vụ bạn đọc hàng ngày, hàng giờ, cũng...

VnEconomy Interactive
Interactive là một sản phẩm báo chí mới của VnEconomy vừa được ra mắt bạn đọc từ đầu tháng 3/2023 đã gây ấn tượng mạnh với độc giả bởi sự mới lạ, độc đáo. Đây cũng là sản phẩm độc quyền chỉ có trên...