




-
 Số 96-98 Hoàng Quốc Việt, Cầu Giấy, Hà Nội
-
 02437552050


Yêu cầu khẩn cấp ngăn chặn mã độc nguy hiểm WannaCry


Một vụ tấn công mạng quy mô cực lớn vừa xảy ra với vài chục ngàn máy tính tại châu Âu, châu Á
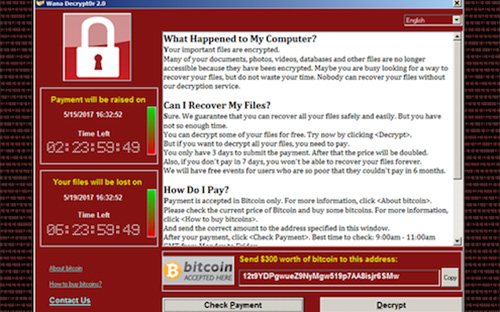
Trung tâm Ứng cứu khẩn cấp máy tính Việt Nam (VNCERT) vừa có công văn gửi các cơ quan trung ương, cơ quan chính phủ, bộ ngành, doanh nghiệp, tổ chức… trong cả nước về việc phòng ngừa và ngăn chặn tấn công từ mã độc WannaCry.
Trong công văn của mình, VNCERT yêu cầu lãnh đạo đơn vị chỉ đạo các đơn vị thuộc phạm vi quản lý thực hiện khẩn cấp các việc sau để phòng ngừa, ngăn chặn việc tấn công của mã độc Ransomware WannaCry (hoặc được biết với các tên khác như: WannaCrypt, WanaCrypt0r 2.0, …) vào Việt Nam:
Theo VNCERT, đây là mã độc rất nguy hiểm, có thể đánh cắp thông tin và mã hoá toàn bộ hệ thống máy chủ hệ thống đồng thời với các lỗ hổng hệ thống đã công bố, tin tặc khai thác tấn công sẽ gây nhiều hậu quả nghiêm trọng. Vì vậy, VNCERT yêu cầu các cơ quan, tổ chức phải thực hiện nghiêm lệnh điều phối ứng cứu khẩn cấp.
Các đơn vị nói trên cần theo dõi, ngăn chặn kết nối đến các máy chủ điều khiển mã độc WannaCry và cập nhật vào các hệ thống bảo vệ như IDS/IPS, Firewall… những thông tin nhận dạng về loại mã độc tống tiền mới này. VNCERT cũng đính kèm thông tin về mã độc WannaCry gồm 33 địa chỉ IP các máy chủ điều khiển mã độc (C&C Server); 10 tệp tin và 22 mã băm (Hash SHA-256).
Trong trường hợp phát hiện ra mã độc, các đơn vị cần nhanh chóng cô lập vùng/máy đã phát hiện. Ngoài ra, các tổ chức cần kiểm tra và thực hiện gấp các bước đã được đơn vị này hướng dẫn tại công văn 80/VNCERT-ĐPƯC ngày 9/3/2016 cảnh báo hình thức lây nhiễm mới của mã độc mã hóa tài liệu (Ransomware) và văn bản 123/VNCERT-ĐPƯC ngày 24/4 cảnh báo các phương thức tấn công khai thác hệ thống mới của nhóm tin tặc Shadow Brokers để tránh các cuộc tấn công qui mô lớn và nguy hiểm khác.
VNCERT cũng yêu cầu các đơn vị báo cáo tình hình về đầu mối điều phối ứng cứu sự cố quốc gia (Trung tâm VNCERT) theo địa chỉ email ir@vncert.gov.vn.
Trước đó, ngày 13/5, hãng bảo mật Avast cho biết một vụ tấn công mạng quy mô cực lớn vừa xảy ra với vài chục ngàn máy tính tại châu Âu, châu Á, gây tê liệt nghiêm trọng hệ thống y tế công ở Anh. Theo Avast, khoảng 75.000 máy tính tại 99 quốc gia đã bị mã độc tấn công, trong đó phần lớn trong đó là các máy tính tại Nga, Ukraine và Đài Loan, và con số này chắc chắn sẽ chưa dừng lại.
Mã độc tống tiền có tên là WannaCry, sau khi thâm nhập được vào máy tính người dùng, nó sẽ mã hóa dữ liệu trên máy tính đó và chỉ đến khi nhận được tiền chuộc mới khôi phục lại. Mã độc này đang lan rộng khắp thế giới, bao gồm Anh, Mỹ, Trung Quốc, Nga, Đài Loan hay Việt Nam... Hàng nghìn máy tính đã bị khóa và đòi 300 USD tiền chuộc thông qua Bitcoin.
Tại Việt Nam, trước khi VNCERT đưa ra yêu cầu khẩn cấp trên, tối 13/5, trên trang của Bộ Thông tin và Truyền thông, Cục An toàn thông tin đã đưa ra chỉ dẫn các tổ chức, cá nhân thực hiện những biện pháp xử lý khẩn cấp mã độc này. Theo khuyến cáo của Cục, các cá nhân cần thực hiện cập nhật ngay các phiên bản hệ điều hành Windows đang sử dụng. Riêng đối với các máy tính sử dụng Windows XP, sử dụng bản cập nhật mới nhất dành riêng cho sự vụ này tại: https://www.microsoft.com/en-us/download/details.aspx?id=55245&WT.mc_id=rss_windows_allproducts hoặc tìm kiếm theo từ khóa bản cập nhật KB4012598 trên trang chủ của Microsoft.
Bên cạnh đó, người dùng cần cập nhật các chương trình Antivius đang sử dụng. Trong trường hợp chưa sử dụng, cần phải cài đặt một phần mềm diệt virus có bản quyền. Người dùng cũng phải cẩn trọng khi nhận được email có đính kèm và các đường link lạ được gửi trong email, trên các mạng xã hội, chat… Thậm chí, cần thận trọng khi mở file đính kèm ngay cả khi nhận được từ địa chỉ quen thuộc, sử dụng các công cụ kiểm tra phần mềm độc hại trực tuyến hoặc có bản quyền trên máy tính với các file này trước khi mở ra.
Theo Cục An toàn thông tin, người dùng không mở các đường dẫn có đuôi .hta hoặc đường dẫn có cấu trúc không rõ ràng, các đường dẫn rút gọn link; thực hiện các biện pháp lưu trữ dữ liệu quan trọng.
Trong một thông tin liên qua, Công ty An ninh mạng Bkav trên diễn đàn Whitehat, cho biết hệ thống giám sát virus của Bkav đã ghi nhận một số trường hợp lây nhiễm mã độc mã hóa dữ liệu tống tiền (ransomware) WannaCry tại Việt Nam. Và theo Bkav, con số bị nhiễm mã độc WannaCry có thể tiếp tục tăng vì đang là ngày nghỉ, nhiều máy tính có thể không hoạt động. Virút có thể bùng phát vào đầu tuần tới khi mọi người đi làm trở lại.

Nvidia có nguy cơ mất nhiều nhân tài nếu ông Jensen Huang không trở lại
Nvidia đang đứng trước nguy cơ mất đi những nhân sự chủ chốt, khi một số nhân viên cảnh báo sẽ rời công ty nếu Jensen Huang không được khôi phục chức vụ Tổng giám đốc điều hành (CEO)...
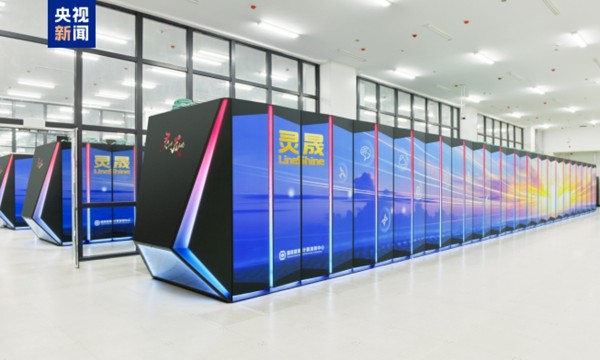
Siêu máy tính Trung Quốc giữ ngôi đầu thế giới, khẳng định năng lực công nghệ nội địa
Siêu máy tính LineShine tiếp tục dẫn đầu hai bảng xếp hạng TOP500 và HPCG toàn cầu, khẳng định bước tiến của Trung Quốc trong phát triển công nghệ điện toán hiệu năng cao và tự chủ bộ xử lý…
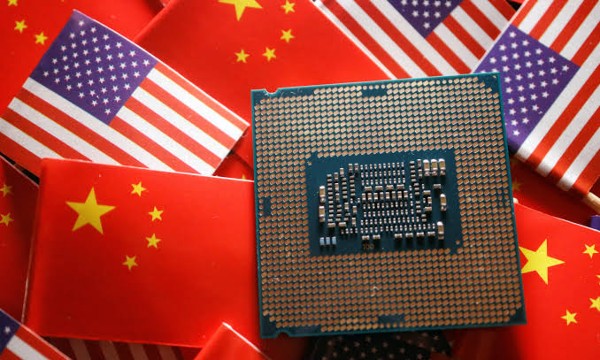
Mỹ bịt lỗ hổng tiếp cận chip AI của Trung Quốc
Cục Công nghiệp và An ninh Mỹ (BIS), Bộ Thương mại Mỹ, vừa công bố các biện pháp mới nhằm hạn chế doanh nghiệp Trung Quốc truy cập từ xa vào các chip AI tiên tiến của nước này thông qua hệ thống trung tâm dữ liệu ở nước ngoài…
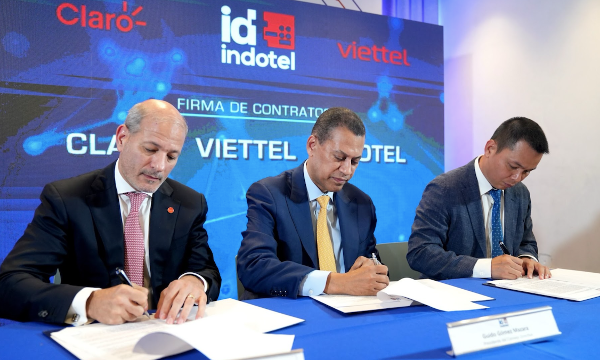
Viettel chính thức được cấp phép kinh doanh viễn thông tại Dominica
Ngày 16/11/2026, tại trụ sở Viện Viễn thông Cộng hòa Dominica (INDOTEL), Viettel Dominicana S.A.S. đã chính thức ký kết hợp đồng nhượng quyền viễn thông với INDOTEL...
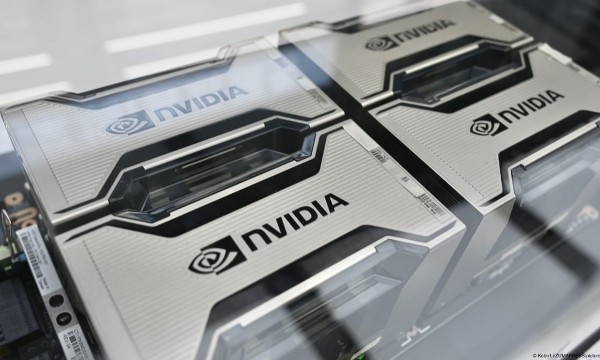
Bê bối Nvidia phơi bày thế khó của Trung Quốc trong cuộc đua AI với Mỹ
Vụ việc liên quan đến Jensen Huang, nhà đồng sáng lập và cựu CEO Nvidia, làm gia tăng sức ép quanh xuất khẩu chip AI sang Trung Quốc, đồng thời phơi bày thế khó của Bắc Kinh giữa nhu cầu công nghệ Mỹ và tham vọng tự chủ bán dẫn…





Lãnh đạo Bộ Xây dựng xác nhận, Luật Nhà ở (sửa đổi) được chỉnh lý, bổ sung nhằm bảo đảm người thu nhập thấp có khả năng tiếp cận được nhà ở thông qua việc thể chế hóa rõ nhóm các đối tượng được hưởng chính sách về nhà ở xã hội, nhà ở cho thuê và nhà lưu trú công nhân; quy định cụ thể các điều kiện về nhà ở, thu nhập và thứ tự ưu tiên xét duyệt đối với từng loại hình chính sách.







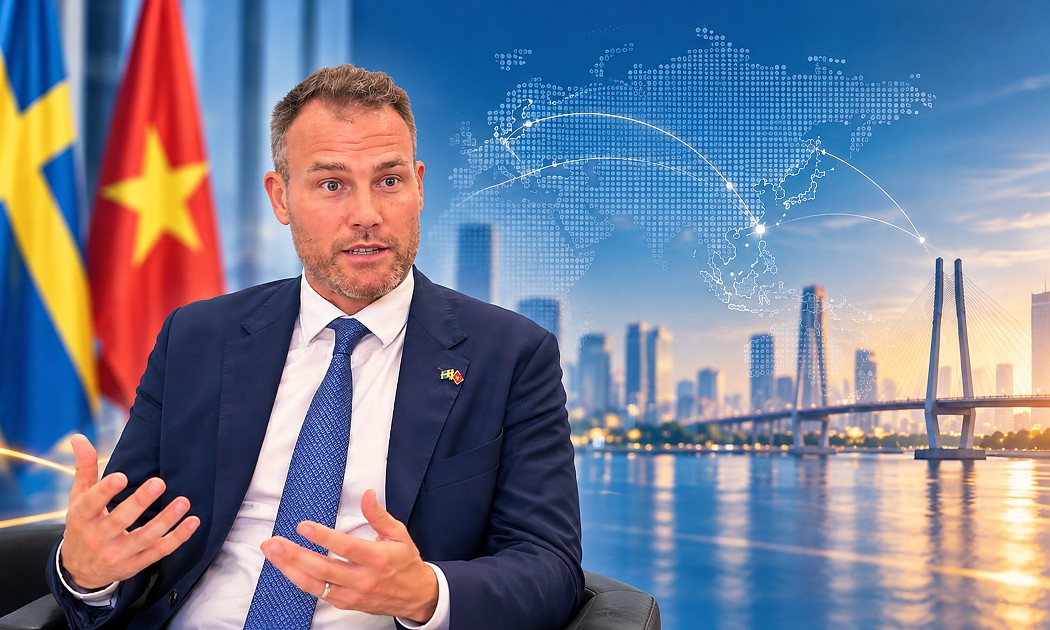
 Hợp tác y tế Việt Nam – Thụy Điển: Từ nền tảng 50 năm đến động lực kinh tế và đổi mới sáng tạo
Trong bối cảnh Việt Nam đẩy mạnh hiện đại hóa hệ thống y tế, hợp tác với Thụy Điển đang mở ra dư địa phát triển mới, từ công nghệ y tế, y tế số đến nghiên cứu và phát triển. Vấn đề đặt ra không chỉ là tiếp nhận công nghệ, mà còn là cách chuyển hóa tri thức và kinh nghiệm quốc tế thành năng lực đổi mới sáng tạo, cơ hội đầu tư và giá trị kinh tế bền vững.



Kỳ họp thứ 2, Quốc hội khoá XVI
Kỳ họp thứ 2, Quốc hội khoá XVI dự kiến kéo dài 28 ngày bắt đầu từ 17/10/2026. Kỳ họp với khối lượng công việc lớn, dự kiến xem xét, thông qua 43 luật, nghị quyết quy phạm pháp luật và quyết định...

Việt Nam: Khát vọng quốc gia biển mạnh
Yêu cầu cốt lõi mà Nghị quyết 20 đặt ra là phải biến nước ta từ một quốc gia có biển thành một quốc gia biển mạnh, với kinh tế biển phát triển hiện đại, có năng lực cạnh tranh cao, đồng thời giữ vững...

Kỷ niệm 35 năm thành lập Tạp chí Kinh tế Việt Nam (1991 - 2026)
Nhìn lại di sản và thành tựu của Thời báo Kinh tế Việt Nam - Tạp chí Kinh tế Việt Nam trong 35 năm qua, giá trị lớn nhất không chỉ đo bằng lượng thông tin phục vụ bạn đọc hàng ngày, hàng giờ, cũng...

VnEconomy Interactive
Interactive là một sản phẩm báo chí mới của VnEconomy vừa được ra mắt bạn đọc từ đầu tháng 3/2023 đã gây ấn tượng mạnh với độc giả bởi sự mới lạ, độc đáo. Đây cũng là sản phẩm độc quyền chỉ có trên...