




-
 Số 96-98 Hoàng Quốc Việt, Cầu Giấy, Hà Nội
-
 02437552050


Siết chặt an ninh dữ liệu, thực thi nghiêm pháp lý để doanh nghiệp nhỏ và vừa hội nhập quốc tế


Trước làn sóng chuyển đổi số và hội nhập quốc tế, doanh nghiệp nhỏ và vừa đang đứng trước cánh cửa mở rộng thị trường chưa từng có. Tuy nhiên, không gian mạng cũng đồng thời đặt ra những bài toán sống còn về an ninh dữ liệu và tuân thủ pháp lý...
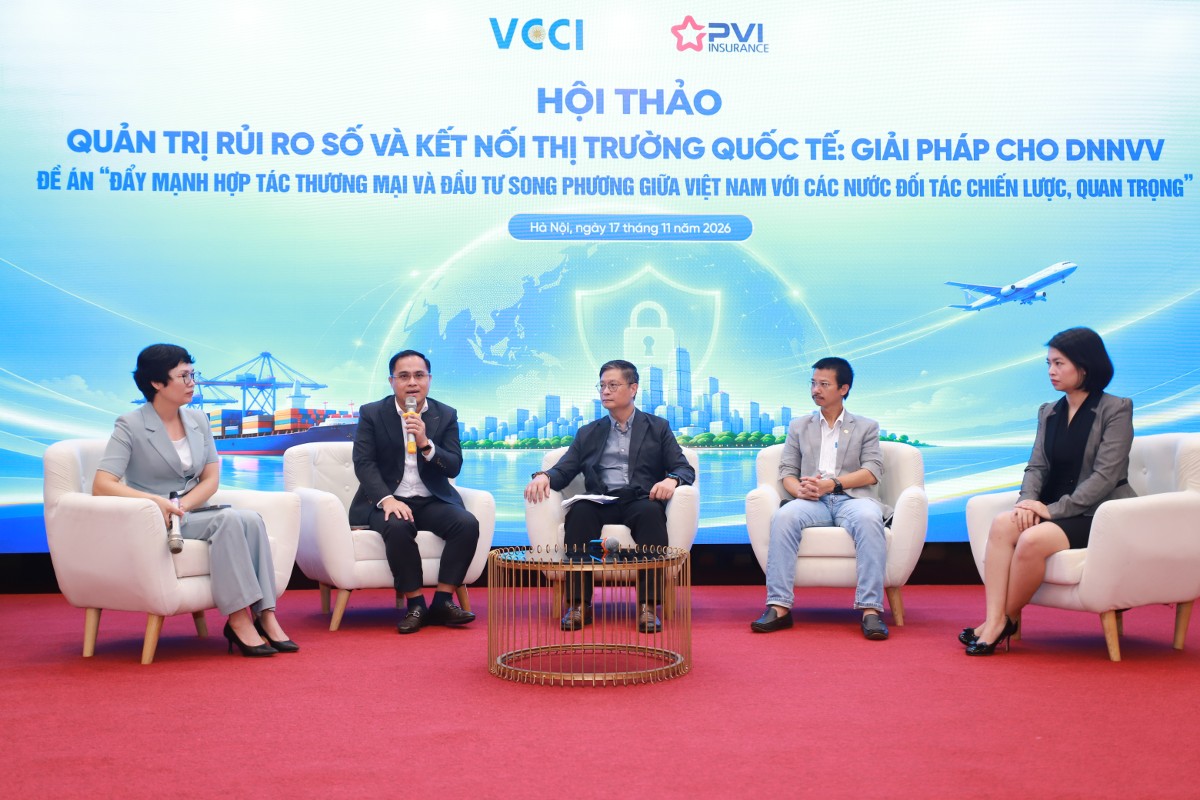
Ngày 17/11/2026, Liên đoàn Thương mại và Công nghiệp Việt Nam (VCCI) phối hợp cùng Tổng Công ty Bảo hiểm PVI tổ chức hội thảo “Quản trị rủi ro số và kết nối thị trường quốc tế: Giải pháp cho doanh nghiệp nhỏ và vừa”.
VIỆC TUÂN THỦ VẪN BỊ XEM NHẸ
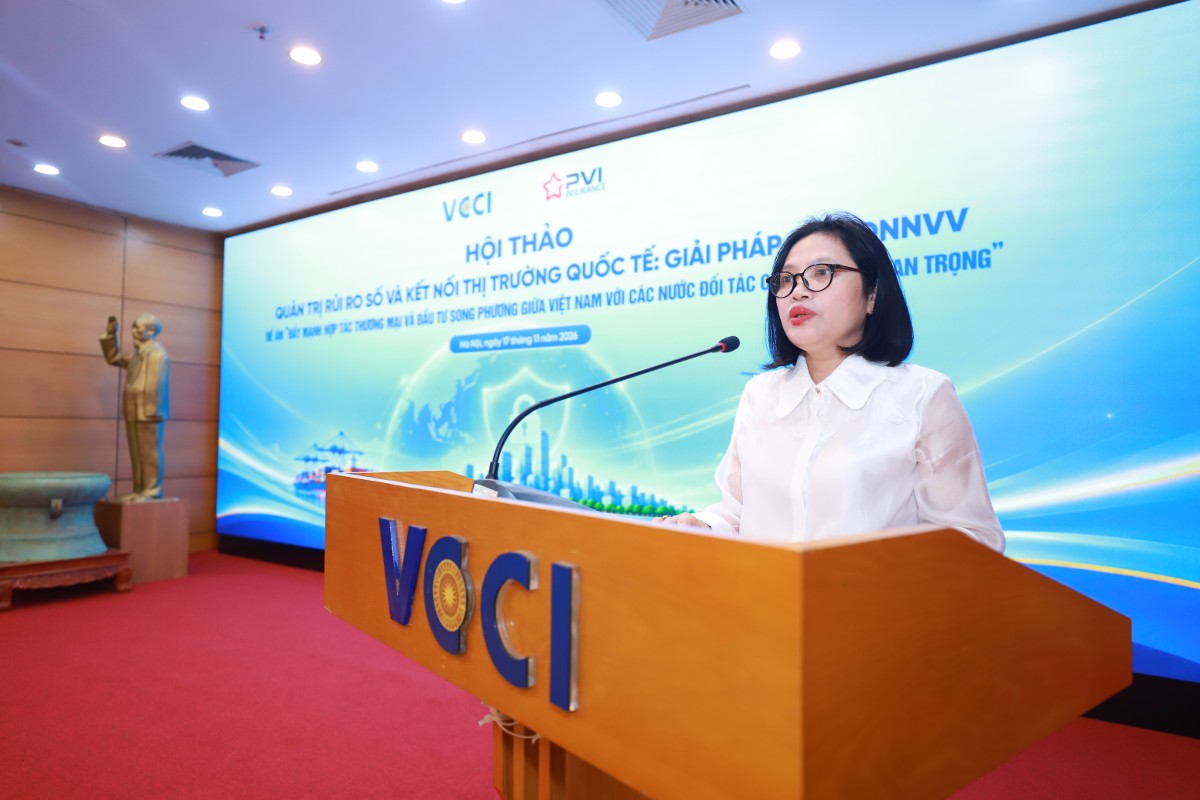
Phát biểu tại hội thảo, bà Trần Thị Thanh Tâm, Giám đốc Trung tâm hỗ trợ doanh nghiệp nhỏ và vừa (SME PC) thuộc VCCI, nhấn mạnh công nghệ số đang mở ra cơ hội rộng mở cho các doanh nghiệp nhỏ và vừa Việt Nam tiếp cận khách hàng, tìm kiếm đối tác và tham gia sâu hơn vào chuỗi giá trị toàn cầu. Ngay cả các đơn vị quy mô nhỏ cũng có thể tự tin giới thiệu sản phẩm và phục vụ khách hàng xuyên biên giới. Tuy nhiên, chính các nền tảng công nghệ này lại biến dữ liệu, hệ thống vận hành và niềm tin thương mại thành những tài sản dễ bị tổn thương, xâm hại hoặc gián đoạn.
Theo Cơ sở dữ liệu quốc gia về đăng ký doanh nghiệp, tính đến ngày 31/12/2025, doanh nghiệp nhỏ, vừa và siêu nhỏ chiếm tới khoảng 98% trong tổng số hơn 1 triệu doanh nghiệp đang hoạt động. Đây là lực lượng xương sống của nền kinh tế, đóng vai trò tạo việc làm và phát triển địa phương. Dù vậy, với nguồn lực tài chính, nhân sự và chuyên môn hạn chế, nhóm này rất dễ bị chao đảo trước những biến động số hóa cũng như các tiêu chuẩn khắt khe từ thị trường quốc tế.
Thực tế được minh chứng bằng những con số đáng báo động từ Hiệp hội An ninh mạng Quốc gia: năm 2025, Việt Nam ghi nhận khoảng 552.000 vụ tấn công mạng; 52,3% doanh nghiệp khảo sát chịu thiệt hại và khoảng 25,5 triệu tài khoản bị lộ lọt. Các cuộc tấn công ngày càng tinh vi và chọn lọc hơn: chỉ một email giả mạo đối tác cũng đủ khiến doanh nghiệp chuyển tiền sai tài khoản, hay một sự cố gián đoạn hệ thống bán hàng sẽ lập tức làm suy kiệt dòng tiền và phá vỡ tiến độ giao hàng.
Theo ông Ngô Việt Khôi, chuyên gia bảo mật Công ty cổ phần An ninh Dữ liệu Việt Nam (VNDS), những lỗ hổng an toàn thông tin tại doanh nghiệp nhỏ và vừa không chỉ xuất phát từ các cuộc tấn công mạng mà còn đến từ chính quy trình vận hành thiếu kiểm soát.
Nhiều doanh nghiệp chưa có nhân sự chuyên trách về bảo mật, sử dụng chung tài khoản cá nhân và công việc, lưu trữ dữ liệu khách hàng phân tán hoặc chưa thu hồi quyền truy cập khi nhân viên nghỉ việc. Các doanh nghiệp có hệ thống bảo vệ lỏng lẻo trở thành mục tiêu của tội phạm mạng.
Bên cạnh áp lực công nghệ, rủi ro pháp lý trong môi trường số cũng là một "hố đen" mà nhiều doanh nghiệp lơ là. Luật sư Lưu Xuân Vĩnh, Luật sư điều hành Công ty Luật Asia Legal, chỉ ra rằng Luật Bảo vệ dữ liệu cá nhân (có hiệu lực từ ngày 1/1/2026) vẫn còn là một khái niệm mới mẻ với phần lớn doanh nghiệp.
Theo quy định, trong vòng 60 ngày kể từ khi bắt đầu hoạt động xử lý dữ liệu cá nhân, doanh nghiệp phải hoàn thiện hồ sơ và nộp cho A05 (Cục An ninh mạng, Bộ Công an). Thế nhưng, rất nhiều đơn vị mù mờ về mốc thời gian này, dù hoạt động xử lý dữ liệu diễn ra từng giờ: từ việc gửi một email thông thường cho đến việc tiếp nhận và lưu trữ thông tin khách hàng trên hệ thống.
Song song đó, Luật An ninh mạng số 116/2025/QH15 (có hiệu lực từ 1/7/2026) cùng các văn bản hướng dẫn đòi hỏi doanh nghiệp phải thắt chặt quy trình bảo mật. Việc thiếu hiểu biết và chủ quan trước các bộ luật này đẩy doanh nghiệp vào thế rủi ro pháp lý cao độ ngay trên sân nhà.
BIẾN RỦI RO THÀNH NĂNG LỰC PHÁT TRIỂN
Từ góc độ thực tiễn đồng hành cùng khối tư nhân, bà Trần Thị Thanh Tâm cho rằng nguồn lực của doanh nghiệp nhỏ vốn eo hẹp, do đó người đứng đầu cần nhạy bén nhận diện những rủi ro gây thiệt hại nặng nề nhất để ưu tiên phân bổ nguồn lực xử lý. Khi bước vào chuỗi cung ứng quốc tế, doanh nghiệp bắt buộc phải chứng minh được năng lực bảo vệ dữ liệu khách hàng, giữ vững cam kết và duy trì vận hành ổn định trước mọi biến cố.
Bà Tâm nhấn mạnh một tư duy cốt lõi: Tuân thủ pháp luật và quản trị rủi ro không phải là chi phí gánh nặng, mà là khoản đầu tư chiến lược cho năng lực phát triển. Một sản phẩm dẫu tốt và rẻ đến đâu nhưng thiếu minh bạch, lỏng lẻo trong bảo mật dữ liệu thì không thể tạo dựng niềm tin dài hạn với các đối tác lớn.
Để hiện thực hóa điều này, các chuyên gia đã đưa ra những khuyến nghị kỹ thuật và pháp lý mang tính hành động cao.
Đại uý Nguyễn Tiến Đức, cán bộ Phòng Tham mưu tổng hợp (Cục An ninh mạng, Bộ Công an), khuyến nghị các doanh nghiệp nhỏ và vừa cần thực hiện rà soát, lập danh mục và xác định cấp độ hệ thống thông tin đang vận hành theo Nghị định 331/2026/NĐ-CP, đồng thời hoàn thiện hồ sơ đề xuất cấp độ đúng hạn. Phân công rõ ràng bộ phận hoặc cá nhân chịu trách nhiệm an ninh mạng.
Trong trường hợp sử dụng dịch vụ ngoài, phải chọn đơn vị có giấy phép kinh doanh sản phẩm, dịch vụ an ninh mạng do Bộ Công an cấp. Ban hành quy trình nội bộ xử lý yêu cầu từ lực lượng chuyên trách, đảm bảo tuân thủ nghiêm ngặt các mốc thời gian phản hồi (24 giờ, 6 giờ và 3 giờ), đồng thời chỉ định nhân sự đầu mối có thẩm quyền quyết định. Tổ chức lưu trữ nhật ký hệ thống tối thiểu 12 tháng tại Việt Nam; quản lý chặt chẽ các trang thông tin, tài khoản mạng xã hội của doanh nghiệp và phổ biến quy định này đến từng người lao động.
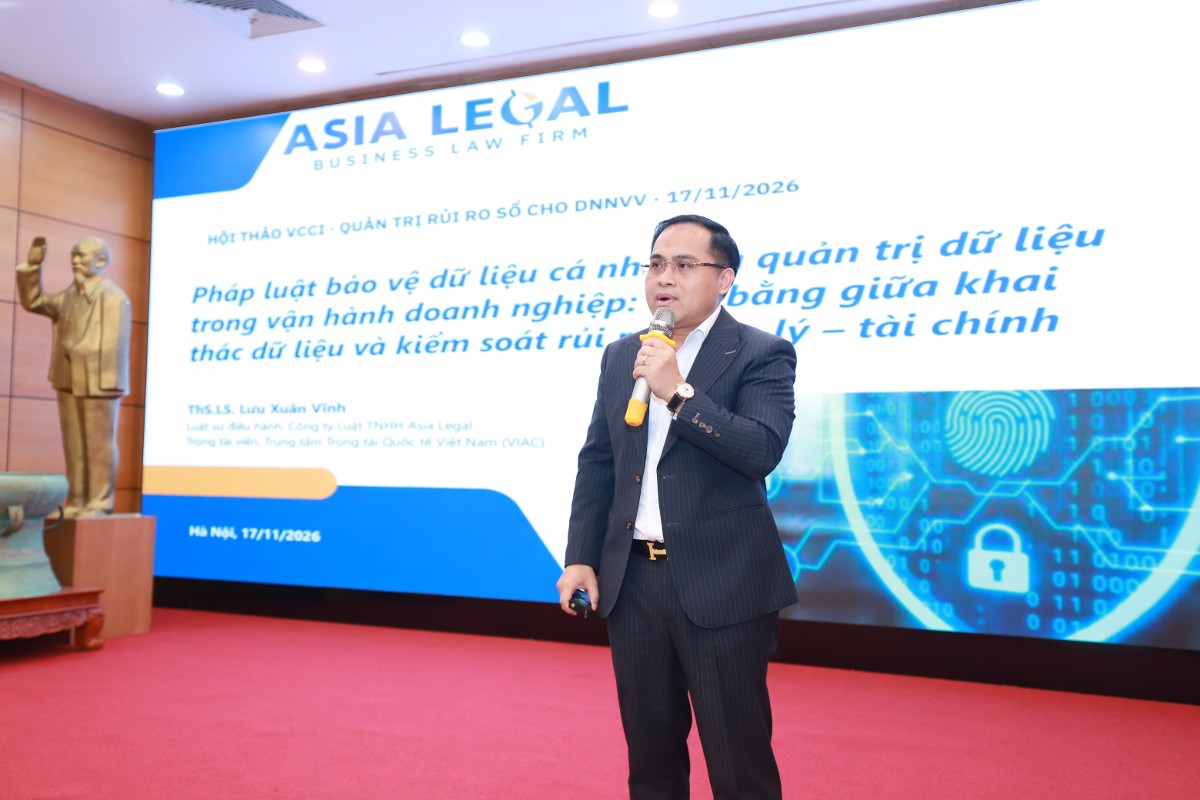
Luật sư Lưu Xuân Vĩnh lưu ý doanh nghiệp cần nắm rõ nguồn gốc, vị trí lưu trữ và phân loại cụ thể các luồng dữ liệu (dữ liệu cá nhân, dữ liệu doanh nghiệp). Việc xử lý dữ liệu phải gắn liền với cơ sở pháp lý minh bạch như thu thập thông tin khách hàng để giao dịch, thông tin nhân sự để thực hiện hợp đồng lao động.
Với nguồn lực hạn chế, doanh nghiệp cần áp dụng các biện pháp bảo vệ cơ bản nhưng hiệu quả. Trong đó, tuyệt đối không chia sẻ dữ liệu khách hàng hoặc dữ liệu tài chính cho toàn bộ nhân sự; các thông tin nhạy cảm chỉ nên giới hạn cho bộ phận chuyên trách và ban lãnh đạo. Thu hẹp phạm vi xử lý dữ liệu ở mức cần thiết cho mục đích bán hàng, dịch vụ. Đặc biệt, cẩn trọng với các hoạt động marketing, cá nhân hóa dữ liệu, hoặc khi sử dụng các phần mềm CRM (Quản trị quan hệ khách hàng), AI được cài đặt và lưu trữ máy chủ ở nước ngoài.
Bài liên quan


Đọc bài theo từ khoá


94% doanh nghiệp Việt Nam kỳ vọng về triển vọng thương mại quốc tế trong hai năm tới
Nhờ chủ động tái thiết kế chuỗi cung ứng và tận dụng hiệu quả các hiệp định thương mại tự do, doanh nghiệp Việt Nam đang dẫn đầu về mức độ lạc quan đối với triển vọng tăng trưởng thương mại quốc tế trong hai năm tới, bất chấp những biến động về thuế quan và chi phí năng lượng...
Đánh thức vùng đất khó bằng những mùa nho ngọt
Dám đưa kỹ thuật trồng nho học hỏi từ Hàn Quốc về quê hương, dám bắt đầu lại sau thiên tai, vợ chồng chị Trần Thị Nhung đang từng bước tạo dựng hướng đi mới trên vùng đất sản xuất kém hiệu quả. Mô hình không chỉ mang lại nguồn thu hàng trăm triệu đồng mỗi năm mà còn tạo thêm sinh kế cho người dân địa phương.
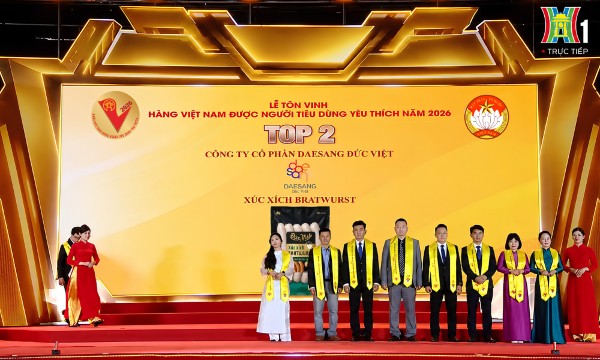
Daesang Đức Việt 5 năm liên tiếp được vinh danh Top 2 hàng Việt Nam được người tiêu dùng yêu thích
Daesang Đức Việt tiếp tục được vinh danh Top 2 tại Lễ tôn vinh “Hàng Việt Nam được người tiêu dùng yêu thích” năm 2026, đánh dấu năm thứ năm liên tiếp doanh nghiệp đạt thứ hạng này.
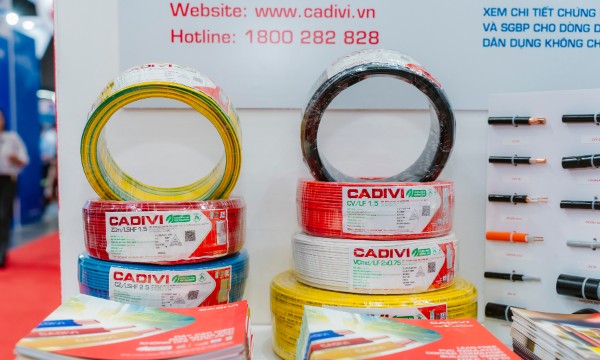
Dây cáp điện CADIVI trong xu hướng công trình xanh
Số lượng công trình xanh tại Việt Nam tăng nhanh, trong khi dây cáp điện thân thiện với môi trường được sản xuất trong nước vẫn còn hạn chế. Công ty Cổ phần Dây cáp điện Việt Nam (CADIVI) vừa trở thành doanh nghiệp dây cáp điện Việt Nam đầu tiên đạt chứng nhận SGBP cấp độ dẫn đầu, mức cao nhất của chương trình.
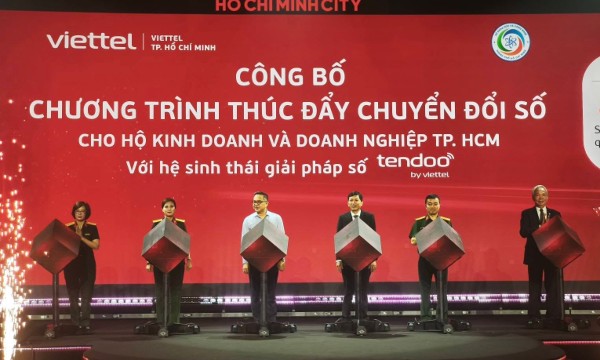
TP. Hồ Chí Minh đẩy mạnh chuyển đổi số, hỗ trợ hộ kinh doanh và doanh nghiệp lên tới 370 tỷ đồng
Tổng Công ty Viễn thông Viettel (Viettel Telecom) và Sở Khoa học và Công nghệ TP. Hồ Chí Minh công bố chương trình hỗ trợ lên tới 370 tỷ đồng, nhằm thúc đẩy kinh tế số và hỗ trợ chuyển đổi số cho hộ kinh doanh, doanh nghiệp nhỏ và vừa…




Lãnh đạo Bộ Xây dựng xác nhận, Luật Nhà ở (sửa đổi) được chỉnh lý, bổ sung nhằm bảo đảm người thu nhập thấp có khả năng tiếp cận được nhà ở thông qua việc thể chế hóa rõ nhóm các đối tượng được hưởng chính sách về nhà ở xã hội, nhà ở cho thuê và nhà lưu trú công nhân; quy định cụ thể các điều kiện về nhà ở, thu nhập và thứ tự ưu tiên xét duyệt đối với từng loại hình chính sách.






 Không chỉ có biển, Thanh Hóa muốn hút khách bằng du lịch nghỉ dưỡng và chăm sóc sức khỏe
Mở rộng liên kết vùng, đa dạng hóa sản phẩm và nâng cao chất lượng dịch vụ đang là những hướng đi được Thanh Hóa chú trọng nhằm khai thác hiệu quả tiềm năng, mở rộng thị trường khách và thúc đẩy du lịch phát triển quanh năm.



Kỳ họp thứ 2, Quốc hội khoá XVI
Kỳ họp thứ 2, Quốc hội khoá XVI dự kiến kéo dài 28 ngày bắt đầu từ 17/10/2026. Kỳ họp với khối lượng công việc lớn, dự kiến xem xét, thông qua 43 luật, nghị quyết quy phạm pháp luật và quyết định...

Việt Nam: Khát vọng quốc gia biển mạnh
Yêu cầu cốt lõi mà Nghị quyết 20 đặt ra là phải biến nước ta từ một quốc gia có biển thành một quốc gia biển mạnh, với kinh tế biển phát triển hiện đại, có năng lực cạnh tranh cao, đồng thời giữ vững...

Kỷ niệm 35 năm thành lập Tạp chí Kinh tế Việt Nam (1991 - 2026)
Nhìn lại di sản và thành tựu của Thời báo Kinh tế Việt Nam - Tạp chí Kinh tế Việt Nam trong 35 năm qua, giá trị lớn nhất không chỉ đo bằng lượng thông tin phục vụ bạn đọc hàng ngày, hàng giờ, cũng...

VnEconomy Interactive
Interactive là một sản phẩm báo chí mới của VnEconomy vừa được ra mắt bạn đọc từ đầu tháng 3/2023 đã gây ấn tượng mạnh với độc giả bởi sự mới lạ, độc đáo. Đây cũng là sản phẩm độc quyền chỉ có trên...

