




-
 Số 96-98 Hoàng Quốc Việt, Cầu Giấy, Hà Nội
-
 02437552050


‘Tôi không phải robot’ - bẫy CAPTCHA giả mạo có thể khiến thiết bị nhiễm độc


Những ô xác thực tưởng như quen thuộc và vô hại lại được dựng lên để đánh lừa và vượt qua lớp phòng vệ của các thiết bị Windows…

CAPTCHA hiểu đơn giản là công cụ bảo mật giúp xác nhận người thật, chứ không phải một chương trình máy tính tự động (bot).
Có nhiều dạng CAPTCHA khác nhau: từ những đoạn văn bản bị bóp méo cần gõ lại, chọn đúng hình ảnh theo yêu cầu, nghe và nhập lại tín hiệu âm thanh, giải một câu đố đơn giản, cho đến chỉ cần tick vào ô “Tôi không phải robot” – thường gọi là reCAPTCHA.
Một số hệ thống dựa trên yếu tố thời gian, theo dõi tốc độ phản hồi để nhận diện đâu là người dùng thực sự.
Hiện nay, thay vì tấn công trực diện, tội phạm mạng đang giả mạo cả những bài kiểm tra CAPTCHA quen thuộc để dụ người dùng mở đường cho mã độc xâm nhập.
Ông Zakir Hussain Rangwala, Giám đốc BD Software Distribution Pvt Ltd, cho biết: “Các CAPTCHA giả thường được cài cắm trong những trang web đã bị xâm nhập, quảng cáo độc hại hoặc email lừa đảo. Chúng có thể xuất hiện trên các địa chỉ web trông rất giống với những trang phổ biến, khiến người dùng dễ bị lừa bật thông báo trình duyệt hoặc tải về tệp tin ngụy trang dưới dạng bước xác minh”.
Theo Trung tâm phân tích mối đe dọa TRIAD của CloudSEK, đây chính là chiêu thức mà tin tặc dùng để phát tán Lumma Stealer – một loại mã độc chuyên tấn công người dùng Windows.
Kẻ gian sẽ tạo ra nhiều trang web giả, đặt trên các dịch vụ lưu trữ khác nhau, thậm chí lợi dụng cả mạng phân phối nội dung (CDN) để phát tán nhanh và tạo cảm giác đáng tin. Những trang này hiển thị giao diện CAPTCHA gần như giống hệt Google, dễ khiến người dùng mất cảnh giác.
Điều nguy hiểm nằm ở chỗ sau khi “kiểm tra”, người dùng bị hướng dẫn làm theo các bước như: Mở hộp thoại Run (Win + R); Nhấn Ctrl + V để dán lệnh; Rồi Enter để thực thi.
Chuỗi thao tác này kích hoạt một đoạn mã ẩn, chèn lệnh PowerShell được mã hóa sẵn. Khi chạy, lệnh này lập tức tải Lumma Stealer về máy nạn nhân.
Chuyên gia Anshuman Das (CloudSEK) cảnh báo: “Nhấp vào CAPTCHA giả mạo chưa chắc gây hại ngay. Nguy hiểm thật sự bắt đầu khi người dùng làm theo chỉ dẫn tiếp theo – như dán lệnh hay tải về tệp tin. Đó là lúc thiết bị của bạn đứng trước rủi ro rất lớn. Tuyệt đối cảnh giác với những hướng dẫn bất thường từ các CAPTCHA lạ”.
Ông Deependra Singh, chuyên gia an ninh mạng chỉ ra rằng CAPTCHA “xịn” và CAPTCHA giả có những điểm khác biệt khá rõ. CAPTCHA thật thường nằm trên những trang web đáng tin cậy, chỉ yêu cầu những thao tác quen thuộc như chọn đúng hình ảnh hoặc tích vào ô vuông “Tôi không phải robot”.
CAPTCHA giả lại hay bắt người dùng làm những việc vô lý như bấm “Cho phép” để nhận thông báo, tải về một tệp tin lạ, hoặc cung cấp thông tin cá nhân, thậm chí cả dữ liệu tài chính.
Một mẹo nhanh để phát hiện CAPTCHA giả là nhìn kỹ địa chỉ trang web: nếu thấy lỗi chính tả, ký tự lạ hoặc tên miền không quen thuộc thì nên cảnh giác. Thêm nữa, CAPTCHA thật thường được nhúng sẵn trong trang web, còn CAPTCHA giả thường hiện lên bất ngờ dưới dạng cửa sổ bật ra.
Làm gì khi gặp CAPTCHA đáng ngờ?
Thứ nhất, thoát ngay khỏi trang web.
Thư hai, ngắt kết nối mạng.
Thứ ba, dùng phần mềm diệt vi-rút quét toàn bộ máy.
Thư tư, xóa lịch sử duyệt web, cookie và gỡ bỏ tiện ích lạ.
Thứ năm, đổi mật khẩu các tài khoản quan trọng.
Thứ sáu, nếu đã lỡ tải về tệp tin nào đó thì xóa ngay, tuyệt đối không mở.
Ông Rangwala lưu ý: “Các lĩnh vực như thương mại điện tử hay trò chơi trực tuyến là mục tiêu dễ bị tấn công. Nếu bị lừa, kẻ xấu có thể đánh cắp tài khoản, cài phần mềm gián điệp hoặc chiếm quyền điều khiển từ xa. Đừng nhấp vào những liên kết lạ và luôn để ý địa chỉ web. Chỉ một cú nhấp sai cũng có thể khiến bạn mất tiền và cả sự riêng tư”.
Đọc bài theo từ khoá

Công nghệ số theo chân người lính về bản làng biên giới
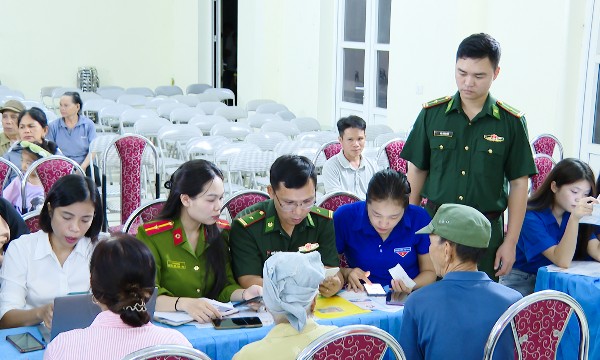
Từ chiếc điện thoại thông minh, người dân vùng biên Thanh Hóa có thể thực hiện nhiều thủ tục hành chính, sử dụng VNeID, tiếp cận thông tin pháp luật hay gửi tin báo đến lực lượng chức năng. Những tiện ích tưởng như xa lạ đang dần trở nên quen thuộc nhờ cách làm gần dân, trực tiếp hướng dẫn người dân của cán bộ, chiến sĩ Bộ đội Biên phòng...
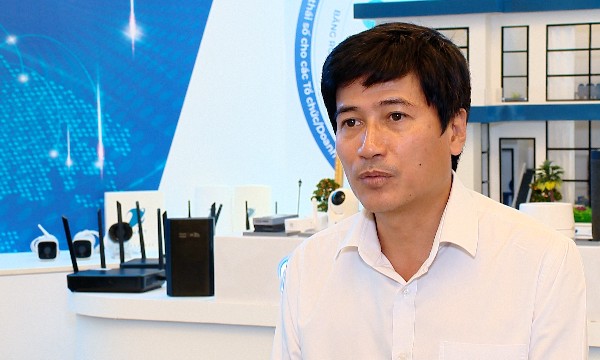
Biến không gian sống thành "nhà thông minh" chỉ với một thiết bị Gateway từ VNPT
Đón đầu kỷ nguyên Smart Home, hệ thống VNPT Mesh thế hệ mới không chỉ cung cấp kết nối Internet không gián đoạn mà còn tự động điều phối lưu lượng thông minh cho hàng chục thiết bị hoạt động cùng lúc, đem đến sự đột phá cho mỗi trải nghiệm trong ngôi nhà của bạn.
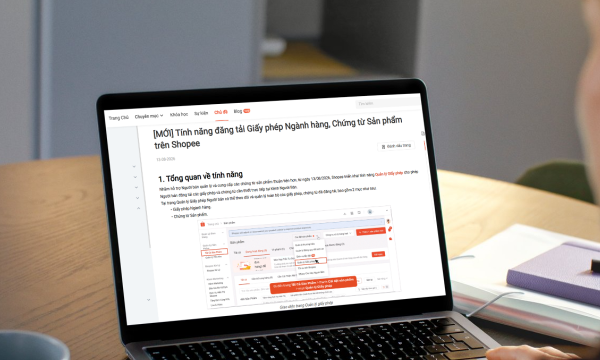
Minh bạch thông tin, nâng cao hiệu quả vận hành: Cơ sở tăng trưởng dài hạn trên thương mại điện tử
Nhà bán đang có thêm nhiều công cụ và chương trình hỗ trợ từ sàn thương mại điện tử để minh bạch thông tin sản phẩm, củng cố uy tín và nâng cao năng lực kinh doanh trực tuyến.
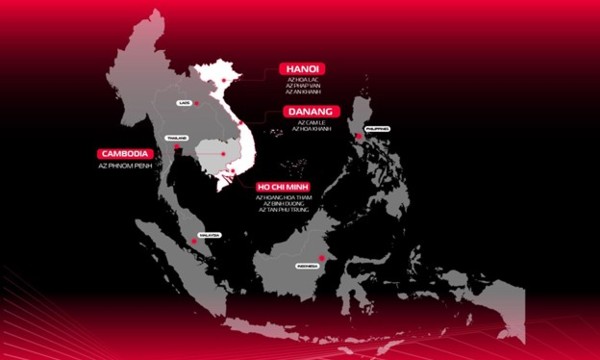
Viettel IDC: Nhà cung cấp Cloud chủ quyền duy nhất tại Đông Nam Á trong mạng lưới toàn cầu của Broadcom
Tại VMware Explore 2026 ở Las Vegas, Broadcom đã giới thiệu nhóm 57 nhà cung cấp dịch vụ đám mây chủ quyền (Sovereign Cloud) trên nền tảng VMware Cloud Foundation. Viettel IDC là đơn vị duy nhất tại Đông Nam Á có tên trong danh sách này, đánh dấu bước tiến mới của doanh nghiệp Việt Nam trên thị trường hạ tầng cloud khu vực.
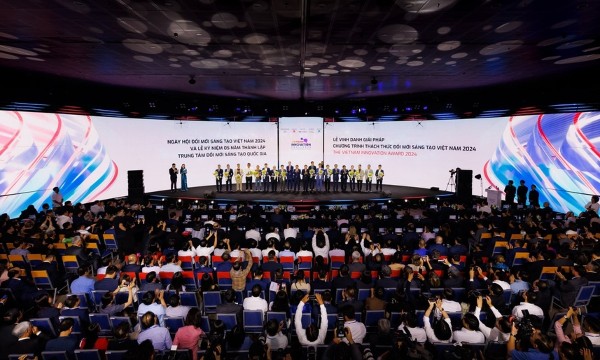
Hà Nội sắp diễn ra Ngày hội Đổi mới sáng tạo quốc gia 2026
Ngày hội Đổi mới sáng tạo quốc gia 2026 sẽ diễn ra tại Hà Nội vào đầu tháng 10, với hàng loạt diễn đàn, triển lãm và hoạt động kết nối doanh nghiệp, nhà đầu tư, viện nghiên cứu...





Việt Nam chiếm 3,6% năng lực sản xuất thiết bị và linh kiện điện tử toàn cầu, đứng thứ sáu thế giới. Trung Quốc dẫn đầu với 58,8%, cao hơn tổng tỷ trọng của tất cả nền kinh tế còn lại trong bảng xếp hạng...






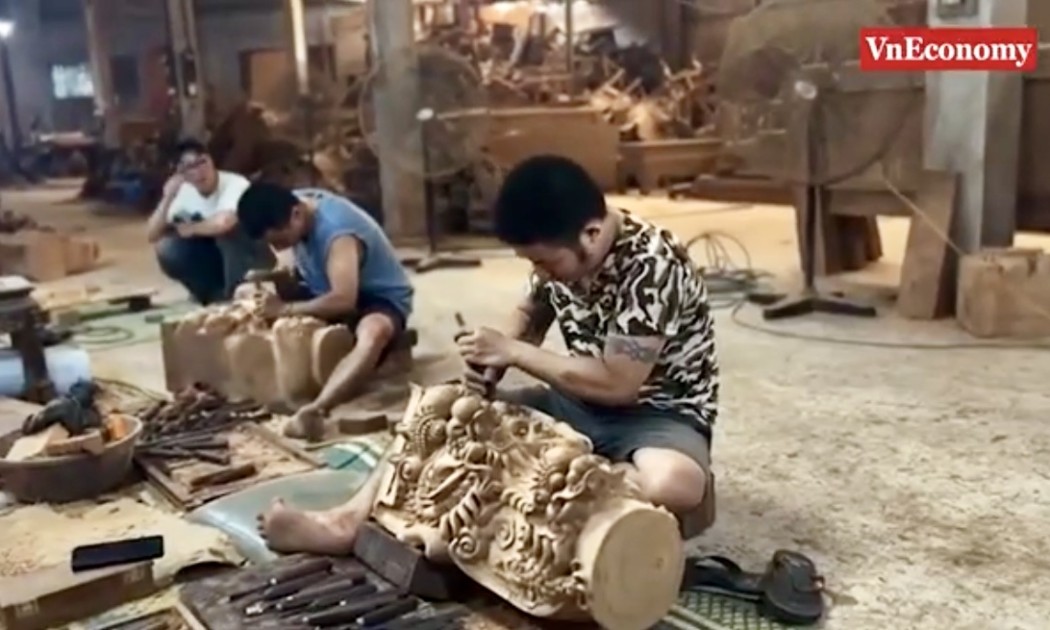
 Đổi thay ở làng gỗ truyền thống
Làng nghề gỗ truyền thống đang ngày càng khẳng định tay nghề trong từng đường đục, nét chạm; tìm hướng đổi mới sản phẩm, ứng dụng công nghệ, mở rộng thị trường và tận dụng phụ phẩm gỗ, từng bước hình thành chuỗi sản xuất và tiêu dùng bền vững.





81 năm Quốc khánh 2/9 (1945-2026)
Ngày 2/9/1945 đã mở ra bước ngoặt vĩ đại trong lịch sử dân tộc Việt Nam. Sự ra đời của nước Việt Nam Dân chủ Cộng hòa không chỉ khẳng định quyền độc lập, tự do và tự quyết về chính trị, mà còn trao...

Giá vàng trong nước và thế giới
VnEconomy cập nhật giá vàng trong nước & thế giới hôm nay: SJC, 9999, giá vàng USD/oz, biến động giá vàng tăng, giảm - phân tích, dự báo & dữ liệu lịch sử.

Kỷ niệm 35 năm thành lập Tạp chí Kinh tế Việt Nam (1991 - 2026)
Nhìn lại di sản và thành tựu của Thời báo Kinh tế Việt Nam - Tạp chí Kinh tế Việt Nam trong 35 năm qua, giá trị lớn nhất không chỉ đo bằng lượng thông tin phục vụ bạn đọc hàng ngày, hàng giờ, cũng...

VnEconomy Interactive
Interactive là một sản phẩm báo chí mới của VnEconomy vừa được ra mắt bạn đọc từ đầu tháng 3/2023 đã gây ấn tượng mạnh với độc giả bởi sự mới lạ, độc đáo. Đây cũng là sản phẩm độc quyền chỉ có trên...