


-
 Số 96-98 Hoàng Quốc Việt, Cầu Giấy, Hà Nội
-
 02437552050


Tội phạm mạng rút ngắn tốc độ tấn công xuống còn 51 giây khi sử dụng AI


Thời gian trung bình để hacker khai thác xâm nhập chỉ còn 48 phút, đặc biệt mức nhanh nhất là 51 giây, cho thấy tội phạm mạng ngày càng tinh vi, đặt các tổ chức phải đối mặt với áp lực phản ứng gần như tức thì…

Tại một hội nghị lãnh đạo công nghệ thông tin và an toàn thông tin mới đây, ông Nguyễn Sơn Hải, Giám đốc Viettel Cyber Security, dẫn báo cáo mới nhất Global Threat Report 2025 của CrowdStrike, cho biết các nhóm tội phạm mạng (eCrime) đang gia tăng sử dụng trí tuệ nhân tạo (AI) và tự động hóa để đẩy nhanh tốc độ tấn công, đặc biệt trong giai đoạn breakout – thời điểm tin tặc bắt đầu di chuyển ngang trong hệ thống sau khi xâm nhập.
Theo báo cáo, trong năm 2024, thời gian breakout trung bình của các cuộc tấn công eCrime đã giảm xuống còn 48 phút, cho thấy mức độ tinh vi và nguy hiểm ngày càng cao. Đáng chú ý, thời gian breakout nhanh nhất được ghi nhận chỉ là 51 giây, khiến khả năng phản ứng của các tổ chức bị rút ngắn nghiêm trọng.
Nhiều nhóm hacker hiện đã tự động hóa toàn bộ chuỗi tấn công, từ điều chỉnh mã độc theo từng mục tiêu, khai thác lỗ hổng hệ thống, cho tới né tránh các giải pháp bảo mật truyền thống.
“Chúng ta đang chứng kiến một cuộc chơi bất đối xứng kéo dài, nơi kẻ tấn công luôn chiếm lợi thế,” ông Nguyễn Sơn Hải nói, và cho rằng sự xuất hiện của trí tuệ nhân tạo (AI) khiến công cụ tấn công dễ phát triển, tốc độ tự động hóa cao, trong khi hệ thống phòng thủ lại bị phân mảnh và thiếu tầm nhìn tổng thể.
Thực tế, nhiều tổ chức vẫn đang vận hành hệ thống thủ công, phân tán, sử dụng hạ tầng từ nhiều nhà cung cấp với dashboard riêng lẻ, dẫn đến thiếu cái nhìn toàn diện về rủi ro an ninh mạng.
Trong lĩnh vực tài chính ngân hàng, ông Nguyễn Công Thương, Phó Giám đốc khối dữ liệu và trí tuệ nhân tạo của ngân hàng VietinBank, cho biết trong quản trị rủi ro, AI đóng vai trò phát hiện sớm các dấu hiệu bất thường, cảnh báo rủi ro tín dụng, ngăn chặn gian lận nội bộ; hay AI giúp dự báo thanh khoản thị trường, tối ưu danh mục đầu tư và điều phối tiền mặt tại ATM/PGD, qua đó giảm lãng phí và nâng cao hiệu quả vận hành…

Tuy nhiên, theo ông Thương, AI không chỉ mang lại cơ hội, mà còn kéo theo nhiều rủi ro, như nguy cơ rò rỉ dữ liệu tại cả đầu vào và đầu ra, lạm dụng AI vượt quyền hạn, và hiện tượng “Shadow AI” – khi các mô hình AI được sử dụng mà không qua kiểm duyệt đang trở thành mối lo ngại đáng kể.
Ngoài ra, các cuộc tấn công qua API và pipeline, cũng như sự xuất hiện của Agentic AI – AI có khả năng tự hành động – đang mở ra những thách thức mới trong kiểm soát và quản trị hệ thống.
Ngay cả khi tất cả hệ thống đều có phòng thủ, chỉ một lỗ hổng nhỏ cũng có thể tạo điều kiện cho hacker khai thác. Khi hệ thống ngân hàng số mở rộng kết nối, tích hợp nhiều dịch vụ song song với đó, các hình thức tấn công bề mặt (surface attack) ngày càng rộng.
Do đó, theo ông Đức, giải pháp là cần phân loại dữ liệu rõ ràng đâu là dữ liệu nhạy cảm cần bảo mật tuyệt đối, đâu là dữ liệu có thể chia sẻ. Đồng thời, thiết lập bộ quy tắc sử dụng AI, đào tạo nội bộ để nâng cao nhận thức, tránh lạm dụng các công cụ AI bên ngoài để không bị lọt dữ liệu.
“Việc ứng dụng AI không chỉ đơn thuần là xu thế, mà là tất yếu để thay đổi cách thức doanh nghiệp vận hành, giám sát và phản ứng với các mối đe dọa. Với sự xuất hiện của AI, chúng ta không thể tiếp tục làm an ninh mạng theo cách cũ”, ông Nguyễn Sơn Hải khẳng định.
Bài liên quan


Đọc bài theo từ khoá

Tổng Bí thư, Chủ tịch nước Tô Lâm chủ trì Lễ đón Tổng thống Thụy Sĩ thăm chính thức Việt Nam

Tổng Bí thư, Chủ tịch nước Tô Lâm: Không tạo thêm rào cản, giảm chi phí cho doanh nghiệp và người dân
Nguồn lực chưa được vận hành, chuyển hóa tương xứng
Cử tri kiến nghị tháo gỡ vướng mắc về đất đai, thủ tục hành chính và sử dụng hiệu quả trụ sở dôi dư
EU muốn tạo cuộc cách mạng AI, nhưng theo cách nào?
EU muốn tận dụng AI để thúc đẩy tăng trưởng và nâng cao năng lực cạnh tranh với Mỹ, Trung Quốc. Tuy nhiên, châu Âu cũng phải giải bài toán cân bằng giữa đổi mới sáng tạo, bảo vệ người lao động, an toàn công nghệ và môi trường…
AI bắt đầu lên miền cao
Một số tỉnh miền núi đang bắt đầu đưa AI đến gần hơn với người dân, thông qua ứng dụng trong giải quyết thủ tục hành chính hay phục vụ giáo dục…
Dự đoán cải tiến trên iPad mini 2026 sau 2 năm vắng bóng
iPad mini thế hệ 7, trang bị chip A17 Pro, ra mắt ngày 23/10/2024, đến nay vẫn là phiên bản mới nhất của dòng máy tính bảng nhỏ gọn nhà Apple...
Tại sao người Trung Quốc hào hứng với AI còn người Mỹ lại dè dặt?
Sự khác biệt giữa Mỹ và Trung Quốc không chỉ nằm ở chính sách phát triển AI hay năng lực của các doanh nghiệp công nghệ, mà còn thể hiện ở cách người dân nhìn nhận những thành tựu trong lĩnh vực này...
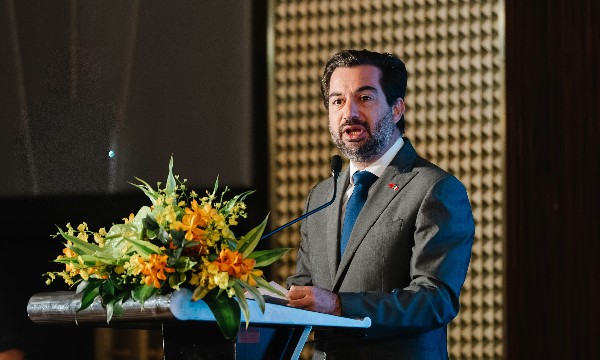
France-Vietnam Forward 2026 mở rộng cơ hội hợp tác công nghệ và phát triển nhân tài giữa Pháp và Việt Nam
Ngày 15/10, France-Vietnam Forward 2026 đã diễn ra, thu hút hơn 600 đại biểu và khách tham dự từ các cơ quan ngoại giao, doanh nghiệp, startup, nhà đầu tư, trường đại học; mang lại cơ hội hợp tác giữa Pháp và Việt Nam trong lĩnh vực công nghệ, đổi mới sáng tạo và phát triển nhân tài…





Việt Nam luôn cần vốn ngoại để mở xưởng, tạo việc làm, thúc đẩy xuất khẩu và kết nối toàn cầu. Bước sang năm 2026, khi vị thế kinh tế đã khác, thu hút FDI của Việt Nam đòi hỏi chuẩn mực khắt khe hơn: phải xanh, số hóa, công nghệ cao, có sức lan tỏa và giúp Việt Nam từng bước làm chủ, tiến tới sở hữu công nghệ gốc.







 Cảnh báo thủ đoạn tinh vi lừa đảo bảo hiểm
Các đối tượng lừa đảo trên không gian mạng sử dụng nhiều thủ đoạn tinh vi, mạo danh cán bộ cơ quan Bảo hiểm xã hội, công an hoặc cán bộ phường/xã để tiếp cận người dân, lợi dụng nhu cầu tra cứu thông tin, thực hiện thủ tục và giải quyết quyền lợi bảo hiểm xã hội, bảo hiểm y tế nhằm đánh cắp thông tin cá nhân, chiếm đoạt tài sản.




81 năm Quốc khánh 2/9 (1945-2026)
Ngày 2/9/1945 đã mở ra bước ngoặt vĩ đại trong lịch sử dân tộc Việt Nam. Sự ra đời của nước Việt Nam Dân chủ Cộng hòa không chỉ khẳng định quyền độc lập, tự do và tự quyết về chính trị, mà còn trao...

Giá vàng trong nước và thế giới
VnEconomy cập nhật giá vàng trong nước & thế giới hôm nay: SJC, 9999, giá vàng USD/oz, biến động giá vàng tăng, giảm - phân tích, dự báo & dữ liệu lịch sử.

Kỷ niệm 35 năm thành lập Tạp chí Kinh tế Việt Nam (1991 - 2026)
Nhìn lại di sản và thành tựu của Thời báo Kinh tế Việt Nam - Tạp chí Kinh tế Việt Nam trong 35 năm qua, giá trị lớn nhất không chỉ đo bằng lượng thông tin phục vụ bạn đọc hàng ngày, hàng giờ, cũng...

VnEconomy Interactive
Interactive là một sản phẩm báo chí mới của VnEconomy vừa được ra mắt bạn đọc từ đầu tháng 3/2023 đã gây ấn tượng mạnh với độc giả bởi sự mới lạ, độc đáo. Đây cũng là sản phẩm độc quyền chỉ có trên...