


-
 Số 96-98 Hoàng Quốc Việt, Cầu Giấy, Hà Nội
-
 02437552050


Nhiều thiết bị có thể trở thành nguồn phát tán tấn công DRDoS


Qua rà quét trên không gian mạng Việt Nam, hệ thống kỹ thuật của Cục An toàn thông tin ghi nhận nhiều lỗ hổng/nhóm lỗ hổng trên các sản phẩm, dịch vụ công nghệ thông tin phổ biến, có thể gây ảnh hưởng lớn đến người dùng ở Việt Nam…
Trung tâm Giám sát an toàn không gian mạng quốc gia (NCSC) Cục An toàn thông tin cho biết, trong tháng 1/2023 đã ghi nhận, cảnh báo và hướng dẫn xử lý 1.234 cuộc tấn công mạng gây ra sự cố vào các hệ thống thông tin tại Việt Nam, tăng 25,6% so với tháng 12/2022 và giảm 10,8% so với cùng kỳ năm ngoái.
Thống kê trước đó của NCSC cho thấy, số lượng sự cố tấn công mạng vào các hệ thống thông tin tại Việt Nam trong tháng cùng kỳ năm ngoái (tháng 1/2022) là 1.383 và trong tháng tháng 12/2022 là 982.
Trong cảnh báo tuần cuối tháng 1/2023 của Trung tâm Giám sát an toàn không gian mạng quốc gia cho biết, trong tuần, các tổ chức quốc tế đã công bố và cập nhật ít nhất 633 lỗ hổng, trong đó có 53 lỗ hổng mức cao, 55 lỗ hổng mức trung bình và 525 lỗ hổng chưa đánh giá. Trong đó có ít nhất 179 lỗ hổng cho phép chèn và thực thi mã lệnh.
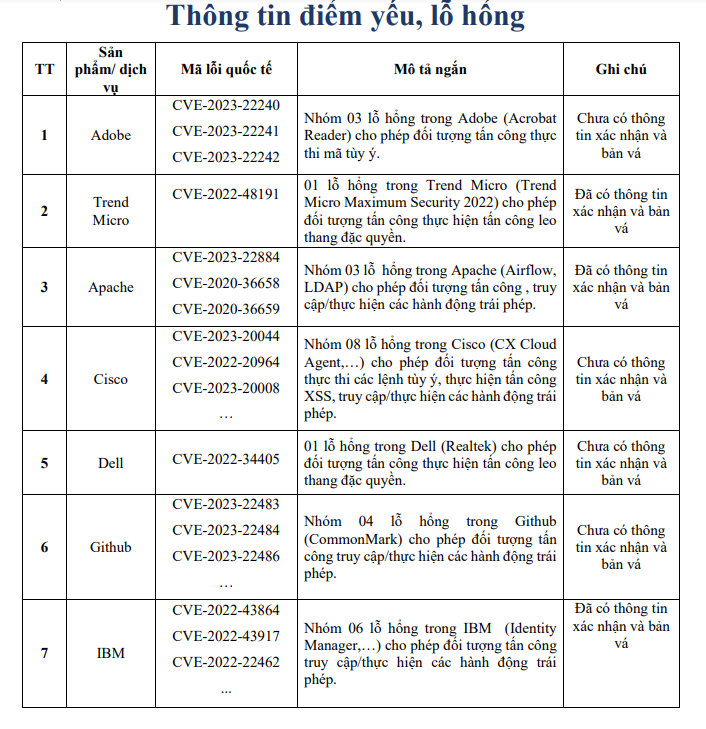
Hệ thống kỹ thuật của Cục An toàn thông tin chủ động rà quét trên không gian mạng Việt Nam, đánh giá, thống kê cho thấy có 7 lỗ hổng/nhóm lỗ hổng trên các sản phẩm, dịch vụ công nghệ thông tin phổ biến, có thể gây ảnh hưởng lớn đến người dùng ở Việt Nam. Cụ thể là nhóm 3 lỗ hổng trong Adobe; 1 lỗ hổng trong Trend Micro; Nhóm 3 lỗ hổng trong Apache; Nhóm 8 lỗ hổng trong Cisco; 1 lỗ hổng trong Dell; Nhóm 4 lỗ hổng trong Github; Nhóm 6 lỗ hổng trong IBM.
Trung tâm Giám sát an toàn không gian mạng quốc gia cũng cho biết, tuần vừa qua tại Việt Nam, có rất nhiều máy chủ, thiết bị có thể trở thành nguồn phát tán tấn công DRDoS. Trong tuần có 40.895 (giảm so với tuần trước 46.658) thiết bị có khả năng bị huy động và trở thành nguồn tấn công DRDoS. Các thiết bị này đang mở sử dụng các dịch vụ NTP (123), DNS (53), Chargen (19).
Trong tuần, có 211 trường hợp tấn công vào trang/cổng thông tin điện tử của Việt Nam trong đó có 12 trường hợp tấn công thay đổi giao diện (Deface), 181 trường hợp tấn công lừa đảo (Phishing), 18 trường hợp tấn công cài cắm mã độc.
Cùng với các nguy cơ tấn công DDoS, tấn công web là các cuộc tấn công Phishing, tấn công lừa đảo người dùng Việt Nam. Trên thế giới có nhiều các trang web giả mạo các tổ chức, doanh nghiệp, nhà cung cấp, dịch vụ lớn như: Các mạng xã hội, ngân hàng, thư điện tử… Theo các chuyên gia, Việt Nam có nhiều người dùng các dịch vụ, ứng dụng nước ngoài (cả miễn phí và tính phí) như các mạng xã hội, Payment, Apple, Paypal… Vì vậy người dùng cần phải hết sức cảnh giác với những trang web giả mạo để đánh cắp tài khoản.
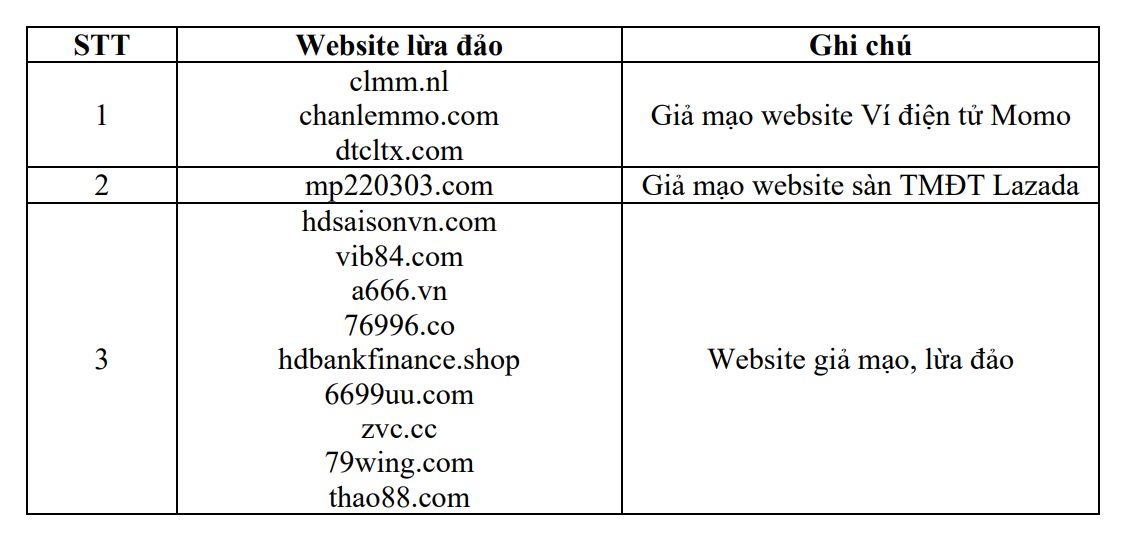
Các chuyên gia an ninh mạng cũng ghi nhận trong tuần qua đã có 113 phản ánh trường hợp lừa đảo do người dùng Internet Việt Nam thông báo về Trung tâm Giám sát an toàn không gian mạng quốc gia (NCSC). Qua kiểm tra, phân tích cho thấy có nhiều trường hợp lừa đảo giả mạo website của ngân hàng, các trang thương mại điện tử…
Các chuyên gia an ninh mạng khuyến nghị các cơ quan đơn vị cần thường xuyên cập nhật thông tin các chiến dịch tấn công của các nhóm APT, thông tin IoC kèm theo từng chiến dịch, điểm yếu lỗ hổng đang bị lợi dụng để khai thác,…; đồng thời rà soát trên các hệ thống thống thông tin để phát hiện và ngăn chặn, xử lý kịp thời.
Đối với các điểm yếu, lỗ hổng bảo mật, các đơn vị cần lưu ý theo dõi và cập nhật bản vá cho các lỗ hổng liên quan đến sản phẩm đang sử dụng. Đối với các nguy cơ về tấn công từ chối dịch vụ, tấn công web, các tổ chức đơn vị cần rà soát, hạn chế tối đa việc mở các cổng dịch vụ có thể bị lợi dụng để thực hiện tấn công từ chối dịch vụ; thường xuyên kiểm tra, rà soát máy chủ web để kịp thời phát hiện và xử lý nguy cơ tấn công.
Các tổ chức đơn vị, doanh nghiệp cần chú ý không truy cập vào các trang web giả mạo đã được Trung tâm Giám sát an toàn không gian mạng quốc gia cảnh báo để tránh nguy cơ trở thành nạn nhân của những cuộc tấn công lừa đảo này.
Trong các dự báo gần đây của các tổ chức an ninh mạng, năm 2023, các đơn vị, doanh nghiệp sẽ đối mặt với thách thức về đảm bảo an toàn an ninh cho hệ thống thông tin. Các cuộc tấn công có chủ đích APT sẽ diễn ra nhiều hơn, đặc biệt các cuộc tấn công đánh cắp dữ liệu từ các kho dữ liệu được hình thành trong quá trình chuyển đổi số.
Bên cạnh đó, các hệ thống vận hành công nghiệp (OT) có thể là đích nhắm mới tiếp theo của các cuộc tấn công có chủ đích. Các hình thức lừa đảo qua mạng internet và mạng viễn thông sẽ có những biến tướng mới sau khi các cơ quan quản lý siết chặt các biên pháp bảo vệ người dùng.
Theo Công ty công nghệ An ninh mạng Quốc gia Việt Nam NCS, xu hướng sử dụng mã độc để tấn công APT sẽ là một xu hướng phổ biến trong năm 2023. Mã độc mã hoá dữ liệu tống tiền sẽ gần như sẽ chuyển dịch hẳn sang tấn công vào hệ thống máy chủ, nhưng người sử dụng không nên lơ là vì có thể vẫn xuất hiện các mã độc mã hoá tấn công trên diện rộng.
Còn theo Bkav, nguồn lợi tài chính hấp dẫn sẽ khiến mã độc mã hóa tống tiền tiếp tục nở rộ trong năm 2023. Chiến dịch tấn công ransomware nhắm vào máy chủ chứa dữ liệu kế toán được ghi nhận từ tháng 4/2022 đang tiếp diễn đã xâm nhập 1.355 máy chủ. Năm qua, nhiều cơ quan, doanh nghiệp “kêu cứu” nhưng không thể khắc phục do chưa thực hiện backup hoặc không cài phần mềm chủ động bảo vệ trước các cuộc tấn công.
Trong năm 2022, Cục An toàn thông tin ghi nhận, cảnh báo và hướng dẫn xử lý 11.213 cuộc tấn công mạng gây ra sự cố vào các hệ thống thông tin tại Việt Nam, gồm 3.930 cuộc tấn công lừa đảo (Phishing), 1.524 cuộc tấn công thay đổi giao diện (Deface) và 5.759 cuộc tấn công cài mã độc (Malware).

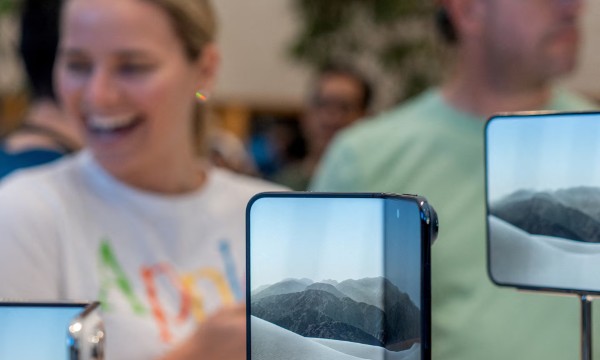
Apple đổi máy mới cho khách mua iPhone Duo gặp sự cố màn hình
Chỉ vài ngày sau khi ra mắt mẫu iPhone gập đầu tiên, Apple vừa xác nhận một số ít thiết bị đã gặp vấn đề màn hình bên trong và cho biết sẽ đổi máy mới cho những khách hàng bị ảnh hưởng…
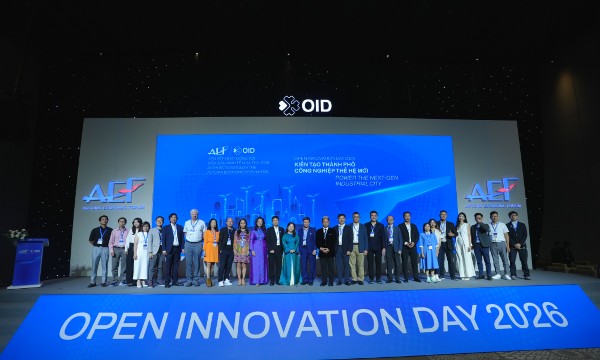
TP.HCM hướng tới tăng trưởng từ đổi mới sáng tạo
Diễn ra trong khuôn khổ Diễn đàn Kinh tế mùa Thu 2026, Open Innovation Day 2026 và vòng chung kết Next Wave of Startups Accelerator đặt trọng tâm vào kết nối startup với nhà đầu tư, doanh nghiệp và đối tác công nghiệp, đồng thời gợi mở bài toán phát triển hệ sinh thái đổi mới sáng tạo của thành phố trong bối cảnh mới…
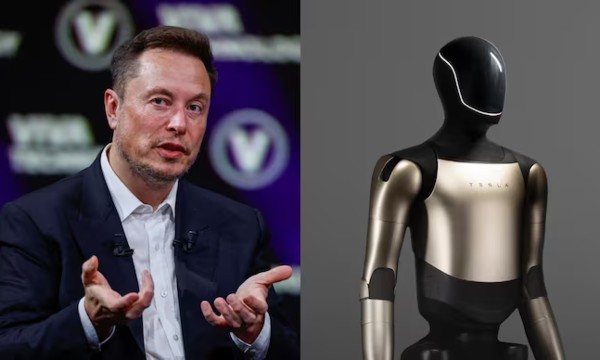
Sau AI, robot có thể khiến tình trạng thiếu chip nhớ tồi tệ hơn
Tỷ phú công nghệ Elon Musk cảnh báo tình trạng khan hiếm RAM có thể còn tồi tệ hơn khi robot hình người được sản xuất hàng loạt…
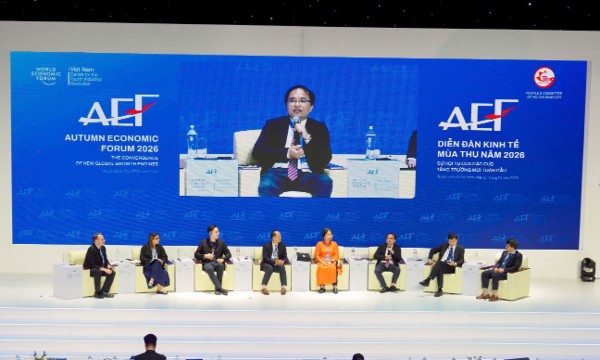
Tự chủ AI: Kinh nghiệm quốc tế cho Việt Nam
Các chuyên gia quốc tế tại Diễn đàn Kinh tế Mùa thu chia sẻ kinh nghiệm để Việt Nam từng bước tự chủ trí tuệ nhân tạo (AI), từ việc xác định những năng lực công nghệ thiết yếu, đồng thời tận dụng hợp tác quốc tế để tiếp cận hạ tầng, mô hình và nguồn lực tính toán…
Nhà sáng lập tập đoàn mẹ TikTok là người giàu nhất Trung Quốc
AI đang làm thay đổi thứ hạng giới siêu giàu Trung Quốc. Nhà sáng lập DeepSeek lần đầu góp mặt trong danh sách ở vị trí thứ 7, trong khi người đứng đầu hãng sản xuất chip AI Cambricon cũng lọt vào top 10…

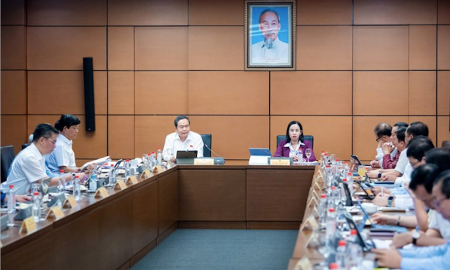


Theo nhận định của các chuyên gia, so với môi trường đầu tư cách đây vài năm thì thời điểm hiện tại nhà đầu tư cần chuyển hướng nhìn vào khả năng thanh khoản, khả năng đáp ứng nhu cầu thực... để dự án trở thành hàng hóa có khả năng thanh khoản. Nếu không sẽ dễ rơi vào tình cảnh tồn kho như số liệu Bộ Xây dựng vừa công bố mới đây.









 Công khai cấu phần giá thành, tạo mặt bằng tham chiếu đáng tin cậy với nhà cho thuê
Thảo luận Luật Nhà ở (sửa đổi), các đại biểu Quốc hội cho rằng, đối với các dự án nhà ở cho thuê do Nhà nước đầu tư để dẫn dắt thị trường thì cần yêu cầu công khai đầy đủ cấu phần giá thành gồm chi phí đất, xây dựng, tài chính, quản lý, vận hành, bảo trì và các khoản chi phí hợp pháp khác. Việc công khai này giúp hình thành mặt bằng tham chiếu đáng tin cậy cho thị trường...





Kỳ họp thứ 2, Quốc hội khoá XVI
Kỳ họp thứ 2, Quốc hội khoá XVI dự kiến kéo dài 28 ngày bắt đầu từ 17/10/2026. Kỳ họp với khối lượng công việc lớn, dự kiến xem xét, thông qua 43 luật, nghị quyết quy phạm pháp luật và quyết định...

Việt Nam: Khát vọng quốc gia biển mạnh
Yêu cầu cốt lõi mà Nghị quyết 20 đặt ra là phải biến nước ta từ một quốc gia có biển thành một quốc gia biển mạnh, với kinh tế biển phát triển hiện đại, có năng lực cạnh tranh cao, đồng thời giữ vững...

Kỷ niệm 35 năm thành lập Tạp chí Kinh tế Việt Nam (1991 - 2026)
Nhìn lại di sản và thành tựu của Thời báo Kinh tế Việt Nam - Tạp chí Kinh tế Việt Nam trong 35 năm qua, giá trị lớn nhất không chỉ đo bằng lượng thông tin phục vụ bạn đọc hàng ngày, hàng giờ, cũng...

VnEconomy Interactive
Interactive là một sản phẩm báo chí mới của VnEconomy vừa được ra mắt bạn đọc từ đầu tháng 3/2023 đã gây ấn tượng mạnh với độc giả bởi sự mới lạ, độc đáo. Đây cũng là sản phẩm độc quyền chỉ có trên...

