




-
 Số 96-98 Hoàng Quốc Việt, Cầu Giấy, Hà Nội
-
 02437552050


Thực tập sinh OPSWAT Việt Nam phát hiện hai lỗ hổng bảo mật nghiêm trọng trên Mongoose


Hai lỗ hổng nghiêm trọng trong Mongoose (thư viện giúp quản lý dữ liệu trong MongoDB) có thể giúp tin tặc xâm nhập vào ứng dụng, thực thi mã độc và đánh cắp dữ liệu…
Thực tập sinh Phùng Siêu Đạt của OPSWAT đã lựa chọn phân tích Mongoose và vừa phát hiện hai lỗ hổng bảo mật nghiêm trọng trong phần mềm lớp trung gian (middleware) này. Đáng nguy hiểm, lỗ hổng của Mongoose có thể giúp tin tặc xâm nhập vào ứng dụng, thực thi mã độc và đánh cắp dữ liệu.
Cụ thể, trong quá trình phân tích chuyên sâu thư viện này, Đạt đã phát hiện một lỗ hổng nghiêm trọng trong Mongoose là CVE-2024-53900. Lỗ hổng này cho phép kẻ tấn công khai thác giá trị $where, có thể dẫn đến Thực thi Mã Từ xa (Remote Code Execution - RCE) trên máy chủ ứng dụng Node.js.
Sau đó, Đạt đã báo cáo ngay cho nhóm phát triển Mongoose. Ngày 26/11/2024, một bản vá đã được phát hành trong phiên bản 8.8.3 và lỗ hổng này được công bố trên Cơ sở dữ liệu Lỗ hổng bảo mật Quốc gia của Hoa Kỳ (NVD) với mã định danh CVE-2024-53900.
Tuy nhiên, khi phân tích bản vá 8.8.3, Đạt tiếp tục phát hiện lỗ hổng này chưa được xử lý triệt để. Tin tặc có thể sử dụng một phương pháp khác để vượt qua bản vá và tấn công máy chủ ứng dụng web, từ đó đánh cắp dữ liệu hoặc kiểm soát ứng dụng.
Theo đó, ngày 13/1/2025, Mongoose phát hành phiên bản 8.9.5, giới thiệu một bản vá nâng cao nhằm khắc phục triệt để lỗ hổng. Ngày 15/1/2025, CVE-2025-23061 được công bố trên NVD, nhấn mạnh mức độ nghiêm trọng của lỗ hổng mới được phát hiện.
Thời gian qua, OPSWAT đã tổ chức chương trình nghiên cứu và thực tập cho sinh viên năm cuối hoặc mới tốt nghiệp tại Việt Nam. Chương trình này mang đến cho sinh viên cơ hội phân tích và giải quyết các lỗ hổng an ninh mạng, thực hành cùng các chuyên gia bảo mật của OPSWAT để đối phó với các thách thức thực tế như phát hiện mã độc, bảo mật tệp tin và phòng chống tấn công mạng cho cơ sở hạ tầng trọng yếu.
Trong chương trình này, các thực tập sinh có nhiệm vụ nghiên cứu, tái tạo các lỗ hổng bảo mật (CVE) đã biết trên nhiều phần mềm, thư viện và hệ điều hành khác nhau.
Theo khuyến cáo của OPSWAT Việt Nam, các lập trình viên làm việc trên môi trường Mongoose cần thực hiện cập nhật bản vá ngay lập tức để khắc phục tạm thời 2 lỗ hổng CVE-2024-53900 và CVE-2025-23061 trên.
Đồng thời, kiểm tra các công cụ. Các lập trình viên nên kiểm tra danh sách thành phần phần mềm (SBOM - Software Bill of Materials). Danh sách này gồm tất cả các công cụ và mã nguồn đang được sử dụng để đảm bảo không có lỗi bảo mật nào khác. SBOM giúp minh bạch các thành phần và phụ thuộc bên trong phần mềm, đảm bảo rằng mọi lỗ hổng đều được xác định và xử lý.
Trong môi trường phát triển hiện đại, việc sử dụng nhiều công cụ và thư viện của bên thứ ba làm tăng độ phức tạp, khiến vòng đời phát triển phần mềm (SDLC) khó kiểm soát hơn. Nếu không liên tục giám sát SBOM, các tổ chức có nguy cơ bỏ sót những thành phần lỗi thời hoặc dễ bị tấn công, khiến ứng dụng trở nên kém an toàn. Việc quét SBOM chủ động giúp quản lý lỗ hổng hiệu quả, đảm bảo an ninh luôn là một phần cốt lõi trong quy trình phát triển phần mềm..
“Tin tặc có thể lợi dụng những lỗ hổng này để xâm phạm dữ liệu của bạn, vì dữ liệu của bạn an toàn tại thời điểm lưu trữ không có nghĩa là nó luôn được bảo vệ. Hãy quét cơ sở dữ liệu thường xuyên để phát hiện những thay đổi bất thường hoặc lỗ hổng bảo mật”, đại diện OPSWAT Việt Nam chia sẻ.
Các công cụ như sandboxing và quét tập tin là những phương pháp hiệu quả để phát hiện các hành vi đáng ngờ. Chẳng hạn như Deep CDR làm sạch và tái tạo tệp tin để loại bỏ mọi mối đe dọa tiềm ẩn; MetaScan Multiscanning sử dụng hơn 30 công cụ nhận dạng mã độc để phát hiện cả mối đe dọa; MetaDefender Sandbox phân tích hành vi đáng ngờ của tập tin trong một môi trường an toàn.
Được biết, Mongoose là một thư viện giúp quản lý dữ liệu trong MongoDB dễ dàng hơn khi làm việc với ứng dụng Node.js. Nó hoạt động như một lớp trung gian (middleware) cho phép chạy các đoạn code trước hoặc sau khi xử lý dữ liệu. Mongoose cho phép chuyển đổi các đối tượng JavaScript thành tài liệu MongoDB theo một cấu trúc có sẵn (schema). Nhờ đó, dữ liệu được tổ chức rõ ràng hơn, dễ kiểm soát và xác thực.
Thực tế, Mongoose cung cấp nhiều tính năng mạnh mẽ và hệ thống truy vấn linh hoạt, giúp lập trình viên làm việc với MongoDB hiệu quả hơn. Nhờ sự tiện lợi này, Mongoose đã trở thành một công cụ phổ biến, thu hút rất nhiều lập trình viên trên toàn thế giới tin dùng.

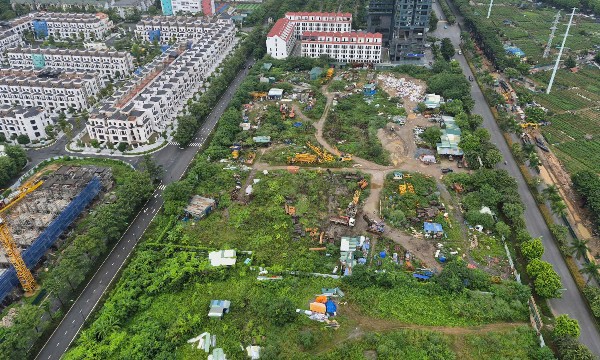
Xây dựng Trung tâm dữ liệu giao thông dùng chung trên toàn quốc
Hiệu quả đầu tư của Trung tâm dữ liệu giao thông được xem xét trên tổng thể lợi ích kinh tế-xã hội, trong đó có giảm tai nạn giao thông, chi phí vận tải và nâng cao hiệu quả khai thác hạ tầng...
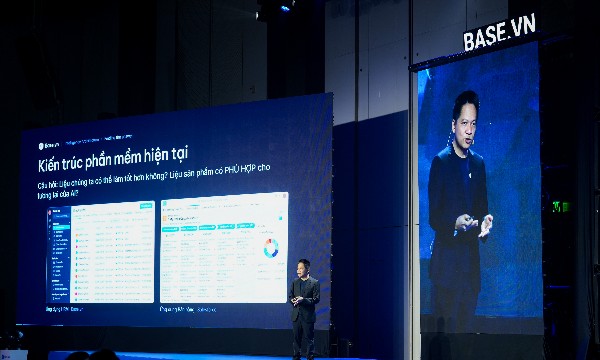
AI đang định hình tương tai của phần mềm SaaS
SaaS từng là mô hình cung cấp phần mềm trực tuyến thống lĩnh thị trường đối với người dùng và doanh nghiệp. Tuy nhiên, trước sự xuất hiện của ChatGPT, Claude, Copilot và các AI Agent, các nền tảng SaaS buộc phải tích hợp AI để kết nối dữ liệu, tham gia quy trình công việc và giữ chân người dùng trả phí...
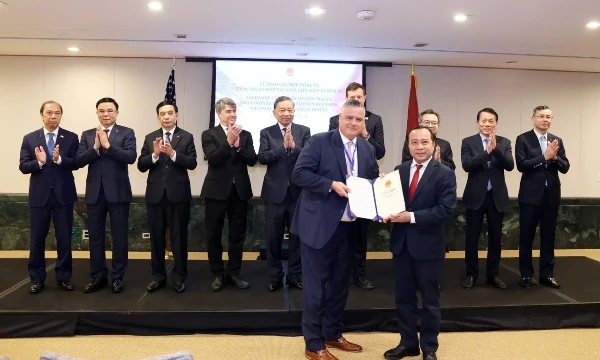
Việt Nam cấp phép thiết lập mạng viễn thông dùng riêng cho Amazon
Amazon Kuiper Việt Nam, đơn vị cung cấp dịch vụ kết nối vệ tinh của tập đoàn công nghệ Mỹ Amazon tại Việt Nam, đã được cơ quan quản lý cấp phép thiết lập mạng viễn thông dùng riêng sử dụng đường truyền vệ tinh...
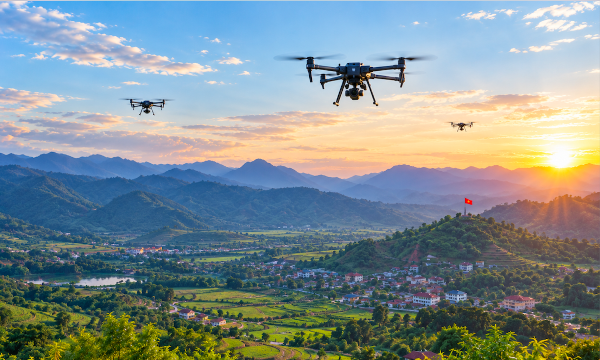
Đề xuất xây dựng hệ sinh thái UAV tại Điện Biên gần 200 tỷ
Hệ sinh thái này gồm nhà máy sản xuất UAV, Trung tâm thử nghiệm và thực hành bay, Trung tâm giới thiệu và đào tạo công nghệ UAV, hàng không, vũ trụ…
Giải pháp an ninh toàn diện, không "điểm mù" cho không gian sống hiện đại
An ninh gia đình đang trở thành nhu cầu thiết yếu trong các không gian sống thông minh. Với hệ sinh thái số toàn diện của VNPT: Internet Wifi tốc độ cao bao gồm thiết bị Mesh phủ sóng rộng, đồng thời trang bị Camera AI, người dùng có thể hoàn toàn an tâm tận hưởng một hệ thống an ninh sắc nét, đồng bộ và ổn định 24/7.





Việt Nam chiếm 3,6% năng lực sản xuất thiết bị và linh kiện điện tử toàn cầu, đứng thứ sáu thế giới. Trung Quốc dẫn đầu với 58,8%, cao hơn tổng tỷ trọng của tất cả nền kinh tế còn lại trong bảng xếp hạng...






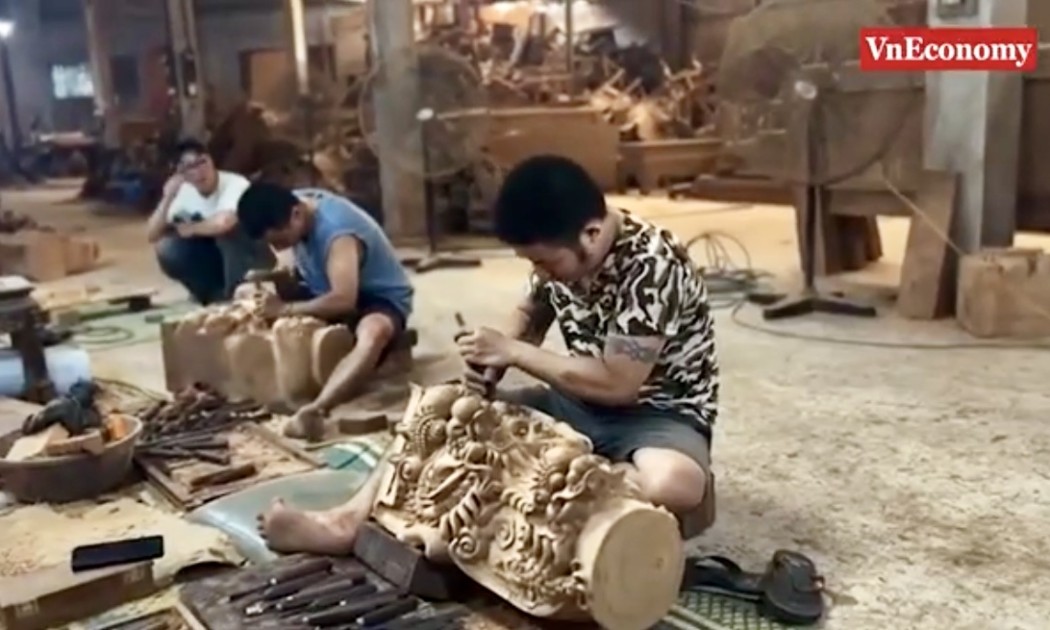
 Đổi thay ở làng gỗ truyền thống
Làng nghề gỗ truyền thống đang ngày càng khẳng định tay nghề trong từng đường đục, nét chạm; tìm hướng đổi mới sản phẩm, ứng dụng công nghệ, mở rộng thị trường và tận dụng phụ phẩm gỗ, từng bước hình thành chuỗi sản xuất và tiêu dùng bền vững.





81 năm Quốc khánh 2/9 (1945-2026)
Ngày 2/9/1945 đã mở ra bước ngoặt vĩ đại trong lịch sử dân tộc Việt Nam. Sự ra đời của nước Việt Nam Dân chủ Cộng hòa không chỉ khẳng định quyền độc lập, tự do và tự quyết về chính trị, mà còn trao...

Giá vàng trong nước và thế giới
VnEconomy cập nhật giá vàng trong nước & thế giới hôm nay: SJC, 9999, giá vàng USD/oz, biến động giá vàng tăng, giảm - phân tích, dự báo & dữ liệu lịch sử.

Kỷ niệm 35 năm thành lập Tạp chí Kinh tế Việt Nam (1991 - 2026)
Nhìn lại di sản và thành tựu của Thời báo Kinh tế Việt Nam - Tạp chí Kinh tế Việt Nam trong 35 năm qua, giá trị lớn nhất không chỉ đo bằng lượng thông tin phục vụ bạn đọc hàng ngày, hàng giờ, cũng...

VnEconomy Interactive
Interactive là một sản phẩm báo chí mới của VnEconomy vừa được ra mắt bạn đọc từ đầu tháng 3/2023 đã gây ấn tượng mạnh với độc giả bởi sự mới lạ, độc đáo. Đây cũng là sản phẩm độc quyền chỉ có trên...