




-
 Số 96-98 Hoàng Quốc Việt, Cầu Giấy, Hà Nội
-
 02437552050


Cảnh báo lỗ hổng nghiêm trọng trên Windows, Apache cho phép tấn công leo thang đặc quyền


Trung tâm Giám sát an toàn không gian mạng quốc gia (NCSC) vừa cảnh báo Top 10 lỗ hổng có mức độ nghiêm trọng cao hoặc đang bị khai thác; đáng chú ý có 3 lỗ hổng ảnh hưởng đến các sản phẩm của Windows và Apache…

Cụ thể, lỗ hổng CVE-2024-49138 (điểm CVSS: 7.8 – mức cao) tồn tại trên Windows cho phép đối tượng tấn công leo thang đặc quyền; hiện lỗ hổng chưa có mã khai thác và đang bị khai thác trong thực tế.
Lỗ hổng CVE-2024-35250 (điểm CVSS: 7.8 - cao) tồn tại trên Windows 10, Windows 11 tại thành phần Windows Kernel-Mode Driver, cho phép đối tượng tấn công leo thang đặc quyền. Hiện, lỗ hổng đã có mã khai thác và đang bị khai thác.
Lỗ hổng CVE-2024-53677 (điểm CVSS: 9.5 - nghiêm trọng) tồn tại trên Apache Struts, cho phép đối tượng tấn công có thể thực thi mã từ xa. Thông qua việc khai thác lỗi tải lên file, đối tượng khai thác lỗi path traversal và tải lên các file độc hại. Hiện, lỗ hổng này đã có mã khai thác và đang bị khai thác trong thực tế.
Cục An toàn thông tin (Bộ Thông tin và Truyền thông) cho biết, từ ngày 16 đến 22/12, các tổ chức quốc tế đã công bố và cập nhật ít nhất 668 lỗ hổng. Trong đó, có 300 lỗ hổng mức cao, 263 lỗ hổng mức trung bình, 14 lỗ hổng mức thấp và 91 lỗ hổng chưa đánh giá. Đồng thời, có ít nhất 133 lỗ hổng cho phép chèn và thực thi mã lệnh.
Ngoài ra, hệ thống của Cục An toàn thông tin đã ghi nhận 6.227 phản ánh trường hợp lừa đảo trực tuyến do người dùng Internet Việt Nam gửi về. Trong đó, có 227 trường hợp phản ánh được tiếp nhận thông qua hệ thống cảnh báo an toàn thông tin Việt Nam (canhbao.khonggianmang.vn); 6.000 trường hợp phản ánh cuộc gọi, tin nhắn thông qua tổng đài 156/5656.
Bên cạnh đó, có rất nhiều máy chủ, thiết bị có thể trở thành nguồn phát tán tấn công DRDoS. Cụ thể, có khoảng 31.516 thiết bị (tuần trước là 32.060 thiết bị) có khả năng bị huy động và trở thành nguồn tấn công DRDoS;
Có 37 trường hợp tấn công vào trang, cổng thông tin điện tử của Việt Nam đều là tấn công lừa đảo (Phishing); ghi nhận 20 địa chỉ IP/domain thuộc botnet có ảnh hưởng tới người dùng Việt Nam.
Do đó, Cục An toàn thông tin đề nghị các đơn vị thực hiện kiểm tra toàn diện và rà soát nhằm xác định hệ thống có sử dụng các sản phẩm bị ảnh hưởng bởi các lỗ hổng hay không, nhanh chóng đưa ra biện pháp khắc phục kịp thời. Đồng thời, liên tục cập nhật thông tin về các lỗ hổng mới, các xu hướng tấn công trên không gian mạng.
Theo đánh giá của Hiệp hội An ninh mạng quốc gia, năm 2024 cơ quan, doanh nghiệp tại Việt Nam liên tục đối mặt với nhiều thách thức nghiêm trọng trên không gian mạng, đặc biệt là sự gia tăng đáng kể về số lượng và quy mô các vụ tấn công. Nhiều vụ việc nghiêm trọng đã xảy ra, nhắm vào các doanh nghiệp, tổ chức lớn như VNDirect, PVOIL, Vietnam Post và các cơ sở y tế, giáo dục… cho thấy bất kỳ lĩnh vực nào cũng có thể là mục tiêu tấn công của tội phạm mạng.
Đánh chú ý, có tới 46,15% cơ quan, doanh nghiệp cho biết đã từng bị tấn công mạng ít nhất 1 lần trong năm qua, trong đó 6,77% thường xuyên bị tấn công; Tổng số vụ tấn công mạng trong năm ước tính lên tới hơn 659.000 vụ.
Còn báo cáo của Cục An ninh mạng và phòng, chống tội phạm sử dụng công nghệ cao (A05, Bộ Công an), chỉ tính riêng các đơn vị trọng yếu đã có tới hơn 74.000 cảnh báo tấn công mạng, trong đó có 83 chiến dịch tấn công có chủ đích APT.
Ông Vũ Ngọc Sơn, Trưởng ban Công nghệ (Hiệp hội An ninh mạng quốc gia) cho biết: Tình trạng tấn công mạng hiện nay đặt ra yêu cầu cấp bách về việc nâng cao nhận thức, đầu tư vào các giải pháp an ninh mạng tiên tiến. Đồng thời, đẩy mạnh sự hợp tác chặt chẽ giữa Chính phủ, doanh nghiệp và cộng đồng công nghệ, nhanh chóng hoàn thiện hành lang pháp lý và chia sẻ thông tin kịp thời… Đây là những yếu tố quyết định để bảo vệ không gian mạng quốc gia và tạo nền tảng vững chắc cho sự phát triển trong kỷ nguyên số.

Đà Nẵng: Hành trình chuyển đổi số tại các xã vùng cao
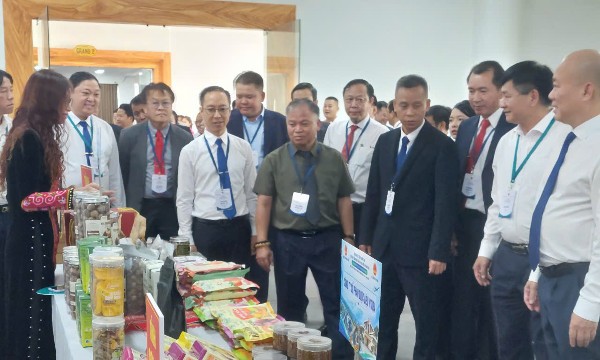
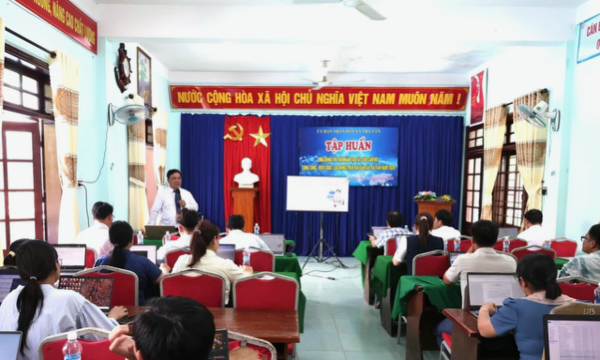
Trong bối cảnh chuyển đổi số đang diễn ra mạnh mẽ trên toàn quốc, Đà Nẵng đã và đang triển khai những mô hình ứng dụng khoa học và công nghệ tại các vùng đồng bào dân tộc thiểu số, đặc biệt là khu vực miền núi phía Tây.
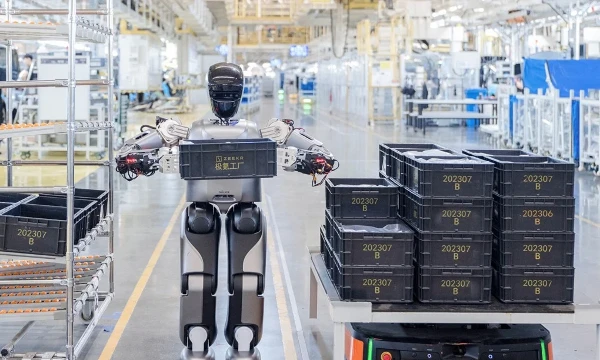
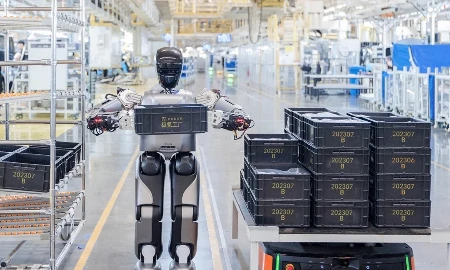
Trung Quốc dùng robot hình người để chế tạo robot hình người
Nhà máy mới của UBTECH (Trung Quốc) có thể sản xuất 10.000 robot hình người mỗi năm, trong đó sử dụng chính những robot hình người để vận chuyển, lắp ráp và hoàn thiện các robot khác...
Chiến lược an toàn AI toàn cầu phụ thuộc vào hợp tác Mỹ - Trung
Khi lo ngại về những rủi ro của trí tuệ nhân tạo (AI) ngày càng gia tăng, xây dựng một cách tiếp cận toàn cầu về an toàn AI sẽ khó có thể thực hiện nếu thiếu hợp tác giữa Mỹ và Trung Quốc. Tuy nhiên, hai cường quốc này lại ngày càng hoài nghi về chiến lược AI của nhau…
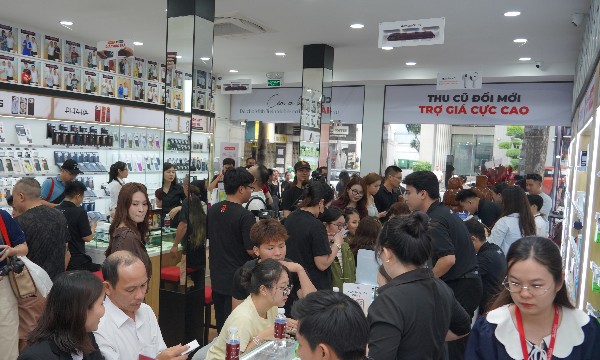
Hàng chục nghìn iPhone 18 được giao trong ngày đầu mở bán 18/9
Các chuỗi bán lẻ ủy quyền chính thức của Apple (AAR) tại Việt Nam đã đồng loạt mở bán và bàn giao những chiếc iPhone 18 Pro và iPhone 18 Pro Max chính hãng đầu tiên đến tay người tiêu dùng...
Đề xuất phạt 100 triệu đồng đối với vi phạm về đổi mới sáng tạo
Bộ Khoa học và Công nghệ xây dựng Nghị định về xử phạt vi phạm trong lĩnh vực đổi mới sáng tạo, bổ sung nhóm hành vi vi phạm về liêm chính khoa học, đạo đức nghiên cứu... Đồng thời đề xuất mức phạt tối đa 50 triệu đồng đối với cá nhân và 100 triệu đồng đối với tổ chức...





Nhân Ngày Quốc tế Bảo vệ tầng ô-dôn năm 2026 và kỷ niệm 10 năm Bản sửa đổi, bổ sung Kigali được thông qua, Cục Biến đổi khí hậu, Bộ Nông nghiệp và Môi trường phối hợp với Hội Khoa học Kinh tế Việt Nam và Tạp chí Kinh tế Việt Nam/VnEconomy tổ chức Chương trình tọa đàm “Hành động toàn cầu vì một hành tinh mát lành hơn”. Tọa đàm được phát trực tuyến trên trên VnEconomy.vn và FanPage VnEconomy vào 9h ngày 14/9/2026...





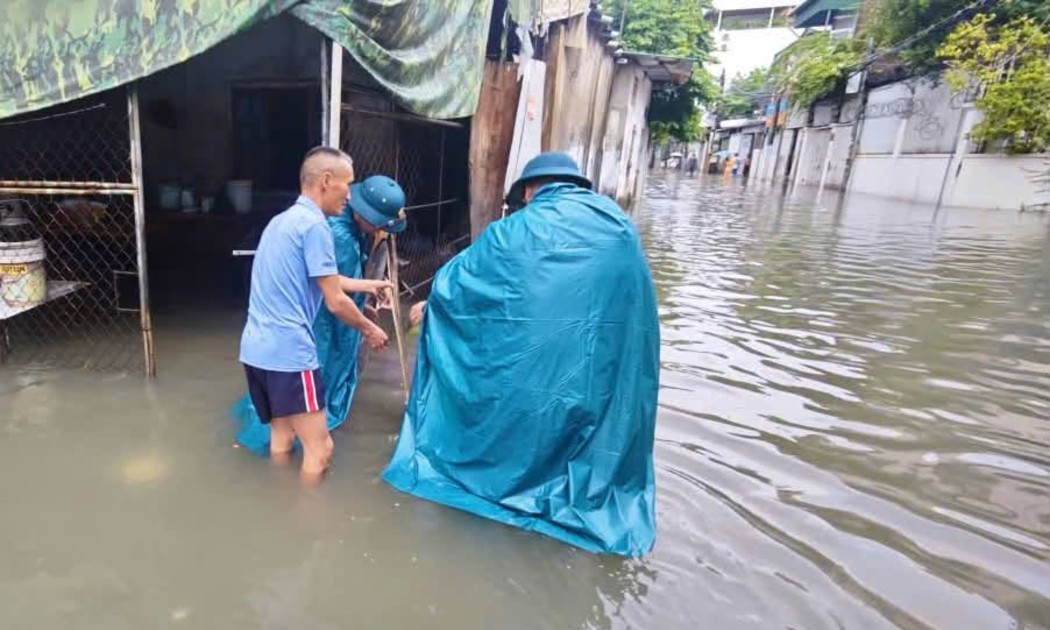
 Nghệ An: Mưa lớn gây ngập sâu nhiều tuyến phố, khẩn trương hỗ trợ người dân
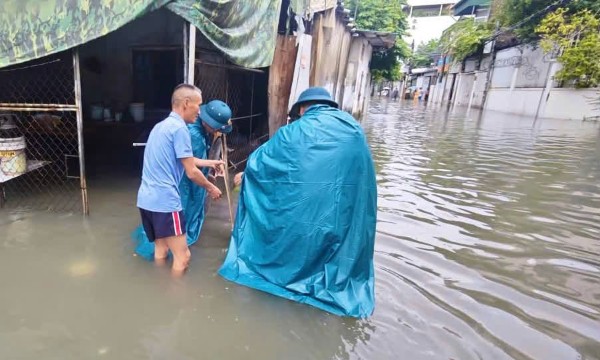
Nhiều tuyến đường ở Vinh, Nghệ An ngập sâu sau nhiều giờ mưa lớn, giao thông gặp khó khăn. Chính quyền địa phương đang tăng cường lực lượng ứng trực, hỗ trợ người dân và khơi thông hệ thống thoát nước.



81 năm Quốc khánh 2/9 (1945-2026)
Ngày 2/9/1945 đã mở ra bước ngoặt vĩ đại trong lịch sử dân tộc Việt Nam. Sự ra đời của nước Việt Nam Dân chủ Cộng hòa không chỉ khẳng định quyền độc lập, tự do và tự quyết về chính trị, mà còn trao...

Giá vàng trong nước và thế giới
VnEconomy cập nhật giá vàng trong nước & thế giới hôm nay: SJC, 9999, giá vàng USD/oz, biến động giá vàng tăng, giảm - phân tích, dự báo & dữ liệu lịch sử.

Kỷ niệm 35 năm thành lập Tạp chí Kinh tế Việt Nam (1991 - 2026)
Nhìn lại di sản và thành tựu của Thời báo Kinh tế Việt Nam - Tạp chí Kinh tế Việt Nam trong 35 năm qua, giá trị lớn nhất không chỉ đo bằng lượng thông tin phục vụ bạn đọc hàng ngày, hàng giờ, cũng...

VnEconomy Interactive
Interactive là một sản phẩm báo chí mới của VnEconomy vừa được ra mắt bạn đọc từ đầu tháng 3/2023 đã gây ấn tượng mạnh với độc giả bởi sự mới lạ, độc đáo. Đây cũng là sản phẩm độc quyền chỉ có trên...