




-
 Số 96-98 Hoàng Quốc Việt, Cầu Giấy, Hà Nội
-
 02437552050


Nhóm hacker tinh vi bị cáo buộc cài “cửa hậu” vào mạng chính phủ Mỹ - Canada


Các cơ quan an ninh mạng Mỹ và Canada vừa phát đi cảnh báo vẽ về một chiến dịch tấn công mạng tinh vi nhắm vào hệ thống chính phủ và các tổ chức hạ tầng trọng yếu. Mục tiêu của nhóm tin tặc không chỉ là do thám mà còn nhằm duy trì sự kiểm soát lâu dài để phục vụ khả năng gây gián đoạn hoặc phá hoại trong tương lai.
Loại malware mới, được đặt tên “Brickstorm”, cho phép tin tặc duy trì sự hiện diện dài hạn bên trong mạng lưới mục tiêu - điều mà các cơ quan an ninh đánh giá là “cực kỳ nguy hiểm” vì tạo khả năng cho tin tặc đánh cắp thông tin nhạy cảm; điều khiển hệ thống từ xa; và đặc biệt là kích hoạt các hành vi phá hoại (sabotage) khi cần thiết.
Ông Madhu Gottumukkala, quyền Giám đốc CISA, nhận định: “Đây là ví dụ mới nhất về việc các nhóm tin tặc cố tình xâm nhập, cài cắm và duy trì quyền truy cập dài hạn vào các hệ thống trọng yếu nhằm phục vụ các mục đích chiến lược.”
MALWARE “BRICKSTORM” NHẮM VÀO HỆ THỐNG QUẢN LÝ MÁY ẢO
Theo báo cáo kỹ thuật đi kèm, phần mềm độc hại Brickstorm chủ yếu nhắm vào VMware vSphere - một nền tảng của VMware (thuộc Broadcom) được sử dụng rộng rãi trong hệ thống chính phủ và doanh nghiệp để quản lý máy chủ ảo.
Khi xâm nhập thành công, tin tặc có thể chiếm quyền điều khiển các máy ảo, mở rộng sang những hệ thống liên quan, đánh cắp thông tin đăng nhập cùng nhiều dữ liệu nhạy cảm, đồng thời tạo các “điểm bám” sâu trong mạng để có thể quay lại và tái kiểm soát hệ thống vào bất kỳ thời điểm nào.
Một trường hợp điển hình được ghi nhận vào tháng 4/2024, khi Brickstorm xâm nhập một doanh nghiệp và duy trì quyền truy cập kéo dài ít nhất đến 3/9/2024 - thời điểm vụ việc mới bị phát hiện.
Broadcom cho biết họ đã ghi nhận các báo cáo liên quan và khuyến cáo khách hàng cập nhật bản vá bảo mật khẩn cấp. Công ty nhấn mạnh tin tặc chỉ có thể triển khai Brickstorm sau khi đã lọt vào môi trường của khách hàng, cho thấy các kẽ hở ban đầu đến từ việc vận hành hệ thống không chặt chẽ.
Tháng 9 vừa qua, Google Threat Intelligence Group cũng công bố xử lý hàng loạt vụ xâm nhập liên quan đến Brickstorm tại các ngành luật, phần mềm, công nghệ và dịch vụ thuê ngoài.
Điều đáng lo ngại, theo Google, là ngoài mục đích gián điệp truyền thống, các tin tặc còn tận dụng hoạt động tấn công để phát triển lỗ hổng mới, tạo điểm trung chuyển, mở rộng phạm vi kiểm soát sang nhiều nạn nhân hơn.
NGUY CƠ ĐỐI VỚI CHIẾN LƯỢC AN NINH SỐ TOÀN CẦU
Đại diện CISA cho biết có ít nhất 8 mẫu Brickstorm được phân tích từ các tổ chức bị nhắm mục tiêu, song cơ quan này từ chối công bố danh tính nạn nhân hoặc mức độ thiệt hại.
Giới phân tích an ninh mạng nhận định: “Các nhóm tin tặc nhà nước ngày càng theo đuổi chiến lược dài hạn: không phá hoại ngay lập tức, mà âm thầm cài đặt công cụ cho đến khi cần ra tay.”
Vụ việc Brickstorm tiếp tục làm gia tăng căng thẳng trong quan hệ an ninh mạng Mỹ - Trung, đặt ra câu hỏi lớn về an toàn của các hệ thống trọng yếu trong bối cảnh thế giới phụ thuộc ngày càng nhiều vào công nghệ thông tin, trí tuệ nhân tạo và điện toán đám mây.
Với khả năng ẩn mình lâu dài trong mạng lưới mục tiêu, các chiến dịch như Brickstorm có thể trở thành mối đe dọa nghiêm trọng đối với hoạt động của các cơ quan chính phủ, lĩnh vực quốc phòng, quá trình phát triển kinh tế số cũng như các hệ thống hạ tầng thiết yếu như điện, nước và viễn thông.
Các cơ quan an ninh Mỹ và Canada kêu gọi các tổ chức cập nhật hệ thống, tăng cường kiểm soát truy cập và giám sát liên tục để phát hiện bất thường. Giới chuyên gia nhận định cuộc chiến an ninh mạng giữa các cường quốc sẽ còn kéo dài và phức tạp hơn trong thời gian tới.

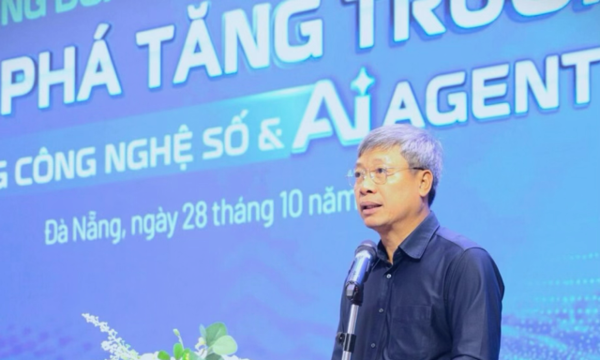
Đà Nẵng ứng dụng và phát triển AI theo hướng hiệu quả, thực chất và bền vững
Sở Khoa học và Công nghệ thành phố Đà Nẵng vừa phối hợp với Công ty Cổ phần MISA tổ chức Hội thảo CEOxAI Summit 2026: Xây dựng doanh nghiệp tự vận hành đột phá tăng trưởng bằng công nghệ số & AI Agent.
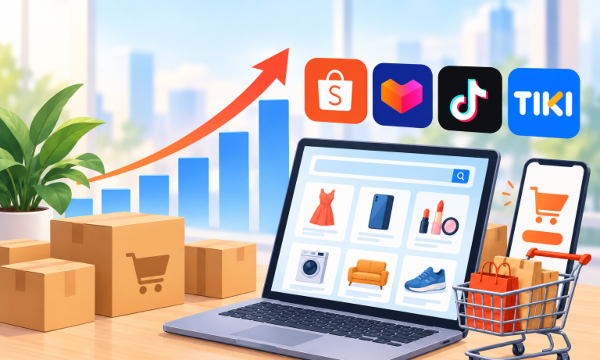
4 sàn thương mại điện tử lớn thu về 442 nghìn tỷ đồng trong 9 tháng
Trong 9 tháng đầu năm 2026, tổng doanh số trên Shopee, Lazada, TikTok Shop và Tiki đạt 441,97 nghìn tỷ đồng, tăng 44,47% so với cùng kỳ năm 2025. Sản lượng hàng hóa tiêu thụ đạt khoảng 3,28 tỷ sản phẩm, tăng 12,46%...
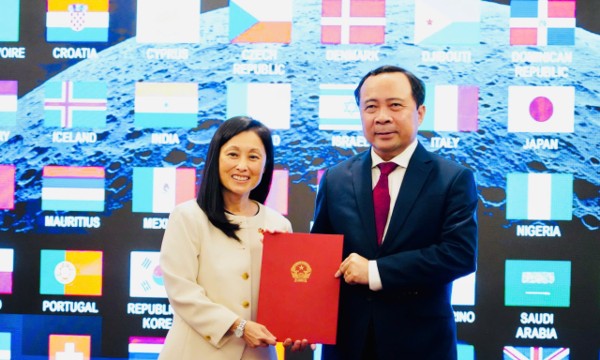
Việt Nam tham gia Hiệp định Artemis về khám phá không gian
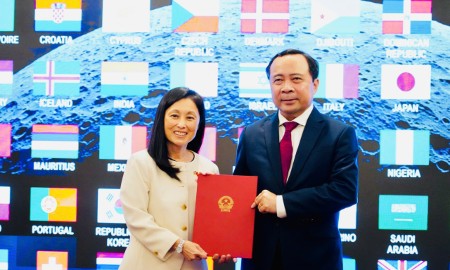
Hiệp định Artemis thiết lập các nguyên tắc chung nhằm định hướng hợp tác quốc tế trong hoạt động khám phá và sử dụng Mặt Trăng, Sao Hỏa cùng các thiên thể khác vì mục đích hòa bình...
Chỉ 56% tổ chức có thể cấp đủ ngân sách để đầu tư hạ tầng AI
Có 89% lãnh đạo công nghệ thông tin đánh giá trí tuệ nhân tạo dựa trên tác nhân (agentic AI) sẽ giữ vai trò trọng yếu trong 12 đến 24 tháng tới, nhưng chỉ 56% tổ chức được cấp đủ ngân sách để đầu tư vào hạ tầng cần thiết…
Phát hiện chiến dịch tấn công APT mới, sử dụng AI và mã hóa hậu lượng tử
Đội Nghiên cứu và Phân tích Toàn cầu (GReAT) của hãng bảo mật Kaspersky mới đây đã công bố kết quả điều tra về Operation FlashHole, một chiến dịch gián điệp do nhóm tấn công Lazarus APT thực hiện…





Theo nhận định của các chuyên gia, so với môi trường đầu tư cách đây vài năm thì thời điểm hiện tại nhà đầu tư cần chuyển hướng nhìn vào khả năng thanh khoản, khả năng đáp ứng nhu cầu thực... để dự án trở thành hàng hóa có khả năng thanh khoản. Nếu không sẽ dễ rơi vào tình cảnh tồn kho như số liệu Bộ Xây dựng vừa công bố mới đây.









 Sửa luật cần xác lập rõ quyền đối với phần đất gắn với công trình
Đại biểu Quốc hội cho rằng, nếu không quy định rõ, việc mở rộng quyền sở hữu công trình có thể dẫn đến cách hiểu rằng người mua đồng thời được nhận quyền sử dụng đất tương ứng với phần diện tích sàn, trong khi Nghị quyết số 21-NQ/TW của Trung ương đã đặt ra giới hạn rất rõ về vấn đề này.





Kỳ họp thứ 2, Quốc hội khoá XVI
Kỳ họp thứ 2, Quốc hội khoá XVI dự kiến kéo dài 28 ngày bắt đầu từ 17/10/2026. Kỳ họp với khối lượng công việc lớn, dự kiến xem xét, thông qua 43 luật, nghị quyết quy phạm pháp luật và quyết định...

Việt Nam: Khát vọng quốc gia biển mạnh
Yêu cầu cốt lõi mà Nghị quyết 20 đặt ra là phải biến nước ta từ một quốc gia có biển thành một quốc gia biển mạnh, với kinh tế biển phát triển hiện đại, có năng lực cạnh tranh cao, đồng thời giữ vững...

Kỷ niệm 35 năm thành lập Tạp chí Kinh tế Việt Nam (1991 - 2026)
Nhìn lại di sản và thành tựu của Thời báo Kinh tế Việt Nam - Tạp chí Kinh tế Việt Nam trong 35 năm qua, giá trị lớn nhất không chỉ đo bằng lượng thông tin phục vụ bạn đọc hàng ngày, hàng giờ, cũng...

VnEconomy Interactive
Interactive là một sản phẩm báo chí mới của VnEconomy vừa được ra mắt bạn đọc từ đầu tháng 3/2023 đã gây ấn tượng mạnh với độc giả bởi sự mới lạ, độc đáo. Đây cũng là sản phẩm độc quyền chỉ có trên...