Cả mục tiêu và công cụ được sử dụng trong APT đều có mối liên hệ với các nhóm nói tiếng Trung được biết đến, do đó có thể kẻ tấn công cũng nói tiếng Trung.


 Số 96-98 Hoàng Quốc Việt, Cầu Giấy, Hà Nội
 02437552050


Hãng bảo mật Kaspersky vừa phát ra thông tin cho biết đã phát hiện TunnelSnake, chiến dịch tấn công mạng có tổ chức và chủ đích (APT) hoạt động từ 2019 và vẫn đang nhắm vào các tổ chức ngoại giao khu vực châu Á và châu Phi. Những kẻ tấn công đã triển khai một rootkit chưa từng biết trước đây có tên là Moriya.
Theo Kaspersky, phần mềm độc hại này (Moriya) có ảnh hưởng rất lớn đối với hệ điều hành, cho phép các tác nhân đe dọa chặn lưu lượng mạng và che giấu các lệnh độc hại được cấp cho các máy chủ bị lây nhiễm. Điều này dẫn đến việc những kẻ tấn công bí mật kiểm soát mạng lưới của các tổ chức mục tiêu trong nhiều tháng.
Rootkit là những chương trình độc hại hoặc tập hợp các công cụ phần mềm giúp kẻ tấn công truy cập không giới hạn vào máy tính bị lây nhiễm. Rootkit nổi tiếng về khả năng “tàng hình” và xâm nhập khi có thể trà trộn vào hệ điều hành.
Cả mục tiêu và công cụ được sử dụng trong APT đều có mối liên hệ với các nhóm nói tiếng Trung được biết đến, do đó có thể kẻ tấn công cũng nói tiếng Trung.
Kaspersky cho biết, cuộc điều tra về chiến dịch bắt đầu khi hãng bảo mật này nhận được hàng loạt báo động từ các giải pháp về một rootkit đặc biệt trong mạng lưới mục tiêu. Rootkit này được gọi là Moriya, có khả năng lẩn tránh nhờ 2 đặc điểm chặn và kiểm tra các gói mạng đang chuyển tiếp từ không gian địa chỉ của nhân Windows - vùng bộ nhớ nơi chứa nhân của hệ điều hành và nơi thường chỉ chạy mã đặc quyền và đáng tin cậy.
Điều này cho phép phần mềm độc hại thả các gói độc hại trước khi chúng được xử lý bởi việc chồng giao thức của hệ điều hành. Qua đó giúp kẻ tấn công tránh bị giải pháp bảo mật phát hiện.
Ngoài ra, rootkit đã không liên hệ với bất kỳ máy chủ nào để yêu cầu lệnh, như trường hợp của hầu hết các backdoor thông thường, mà là nhận các lệnh từ các gói được đánh dấu đặc biệt, kết hợp với phần lớn lưu lượng mạng mà phần mềm độc hại kiểm tra. Theo đó cho phép rootkit tránh phải duy trì cơ sở hạ tầng Command & Control (chỉ huy và điều khiển), do đó cản trở việc phân tích và làm cho hoạt động khó bị theo dõi hơn.
Moriya chủ yếu được triển khai thông qua sự xâm nhập vào các máy chủ web dễ bị tấn công trong tổ chức mục tiêu. Trong một trường hợp, những kẻ tấn công đã lây nhiễm máy chủ bằng webshell China Chopper, một loại mã độc cho phép điều khiển từ xa máy chủ bị nhiễm. Rootkit Moriya đã được triển khai sau khi có được quyền truy cập từ webshell này.
Nhóm nghiên cứu của hãng bảo mật này cũng cho biết, một bộ công cụ khác nhau được thiết kế riêng hoặc từng được các nhóm tin tặc nói tiếng Trung trước đây sử dụng, đã được triển khai cùng với rootkit, cho phép những kẻ tấn công quét các máy chủ trong mạng nội bộ, tìm mục tiêu mới và thực hiện hành động lây lan nhằm âm thầm tách tệp.
Giampaolo Dedola, nhà nghiên cứu bảo mật cấp cao thuộc nhóm Phân tích và Nghiên cứu Toàn cầu (GReAT) tại Kaspersky cho rằng, mặc dù không thể quy trách nhiệm chiến dịch cho một tác nhân cụ thể nào, nhưng cả mục tiêu và công cụ được sử dụng trong APT đều có mối liên hệ với các nhóm nói tiếng Trung được biết đến, do đó có thể kẻ tấn công cũng nói tiếng Trung.
“Chúng tôi cũng tìm thấy một phiên bản cũ hơn của Moriya được sử dụng trong một cuộc tấn công độc lập vào năm 2018. Thông tin mục tiêu và bộ công cụ được sử dụng cho thấy mục đích của kẻ tấn công trong chiến dịch này là gián điệp, mặc dù chỉ có thể chứng thực một phần điều này khi không có bất kỳ dữ liệu thực tế nào đã bị chuyển đổi hay đánh cắp”, ông Giampaolo Dedola nhấn mạnh
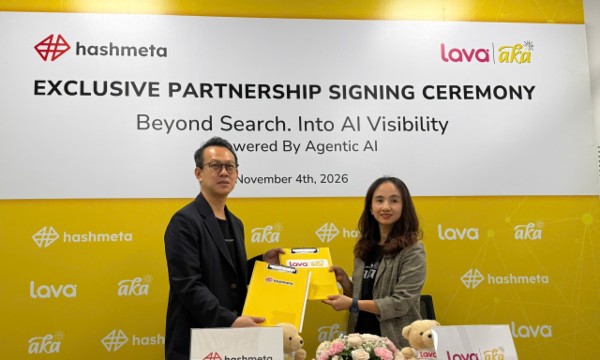
Hơn 2,1 triệu lượt thương hiệu được AI trích dẫn trong các câu trả lời tìm kiếm, các thương hiệu Việt chiếm 51,1%. Điều này cho thấy sự hiện diện ngày càng mạnh mẽ của thương hiệu Việt trong hệ sinh thái tìm kiếm Agentic AI (AI tác nhân)…
Sau các cuộc tấn công nhằm vào hệ thống làm lạnh tại nhiều siêu thị châu Âu, tin tặc tiếp tục nhắm vào ba kho lạnh lưu trữ huyết tương và mẫu máu tại Pháp. Vụ việc cho thấy các cuộc tấn công mạng đang mở rộng sang những hệ thống vận hành hạ tầng thiết yếu, trực tiếp đe dọa hoạt động bảo quản và cung ứng các sản phẩm quan trọng…
Chiều 4/11, nhiều hệ thống bán lẻ di động tại Việt Nam đã đồng loạt gỡ bỏ các sản phẩm smartphone từ nhiều thương hiệu Trung Quốc khỏi kệ trưng bày…
Trong vòng 24 giờ kể từ khi phát hiện sự cố công nghệ thông tin làm ảnh hưởng đến việc thực hiện giao dịch cho khách hàng, tổ chức cung cấp dịch vụ phải báo cáo Ủy ban Chứng khoán Nhà nước, mô tả sự cố và phương án khắc phục…
Nguồn lực đầu tư còn phân tán, nhiều nhiệm vụ nghiên cứu quy mô nhỏ, trùng lặp, kết quả chưa được chuyển hóa hiệu quả thành công nghệ và sản phẩm, đã đặt ra yêu cầu tái cấu trúc các chương trình khoa học, công nghệ và đổi mới sáng tạo quốc gia...
Báo cáo tình hình kinh tế - xã hội 10 tháng đầu năm 2026 ghi nhận nhiều con số kỷ lục. Tổng kim ngạch xuất nhập khẩu lần đầu tiên vượt mốc 1.000 tỷ USD, vốn FDI đăng ký đạt mức cao nhất kể từ năm 2009 đến nay (54,85 tỷ USD), vốn FDI thực hiện cũng đạt mức cao nhất trong 5 năm qua (24,08 tỷ USD). Cùng với sự phục hồi mạnh mẽ của sản xuất công nghiệp, bán lẻ và du lịch, nền kinh tế Việt Nam đang chứng tỏ đà tăng trưởng vững chắc…

 Bộ Công an thông tin về vụ án lừa đảo xuyên quốc gia
Thiếu tướng Nguyễn Quốc Toản, Chánh Văn phòng, Người phát ngôn Bộ Công an xác nhận vừa triệt xóa vụ án lừa đảo liên quan đến 113 người nước ngoài đến từ nhiều quốc gia, khu vực như Trung Quốc, Ấn Độ, Campuchia, Malaysia…



Kỳ họp thứ 2, Quốc hội khoá XVI dự kiến kéo dài 28 ngày bắt đầu từ 17/10/2026. Kỳ họp với khối lượng công việc lớn, dự kiến xem xét, thông qua 43 luật, nghị quyết quy phạm pháp luật và quyết định...

Yêu cầu cốt lõi mà Nghị quyết 20 đặt ra là phải biến nước ta từ một quốc gia có biển thành một quốc gia biển mạnh, với kinh tế biển phát triển hiện đại, có năng lực cạnh tranh cao, đồng thời giữ vững...

Nhìn lại di sản và thành tựu của Thời báo Kinh tế Việt Nam - Tạp chí Kinh tế Việt Nam trong 35 năm qua, giá trị lớn nhất không chỉ đo bằng lượng thông tin phục vụ bạn đọc hàng ngày, hàng giờ, cũng...

Interactive là một sản phẩm báo chí mới của VnEconomy vừa được ra mắt bạn đọc từ đầu tháng 3/2023 đã gây ấn tượng mạnh với độc giả bởi sự mới lạ, độc đáo. Đây cũng là sản phẩm độc quyền chỉ có trên...