




-
 Số 96-98 Hoàng Quốc Việt, Cầu Giấy, Hà Nội
-
 02437552050


Cảnh báo 8 lỗ hổng nghiêm trọng trong sản phẩm phần mềm Microsoft


4 lỗ hổng CVE-2024-30040 trong Windows MSHTML Platform cho phép đối tượng tấn công vượt qua cơ chế bảo vệ; 3 lỗ hổng CVE-2024-30051, CVE-2024-30032 và CVE2024-30035 trong Windows DWM Core Library cho phép đối tượng tấn công leo thang đặc quyền…
Cục An toàn thông tin (Bộ Thông tin và Truyền thông) vừa cảnh báo, 8 lỗ hổng bảo mật ảnh hưởng mức cao và nghiêm trọng trong sản phẩm Microsoft. Cụ thể, trong danh sách bản vá tháng 5/2024 với 59 lỗ hổng bảo mật trong các phần mềm của Microsoft, Cục An toàn thông tin khuyến nghị các cơ quan, tổ chức, doanh nghiệp đặc biệt chú ý 8 lỗ hổng.
Trong đó, có 4 lỗ hổng hiện đang bị khai thác trong thực tế, gồm có: CVE-2024-30040 trong Windows MSHTML Platform, cho phép đối tượng tấn công vượt qua cơ chế bảo vệ; 3 lỗ hổng CVE-2024-30051, CVE-2024-30032 và CVE2024-30035 trong Windows DWM Core Library cho phép đối tượng tấn công thực hiện tấn công leo thang đặc quyền.
Hai lỗ hổng bảo mật CVE-2024-30044 trong Microsoft SharePoint Server và CVE-2024-30042 trong Microsoft Excel đều cho phép các đối tượng tấn công có thể thực thi mã từ xa.
Lỗ hổng CVE-2024-30033 trong Windows Search Service cho phép đối tượng tấn công thực hiện tấn công leo thang đặc quyền; lỗ hổng CVE-2024-30043 trong Microsoft SharePoint Server cho phép đối tượng tấn công thực hiện tấn công XXE. Lỗ hổng này được xem là một hình thức tấn công chèn các đoạn mã độc vào máy chủ.
Nhằm đảm bảo an toàn thông tin cho hệ thống thông tin của các đơn vị, góp phần bảo đảm an toàn không gian mạng Việt Nam, Cục An toàn thông tin khuyến nghị cơ quan, tổ chức và doanh nghiệp trên cả nước tiến hành rà soát, xác định máy tính sử dụng hệ điều hành Windows có khả năng bị ảnh hưởng bởi các lỗ hổng bảo mật nguy hiểm kể trên. Các đơn vị cần cập nhật bản vá kịp thời để tránh nguy cơ hệ thống thông tin của đơn vị mình bị tấn công mạng.
Đồng thời, tăng cường giám sát và sẵn sàng phương án xử lý khi phát hiện có dấu hiệu bị khai thác, tấn công mạng; Thường xuyên theo dõi kênh cảnh báo của các cơ quan chức năng và các tổ chức lớn về an toàn thông tin để phát hiện kịp thời các nguy cơ tấn công mạng.
Theo thống kê của Trung tâm Giám sát an toàn không gian mạng quốc gia (NCSC), trong 3 tuần đầu tháng 5/2024, các tổ chức quốc tế đã công bố và cập nhật hơn 2.400 lỗ hổng bảo mật, trong đó có gần 300 lỗ hổng ảnh hưởng mức cao. Đặc biệt, có tới gần 800 lỗ hổng cho phép chèn và thực thi mã lệnh.

Việt Nam từ “tầm ngắm” thành “điểm đến” của các ông lớn trung tâm dữ liệu
Việt Nam đặt mục tiêu thu hút các dự án FDI quy mô lớn, chất lượng cao về trung tâm dữ liệu, trung tâm tính toán hiệu năng cao, và Việt Nam cũng đang trong “tầm ngắm” của nhiều nhà vận hành quốc tế...
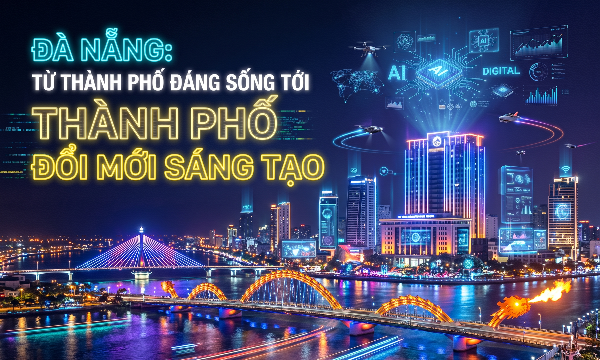
Đà Nẵng: Từ thành phố đáng sống tới thành phố đổi mới sáng tạo
Chỉ số Hệ sinh thái khởi nghiệp toàn cầu (Global Startup Ecosystem Index - GSEI) do StartupBlink, tổ chức nghiên cứu và lập bản đồ hệ sinh thái khởi nghiệp toàn cầu, công bố hằng năm, Đà Nẵng đứng thứ 896 thế giới năm 2024 và lên vị trí 766 năm 2025. Đến năm 2026, Đà Nẵng xếp thứ 554, tăng 212 bậc so với năm trước và đứng thứ 3 Việt Nam, sau TP.HCM và Hà Nội...
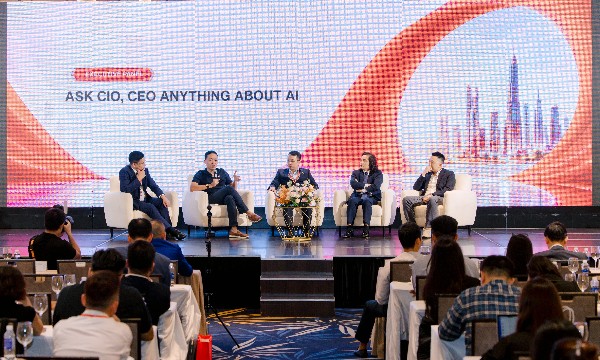
Lãnh đạo VNG: Chi phí token cho AI chưa đáng bao nhiêu so với tổng đầu tư công nghệ
Ông Lê Hồng Minh, Chủ tịch VNG, cho biết chi phí token cho AI hiện tại vẫn trong tầm kiểm soát so với tổng đầu tư công nghệ, nhấn mạnh vai trò của nhân viên trong ứng dụng AI.…
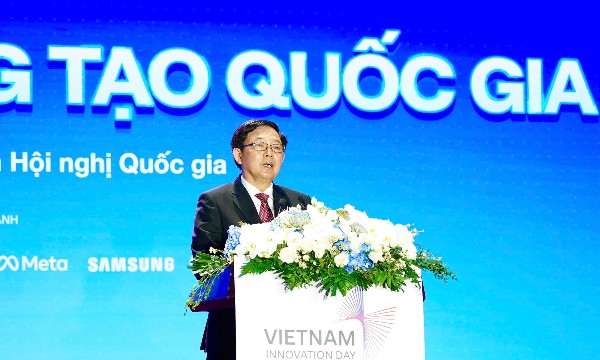
Chuyển từ “có hoạt động đổi mới sáng tạo” sang “có kết quả đổi mới sáng tạo”
Doanh nghiệp phải được đặt ở vị trí trung tâm của quá trình chuyển đổi. Do đó, chính sách đổi mới sáng tạo phải ngày càng hướng mạnh vào việc nâng cao năng lực đổi mới của doanh nghiệp...
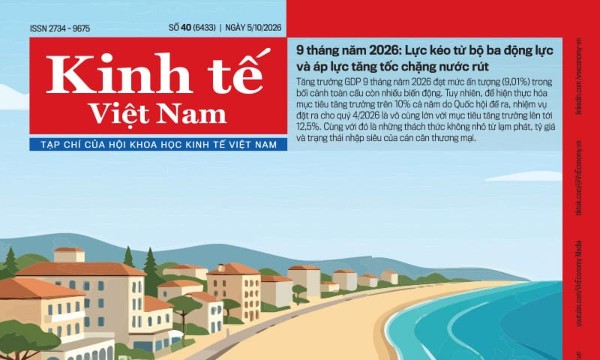
Đón đọc Tạp chí Kinh tế Việt Nam số 40-2026
Mời quý độc giả đón đọc Tạp chí Kinh tế Việt Nam số 40-2026 phát hành ngày 05/10/2025 với nhiều chuyên mục hấp dẫn...

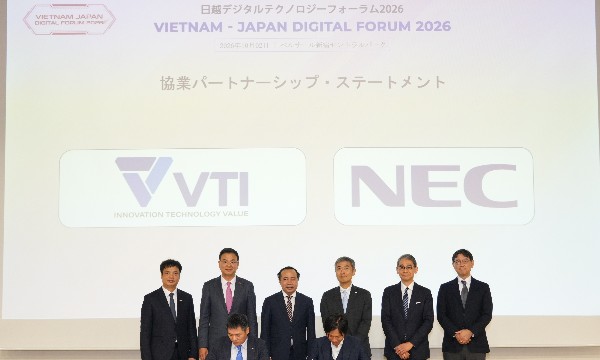
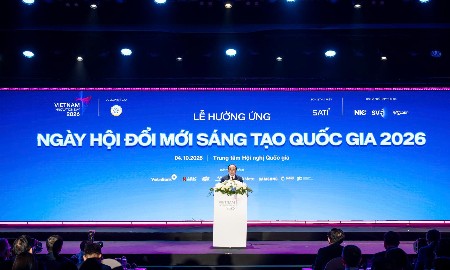


Ngày 3/10/2026, tại Hà Nội, Diễn đàn Kinh tế mới thường niên 2026 (Vietnam New Economy Forum – VNEF 2026) được tổ chức với chủ đề “Chính sách đột phá & Sức bật của địa phương, doanh nghiệp”. Sự kiện được phát sóng trực tiếp trên nền tảng VnEconomy.vn và FanPage VnEconomy...






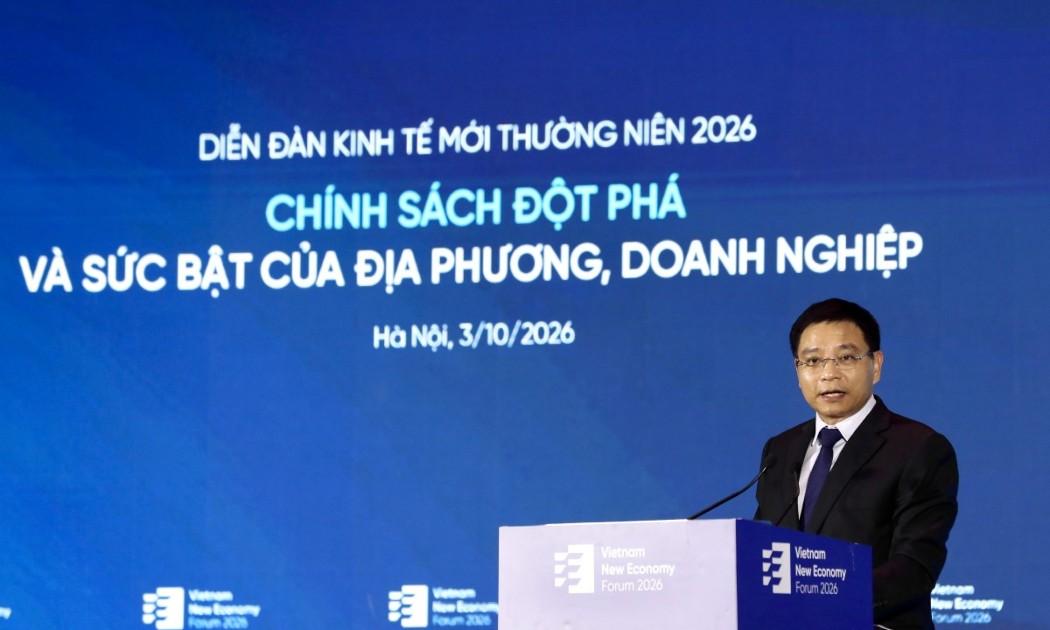
 Phó Thủ tướng Nguyễn Văn Thắng: Chính phủ tiếp tục tạo điều kiện để doanh nghiệp yên tâm đầu tư, mở rộng sản xuất kinh doanh
Phát biểu tại Diễn đàn Kinh tế mới thường niên 2026, Phó Thủ tướng Chính phủ Nguyễn Văn Thắng đề nghị tập trung trao đổi, hiến kế vào 3 nhóm vấn đề chính.




81 năm Quốc khánh 2/9 (1945-2026)
Ngày 2/9/1945 đã mở ra bước ngoặt vĩ đại trong lịch sử dân tộc Việt Nam. Sự ra đời của nước Việt Nam Dân chủ Cộng hòa không chỉ khẳng định quyền độc lập, tự do và tự quyết về chính trị, mà còn trao...

Giá vàng trong nước và thế giới
VnEconomy cập nhật giá vàng trong nước & thế giới hôm nay: SJC, 9999, giá vàng USD/oz, biến động giá vàng tăng, giảm - phân tích, dự báo & dữ liệu lịch sử.

Kỷ niệm 35 năm thành lập Tạp chí Kinh tế Việt Nam (1991 - 2026)
Nhìn lại di sản và thành tựu của Thời báo Kinh tế Việt Nam - Tạp chí Kinh tế Việt Nam trong 35 năm qua, giá trị lớn nhất không chỉ đo bằng lượng thông tin phục vụ bạn đọc hàng ngày, hàng giờ, cũng...

VnEconomy Interactive
Interactive là một sản phẩm báo chí mới của VnEconomy vừa được ra mắt bạn đọc từ đầu tháng 3/2023 đã gây ấn tượng mạnh với độc giả bởi sự mới lạ, độc đáo. Đây cũng là sản phẩm độc quyền chỉ có trên...

