




-
 Số 96-98 Hoàng Quốc Việt, Cầu Giấy, Hà Nội
-
 02437552050


VCS-aJiant: Tấm lá chắn giúp doanh nghiệp Việt phản ứng nhanh trước tấn công mạng


Giải pháp Giám sát bất thường trên máy trạm (VCS-aJiant) là một sản phẩm EDR toàn diện tại Việt Nam, được Công ty An ninh mạng Viettel (Viettel Cyber Security - VCS) nghiên cứu và phát triển dựa trên các công nghệ mới nhất trên thế giới, phù hợp với mọi mô hình tổ chức và doanh nghiệp...
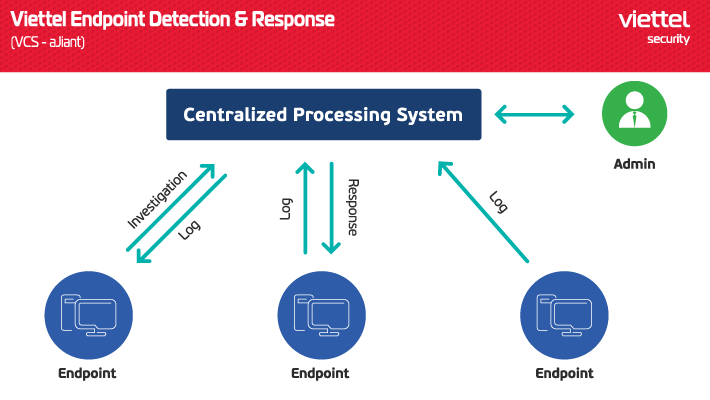
Trong bối cảnh các hình thức tấn công ngày càng tinh vi hơn, các tổ chức, doanh nghiệp cần trang bị cho mình các giải pháp có khả năng phát hiện và phản ứng hiệu quả hơn. Liên tục theo dõi, rà soát các mối đe dọa để cung cấp tầm nhìn hướng xử lý là một yêu cầu vô cùng quan trọng phục vụ cho việc phát hiện và phản ứng sự cố.
Một trong những giải pháp nổi bật hỗ trợ doanh nghiệp giải quyết bài toán này là giải pháp EDR (Endpoint Detection and Response) - Phát hiện và phản ứng sự cố tại máy trạm.
Bám sát theo các yêu cầu và hướng dẫn về giải pháp EDR hoàn chỉnh, Giải pháp Giám sát bất thường trên máy trạm (VCS-aJiant) là một sản phẩm EDR toàn diện tại Việt Nam, được Công ty An ninh mạng Viettel (Viettel Cyber Security - VCS) nghiên cứu và phát triển dựa trên các công nghệ mới nhất trên thế giới, phù hợp với mọi mô hình tổ chức và doanh nghiệp.
VCS-aJiant có khả năng theo dõi và phát hiện ra các mối đe dọa tiên tiến, điều tra chi tiết, và phản ứng nhanh chóng. Kể từ khi ra mắt, VCS-aJiant đã được nhiều tổ chức, doanh nghiệp và tập đoàn lớn ứng dụng mạnh mẽ trong công tác giám sát sâu hệ thống để phát hiện sớm các hành vi đáng ngờ.
BẢO VỆ TOÀN DIỆN TÀI SẢN SỐ CHO NGÀNH NGÂN HÀNG
Ngân hàng Y là một trong những ngân hàng lớn tại Việt Nam, có nhiều hệ thống trọng yếu cần được bảo vệ nghiêm ngặt trước các cuộc tấn công mạng. Trong khoảng giữa năm 2021, nghi ngờ bị tấn công APT do có nhiều cảnh báo bất thường, ngân hàng Y đã quyết định mở cuộc điều tra rà soát về mã độc và nguy cơ diện rộng trong toàn hệ thống. Tuy nhiên, với số lượng máy trạm, máy chủ lên tới hàng chục ngàn, việc điều tra rà soát thủ công bằng tay từng máy tính là bất khả thi.
Đứng trước tình huống này, hệ thống cần có một cơ chế điều tra, rà soát với số lượng lớn nhằm tối ưu bài toán về mặt thời gian.
Để đối mặt với những thách thức gặp phải, ngân hàng Y đã lựa chọn triển khai giải pháp VCS-aJiant với các tính năng chuyên phục vụ săn tìm và rà soát mã độc, được tối ưu một cách toàn diện trên hàng loạt máy tính với số lượng lớn.
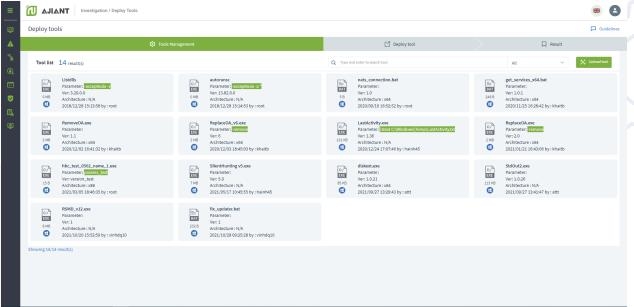
Chỉ sau 3 ngày làm việc, VCS-aJiant đã giúp ngân hàng Y đã hoàn thành việc điều tra, rà soát mã độc cho 50.452 nghìn máy, phát hiện 132 máy tính (gồm máy PC và các Server dịch vụ quan trọng) nhiễm các loại mã độc APT đang ẩn náu trong hệ thống từ khoảng 2 năm trước đó. Đội ngũ SOC của ngân hàng Y cũng đã kết hợp sử dụng các tính năng xử lý sự cố của VCS-aJiant để gỡ bỏ triệt để và nhanh chóng mã độc cho 132 máy tính có vấn đề trên.
NGĂN CHẶN VÀ XỬ LÝ TẤN CÔNG CÓ CHỦ ĐÍCH VÀO HỆ THỐNG TRỌNG YẾU
Tập đoàn X là một Tập đoàn Công nghệ lớn tại Việt Nam. Việc đảm bảo an toàn thông tin cho hạ tầng rộng lớn và phân tán luôn là một trong những ưu tiên hàng đầu của Tập đoàn X. Với nhiệm vụ quan trọng này, VCS-aJiant đã giúp Tập đoàn X giám sát, phát hiện, ngăn chặn và xử lý nhiều cuộc tấn công nâng cao APT vào các hệ thống trọng yếu.
VCS-aJiant đã phát hiện nhiều kỹ thuật tấn công nâng cao vào tập đoàn X như tấn công có chủ đích (Persistence), tấn công leo thang đặc quyền (Privilege Escalation), trích xuất dữ liệu,… từ đó đưa ra các cảnh báo cho đội ngũ vận hành SOC.
Ví dụ, hacker đã nghiên cứu và sử dụng kỹ thuật email phishing để xâm nhập vào bên trong hệ thống nội bộ, sau đó sử dụng kỹ thuật ghi Windows Registry run keys để duy trì xâm nhập, sử dụng công cụ Mimikatz để ăn cắp mật khẩu và leo thang đặc quyền, trích xuất dữ liệu quan trọng của tập đoàn X.
Trong quá trình giám sát toàn bộ hệ thống, VCS-aJiant đã phát hiện ra các cuộc tấn công này, ngay lập tức đưa ra các cảnh báo cho đội ngũ vận hành SOC. Sau khi nhận được cảnh báo tấn công, đội ngũ SOC sử dụng các bộ công cụ, tính năng của VCS-aJiant để điều tra chuyên sâu và xử lý sự cố.
Bằng việc sử dụng VCS-aJiant từ 2018 đến nay, Tập đoàn X đã phát hiện và ngăn chặn sớm được nhiều cuộc tấn công vào các hệ thống nằm phân tán trên nhiều quốc gia lãnh thổ, không ghi nhận các thiệt hại lớn về tấn công mạng.
Với khả năng giám sát sâu, liên tục và toàn diện hệ thống, VCS-aJiant có thể phát hiện sớm nguy cơ ngay cả khi mới chỉ có các dấu hiệu mờ của hoạt động tấn công, giúp các chuyên viên giám sát phản ứng sự cố được cảnh báo sớm về các hành vi đáng ngờ trước khi việc xâm phạm hệ thống được diễn ra.
Đọc bài theo từ khoá

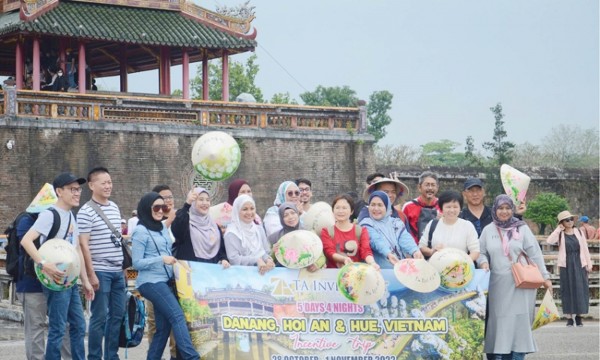
Thị trường Halal "gõ cửa", Huế chuẩn bị gì?
Với lợi thế về di sản, văn hóa, ẩm thực và hệ thống dịch vụ du lịch ngày càng hoàn thiện, Huế đang từng bước nghiên cứu thị trường Halal, hướng tới đa dạng hóa nguồn khách quốc tế và mở rộng không gian hợp tác với các thị trường Hồi giáo giàu tiềm năng...
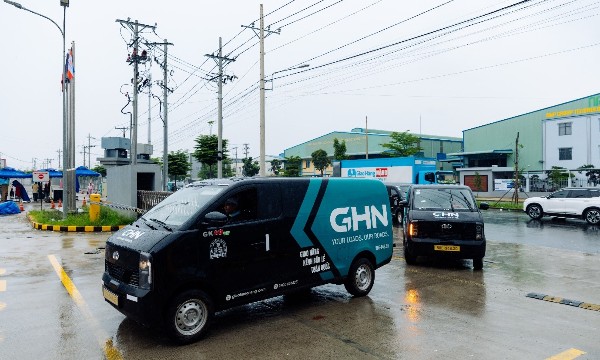
Giao Hàng Nặng đưa 25 xe tải điện vào vận hành, tự xây hạ tầng cho hành trình điện khí hóa đội xe
Giao Hàng Nặng vừa đưa 25 xe tải điện vào khai thác tại Hà Nội và TP. HCM, mở đầu kế hoạch điện khí hóa hơn 800 phương tiện vào năm 2029. Để vận hành đội xe, doanh nghiệp phải đồng thời giải bài toán phương tiện, hạ tầng sạc và quản trị năng lượng.
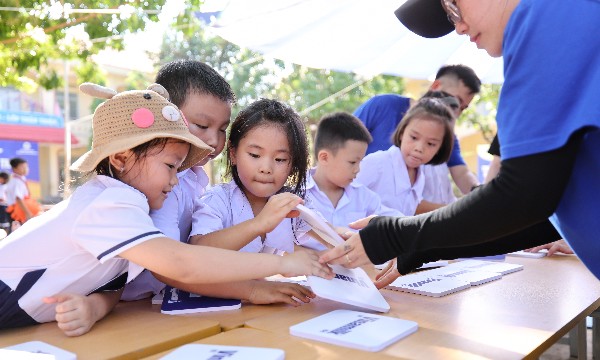
Gần 300.000 sản phẩm dinh dưỡng Vinamilk cùng trẻ em cả nước đón Trung thu
Từ vùng cao đến biên giới, hải đảo, gần 40.000 trẻ em khắp cả nước đã được tham gia các hoạt động vui hội trăng rằm, trải nghiệm những sân chơi bổ ích và đón nhận các phần quà dinh dưỡng từ Vinamilk.
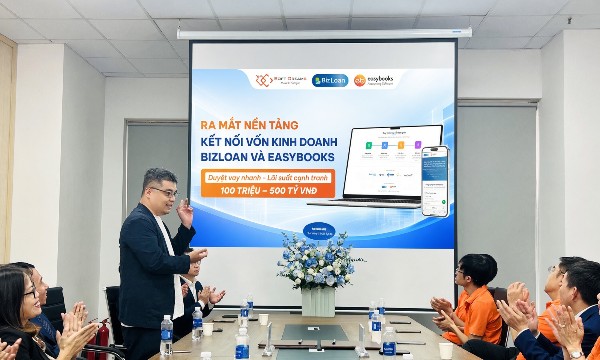
Softdreams tích hợp tiện ích kết nối vốn BizLoan trên EasyBooks và toàn hệ sinh thái
Ngày 22/9/2026 - Công ty cổ phần BizBank (đơn vị đầu tư phát triển nền tảng kết nối vốn kinh doanh BizLoan) và Công ty cổ phần Đầu tư Công nghệ và Thương mại Softdreams vừa ký kết công bố hợp tác chiến lược toàn diện.
Xây dựng thương hiệu bằng công nghệ lõi để thoát khỏi bẫy gia công
Thương hiệu không chỉ là danh xưng hoa mỹ mà cốt lõi chính là niềm tin được chuyển hóa thành lợi ích kinh tế thiết thực. Tuy nhiên, nếu không được nâng đỡ bởi năng lực công nghệ nội tại và hoạt động đổi mới sáng tạo liên tục, thương hiệu chỉ là một lớp vỏ rỗng, khiến nền kinh tế dễ rơi vào bẫy gia công giá trị thấp...





Việt Nam chiếm 3,6% năng lực sản xuất thiết bị và linh kiện điện tử toàn cầu, đứng thứ sáu thế giới. Trung Quốc dẫn đầu với 58,8%, cao hơn tổng tỷ trọng của tất cả nền kinh tế còn lại trong bảng xếp hạng...






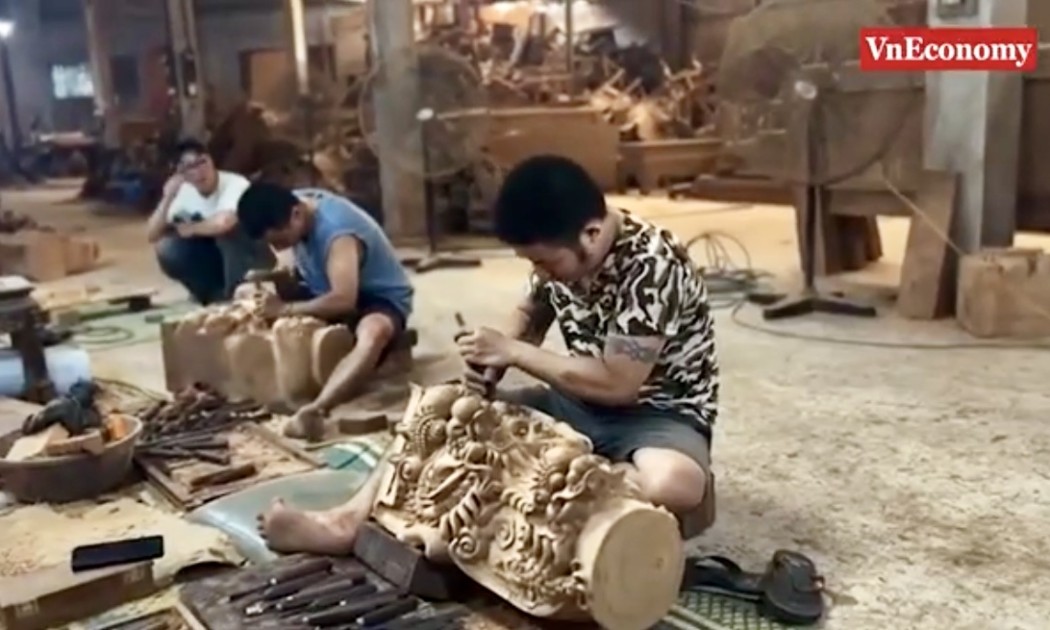
 Đổi thay ở làng gỗ truyền thống
Làng nghề gỗ truyền thống đang ngày càng khẳng định tay nghề trong từng đường đục, nét chạm; tìm hướng đổi mới sản phẩm, ứng dụng công nghệ, mở rộng thị trường và tận dụng phụ phẩm gỗ, từng bước hình thành chuỗi sản xuất và tiêu dùng bền vững.





81 năm Quốc khánh 2/9 (1945-2026)
Ngày 2/9/1945 đã mở ra bước ngoặt vĩ đại trong lịch sử dân tộc Việt Nam. Sự ra đời của nước Việt Nam Dân chủ Cộng hòa không chỉ khẳng định quyền độc lập, tự do và tự quyết về chính trị, mà còn trao...

Giá vàng trong nước và thế giới
VnEconomy cập nhật giá vàng trong nước & thế giới hôm nay: SJC, 9999, giá vàng USD/oz, biến động giá vàng tăng, giảm - phân tích, dự báo & dữ liệu lịch sử.

Kỷ niệm 35 năm thành lập Tạp chí Kinh tế Việt Nam (1991 - 2026)
Nhìn lại di sản và thành tựu của Thời báo Kinh tế Việt Nam - Tạp chí Kinh tế Việt Nam trong 35 năm qua, giá trị lớn nhất không chỉ đo bằng lượng thông tin phục vụ bạn đọc hàng ngày, hàng giờ, cũng...

VnEconomy Interactive
Interactive là một sản phẩm báo chí mới của VnEconomy vừa được ra mắt bạn đọc từ đầu tháng 3/2023 đã gây ấn tượng mạnh với độc giả bởi sự mới lạ, độc đáo. Đây cũng là sản phẩm độc quyền chỉ có trên...