




-
 Số 96-98 Hoàng Quốc Việt, Cầu Giấy, Hà Nội
-
 02437552050


Cảnh báo loạt lỗ hổng bảo mật cao và nghiêm trọng trong sản phẩm Microsoft đang bị hacker khai thác


Trung tâm Giám sát an toàn không gian mạng quốc gia vừa lưu ý 13 lỗ hổng an toàn thông tin có mức ảnh hưởng cao vào nghiêm trọng trong các sản phẩm Microsoft, trong đó có thể cho phép đối tượng tấn công thực thi mã từ xa; thực hiện tấn công giả mạo; tấn công thực hiện leo thang đặc quyền; có thể vượt qua cơ chế bảo vệ...
Microsoft vừa phát hành danh sách bản vá tháng 9/2024 với 79 lỗ hổng an toàn thông tin trong các sản phẩm của mình; trong đó có 7 lỗ hổng mức nghiêm trọng và 71 lỗ hổng mức độ cao. Ngoài ra, Microsoft cũng đã khắc phục được 4 lỗ hổng zero-day đang bị khai thác trong thực tế.
Trung tâm Giám sát an toàn không gian mạng quốc gia, Cục An toàn thông tin đánh giá, các lỗ hổng này có mức độ ảnh hưởng cao và nghiêm trọng, có thể bị đối tượng tấn công khai thác để thực hiện các hành vi trái phép, gây ra nguy cơ mất an toàn thông tin và ảnh hưởng đến các hệ thống thông tin của cơ quan, tổ chức và doanh nghiệp.
Lỗ hổng an toàn thông tin tồn tại trên một số sản phẩm của Microsoft như: Microsoft Office and Components, Windows Hyper-V, Windows DHCP Server, Microsoft Streaming Service, Microsoft Management Console, Windows MSHTML Platform, Microsoft Dynamics 365 (on-premise),…
Thông tin về các lỗ hổng an toàn thông tin trong các sản phẩm của Microsoft tháng 9/2024, Trung tâm Giám sát an toàn không gian mạng quốc gia lưu ý bản phát hành tháng này đặc biệt đáng chú ý vào các lỗ hổng an toàn thông tin có mức ảnh hưởng cao và nghiêm trọng.
Từ thông tin ghi nhận được về các lỗ hổng bảo mật trong sản phẩm của hãng Microsoft, qua phân tích, Trung tâm Giám sát an toàn không gian mạng quốc gia đã điểm ra 13 lỗ hổng bảo mật ảnh hưởng mức cao và nghiêm trọng mà các cơ quan, tổ chức, doanh nghiệp trên toàn quốc cần đặc biệt lưu ý.
Cụ thể, có 8 lỗ hổng bảo mật cho phép đối tượng tấn công thực thi mã từ xa, gồm: CVE-2024-43491 trong Microsoft Windows Update; 4 lỗ hổng CVE-2024-38018, CVE-2024-38227, CVE-2024-38228, CVE-2024-43464 trong Microsoft SharePoint Server; 2 lỗ hổng CVE-2024-21416 và CVE-2024-38045 trong Windows TCP/IP; và CVE-2024-43463 trong Microsoft Office Visio.
CVE-2024-43491, CVE-2024-38018, CVE-2024-38227, CVE-2024-38228, CVE-2024-43464 là những lỗ hổng có mức nghiêm trọng. Trong số đó, CVE-2024-4349 sẽ ảnh hưởng đến Windows 10; còn các lỗ hổng CVE-2024-38018, CVE-2024-38227, CVE-2024-38228, CVE-2024-43464 anh hưởng tới Microsoft SharePoint Server 2019, Microsoft SharePoint Enterprise Server 2016, Microsoft SharePoint Server Subscription Edition.
Đặc biệt, các đơn vị, doanh nghiệp cũng cần đặc biệt chú ý 5 lỗ hổng bảo mật ảnh hưởng mức cao và nghiêm trọng khác trong sản phẩm Microsoft, đó là CVE-2024-43461 trong Windows MSHTML Platform cho phép đối tượng tấn công thực hiện tấn công giả mạo; CVE-2024-38014 trong Windows Installer cho phép đối tượng tấn công thực hiện leo thang đặc quyền; 2 lỗ hổng CVE-2024-38217, CVE-2024-43487 trong Windows Mark of the Web và CVE-2024-38226 trong Microsoft Publisher đều cho phép đối tượng tấn công có thể vượt qua cơ chế bảo vệ.
Với lỗ hổng CVE-2024-43461, các sản phẩm Windows 10, Windows 11, Windows Server 2008, 2012, 2016, 2019, 2022 sẽ bị ảnh hưởng. Còn 2 lỗ hổng CVE-2024-38217, CVE-2024-43487, các sản phẩm Windows 10, Windows 11, Windows Server 2008, 2012, 2016, 2019, 2022 sẽ bị ảnh hưởng.
Đáng chú ý, Trung tâm Giám sát an toàn không gian mạng quốc gia chỉ ra có 5 lỗ hổng hiện đang bị khai thác trong thực tế đó là CVE-2024-43491 trong Microsoft Windows Update; CVE-2024-38014 trong Windows Installer; CVE-2024-43463 trong Microsoft Office Visio; CVE-2024-38226 trong Microsoft Publisher; và 2 lỗ hổng CVE-2024-38217, CVE-2024-43487 trong Windows Mark of the Web.
Để đảm bảo an toàn, Trung tâm Giám sát an toàn không gian mạng quốc gia đề nghị các đơn vị, doanh nghiệp trên toàn quốc nghiên cứu thông tin về các lỗ hổng bảo mật được khuyến nghị, rà soát và xử lý các vấn đề về an toàn thông tin mạng trong hệ thống.
Các chuyên gia cũng khuyến nghị các tổ chức, đơn vị, doanh nghiệp tăng cường giám sát và sẵn sàng phương án xử lý khi phát hiện có dấu hiệu bị khai thác, tấn công mạng.
Bên cạnh đó, cần thường xuyên theo dõi kênh cảnh báo của các cơ quan chức năng và các tổ chức lớn về an toàn thông tin để phát hiện kịp thời các nguy cơ tấn công mạng.
Các đơn vị, doanh nghiệp cần kiểm tra, rà soát, xác định máy tính sử dụng hệ điều hành Windows có khả năng bị ảnh hưởng. Biện pháp tốt nhất để khắc phục là cập nhật bản vá cho các lỗ hổng an toàn thông tin theo hướng dẫn của hãng.


TP. Hồ Chí Minh ban hành Danh mục quản lý 6 nhóm dữ liệu dùng chung
Việc ban hành Danh mục 6 nhóm cơ sở dữ liệu dùng chung không chỉ giúp TP. Hồ Chí Minh minh bạch hóa thông tin mà còn tạo điều kiện thuận lợi cho người dân và doanh nghiệp trong việc tiếp cận, khai thác dữ liệu; hướng tới một mô hình quản lý hiện đại, hiệu quả và minh bạch hơn…
Hơn 20 năm đồng hành, đưa kỹ thuật canh tác hiện đại đến đồng ruộng Vĩnh Châu
Hơn 20 năm gắn bó với nông dân Vĩnh Châu, kỹ sư Thạch Thu Hiền đã xây dựng, chuyển giao nhiều mô hình sản xuất nông nghiệp theo hướng hữu cơ, ứng dụng kỹ thuật hiện đại vào canh tác hành tím và lúa, góp phần nâng cao năng suất, chất lượng nông sản và thu nhập cho đồng bào Khmer....
Nga phát triển tàu cao tốc 400 km/h, ứng dụng AI và công nghệ tiết kiệm năng lượng
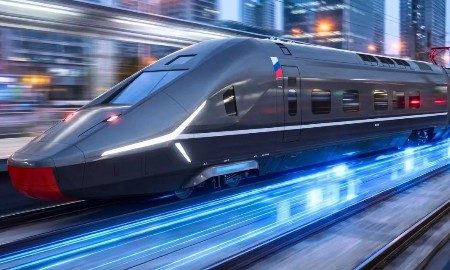
Nga đang phát triển đoàn tàu cao tốc đầu tiên do nước này tự chế tạo, có thể đạt tốc độ 400 km/h và chở tối đa 460 hành khách. Việc ứng dụng AI trong hỗ trợ vận hành, kết hợp các giải pháp giảm khối lượng đoàn tàu, tiếng ồn và tiêu thụ năng lượng, được kỳ vọng nâng cao hiệu quả công nghệ đường sắt…
Gỡ vướng mắc lập dự toán nhiệm vụ khoa học công nghệ xin tài trợ ngân sách Nhà nước
Hàng trăm đại biểu tham gia, hàng chục câu hỏi được gửi tới Quỹ cho thấy sự quan tâm của cộng động khoa học công nghệ đối với các chương trình tài trợ, đặt hàng nhiệm vụ khoa học và công nghệ từ ngân sách Nhà nước...
Tốc độ mạng di động Hà Nội nhanh thứ 5/149 thành phố
Tốc độ Internet băng rộng di động của Việt Nam đã tăng 1 bậc so với kỳ xếp hạng trước, xếp vị trí 9/102 quốc gia, Hà Nội cũng tăng 5 bậc, xếp thứ 5/149 thành phố về tốc độ Internet di động…



Giới chuyên gia đánh giá năm 2026 là thời điểm bản lề đối với thị trường bất động sản nghỉ dưỡng. Việc Nhà nước đang đẩy mạnh cải cách thể chế, chính sách để tháo gỡ rào cản về visa, thị thực, thời hạn… sẽ tạo ra các cơ hội, sức hút tốt cho khách du lịch.








 Lập bản đồ nhu cầu nhà ở thực và thí điểm mô hình dịch vụ mua nhà
Theo số liệu từ Bộ Xây dựng, cả nước có khoảng 6.188 căn nhà do tổ chức, cá nhân nước ngoài sở hữu và đã được cấp Giấy chứng nhận; riêng từ khi Luật Nhà ở 2023 có hiệu lực, ghi nhận 1.519 căn hộ chung cư. Thực tế này đặt ra vấn đề tổ chức thị trường chỗ ở như thế nào để đáp ứng đúng nhu cầu, bảo đảm quyền hợp pháp và nâng cao sức cạnh tranh của đô thị.





81 năm Quốc khánh 2/9 (1945-2026)
Ngày 2/9/1945 đã mở ra bước ngoặt vĩ đại trong lịch sử dân tộc Việt Nam. Sự ra đời của nước Việt Nam Dân chủ Cộng hòa không chỉ khẳng định quyền độc lập, tự do và tự quyết về chính trị, mà còn trao...

Giá vàng trong nước và thế giới
VnEconomy cập nhật giá vàng trong nước & thế giới hôm nay: SJC, 9999, giá vàng USD/oz, biến động giá vàng tăng, giảm - phân tích, dự báo & dữ liệu lịch sử.

Kỷ niệm 35 năm thành lập Tạp chí Kinh tế Việt Nam (1991 - 2026)
Nhìn lại di sản và thành tựu của Thời báo Kinh tế Việt Nam - Tạp chí Kinh tế Việt Nam trong 35 năm qua, giá trị lớn nhất không chỉ đo bằng lượng thông tin phục vụ bạn đọc hàng ngày, hàng giờ, cũng...

VnEconomy Interactive
Interactive là một sản phẩm báo chí mới của VnEconomy vừa được ra mắt bạn đọc từ đầu tháng 3/2023 đã gây ấn tượng mạnh với độc giả bởi sự mới lạ, độc đáo. Đây cũng là sản phẩm độc quyền chỉ có trên...

