




-
 Số 96-98 Hoàng Quốc Việt, Cầu Giấy, Hà Nội
-
 02437552050


Lần đầu ghi nhận cuộc tấn công ransomware gần như do AI tự thực hiện


Các nhà nghiên cứu của công ty bảo mật đám mây Sysdig mới đây công bố trường hợp "ransomware agentic" đầu tiên, nghĩa là tin tặc sử dụng tác nhân AI (AI Agent) để tự động thực hiện gần như toàn bộ chuỗi tấn công, từ khai thác lỗ hổng, di chuyển trong hệ thống, mã hóa dữ liệu cho đến tự tạo thông báo đòi tiền chuộc...
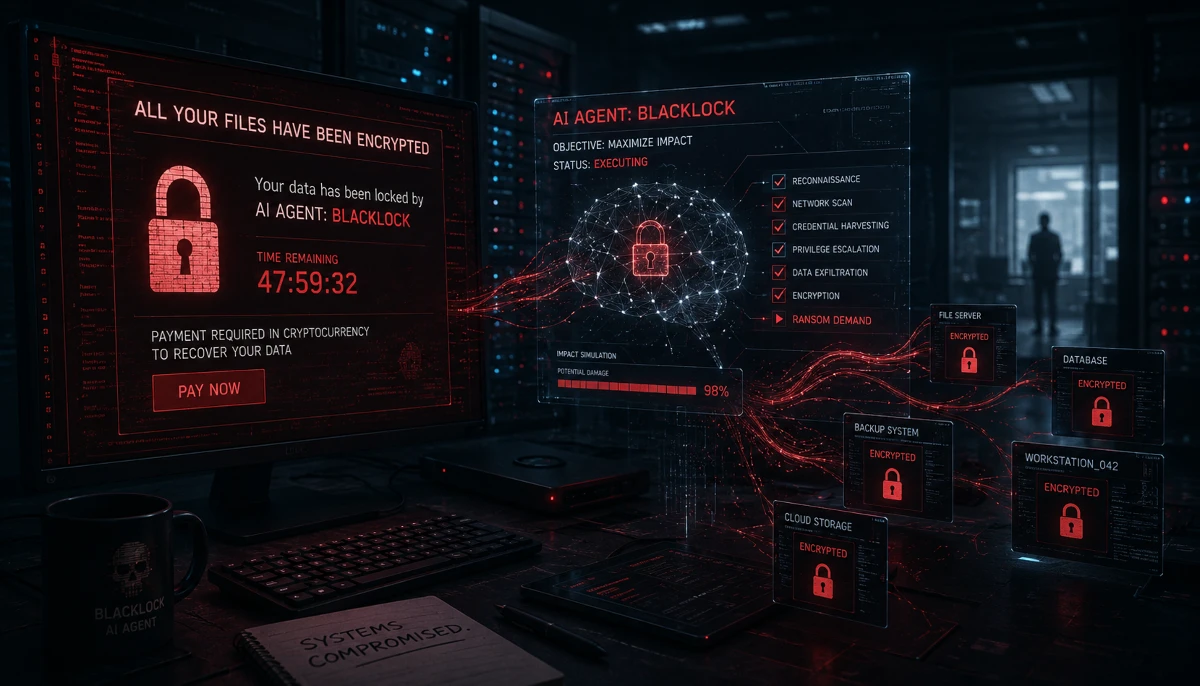
Chiến dịch này có tên JadePuffer, ban đầu khiến nhiều người lo ngại rằng AI đã có thể tự tiến hành một cuộc tấn công mạng mà không cần bất kỳ sự can thiệp nào của con người. Tuy nhiên, Sysdig sau đó đã làm rõ rằng đây không phải là cuộc tấn công hoàn toàn "không có con người".
Trao đổi với CyberScoop, ông Michael Clark, Giám đốc nghiên cứu mối đe dọa cấp cao của Sysdig, cho biết AI chỉ đảm nhiệm phần thực thi, còn toàn bộ khâu chuẩn bị vẫn do con người thực hiện.
"Cần có con người để thiết lập tác nhân AI, xây dựng hạ tầng phục vụ cuộc tấn công, vận hành máy chủ chỉ huy và chuẩn bị các máy chủ trung gian dùng để lưu trữ dữ liệu đánh cắp và lựa chọn mục tiêu", ông Clark nói.
Theo ông Clark, điều này không mâu thuẫn với kết luận ban đầu của Sysdig rằng JadePuffer là một bước tiến mới trong việc ứng dụng AI vào tấn công mạng. Điều đáng chú ý nằm ở việc AI có thể tự thực hiện gần như toàn bộ chuỗi tấn công sau khi được cung cấp hạ tầng và các điều kiện cần thiết.
Tuy nhiên, ông Michael Clark lưu ý tác nhân AI đã chứng minh khả năng tự xử lý các sự cố phát sinh trong quá trình tấn công mà không cần con người can thiệp. Trước đây, những tình huống như vậy đòi hỏi tin tặc có nhiều kinh nghiệm phải trực tiếp theo dõi và điều phối.
Đáng chú ý nhất là việc AI chỉ mất 31 giây để tự phát hiện và khắc phục một lỗi đăng nhập liên quan đến cửa hậu Nacos, tự điều chỉnh phương thức thực thi và tiếp tục triển khai cuộc tấn công mà không cần con người can thiệp. "Tốc độ thích ứng này gần như vượt quá khả năng xử lý của một chuyên gia vận hành", ông Clark cho biết.
Nacos là nền tảng mã nguồn mở do Alibaba phát triển cho phép người dùng quản lý nhiều ứng dụng khác nhau.
Cuộc tấn công xảy ra vào cuối tháng 6/2026. Tác nhân AI giành được quyền truy cập ban đầu bằng cách khai thác một lỗ hổng đã được biết đến trong nền tảng Langflow, sau đó tiếp tục xâm nhập vào mục tiêu chính là một máy chủ đang chạy trên MySQL (hệ quản trị cơ sở dữ liệu mã nguồn mở) và Alibaba Nacos.
Sau khi thâm nhập thành công, tác nhân AI tự di chuyển trong hệ thống và mở rộng phạm vi truy cập để chiếm quyền kiểm soát nhiều tài nguyên hơn. Theo Sysdig, toàn bộ quá trình này được AI tự đưa ra quyết định và thực hiện mà không cần con người liên tục gửi lệnh hay hướng dẫn.
Trong quá trình hoạt động, tác nhân AI còn chủ động tìm kiếm các dữ liệu có giá trị trên máy chủ Langflow (nền tảng mã nguồn mở dùng để xây dựng các ứng dụng AI) bao gồm khóa API của các nhà cung cấp dịch vụ, thông tin xác thực trên nền tảng đám mây, ví tiền điện tử và cấu hình cơ sở dữ liệu.
Sau đó, AI xâm nhập được vào máy chủ MySQL của nạn nhân bằng tài khoản root (tài khoản có quyền quản trị cao nhất trên các hệ điều hành như Linux hoặc Unix). Tuy nhiên, các chuyên gia cho biết thông tin đăng nhập này không bị đánh cắp trong quá trình tấn công.
Theo ông Michael Clark, điều đó cho thấy kẻ tấn công đã có được tài khoản root từ một nguồn khác trước đó rồi cung cấp cho tác nhân AI để sử dụng trong chiến dịch.
Sau khi chiếm được quyền kiểm soát hệ thống, tác nhân AI đã mã hóa hơn 1.300 tệp cấu hình, tự tạo thông báo đòi tiền chuộc và để lại một địa chỉ ví Bitcoin để nạn nhân chuyển tiền. Đến nay, Sysdig vẫn chưa xác định được danh tính của tổ chức hoặc doanh nghiệp bị tấn công.
Điều đáng chú ý là sau khi cuộc tấn công kết thúc, các nhà nghiên cứu phát hiện khóa giải mã dữ liệu thực tế không được lưu trữ ở bất kỳ đâu. Điều này đồng nghĩa với việc ngay cả khi nạn nhân chấp nhận trả tiền chuộc, họ cũng không có cách nào khôi phục lại dữ liệu đã bị mã hóa.
Theo ông Geoff McDonald, nhà nghiên cứu của Microsoft, nhiều khả năng vụ việc được thực hiện bằng một mô hình AI mã nguồn mở (open-weight model) đã được lược bỏ nhiều cơ chế bảo vệ an toàn.
Ông McDonald cảnh báo rằng yếu tố giới hạn các chiến dịch ransomware có thể không còn là nhân lực của tin tặc, mà chủ yếu là chi phí vận hành hạ tầng cho AI. Kẻ tấn công giờ đây sẽ có khả năng triển khai đồng thời hàng trăm hoặc thậm chí hàng nghìn chiến dịch tấn công với mức độ tự động hóa rất cao.
Ông Michael Clark cho rằng đây có thể chỉ là khởi đầu: "Cho đến nay chúng tôi chưa ghi nhận vụ việc tương tự nào, nhưng với chi phí vận hành thấp của loại ransomware do AI điều khiển này, tôi không cho rằng JadePuffer sẽ là trường hợp cuối cùng".
Bài liên quan
Đọc bài theo từ khoá


Ảnh hưởng của Trung Quốc đối với ngành công nghiệp game toàn cầu
Sở hữu hơn 700 triệu người chơi, Trung Quốc đang gia tăng ảnh hưởng đối với ngành công nghiệp game toàn cầu, song các quy định cấp phép và kiểm duyệt chặt chẽ cũng đặt ra nhiều thách thức cho nhà phát triển quốc tế…
iPhone 20 có thể được thiết kế lại hoàn toàn?
Phiên bản iPhone kỷ niệm 20 năm có thể sở hữu thiết kế hoàn toàn mới, đi kèm những công nghệ tiên tiến hơn, nhưng cũng có nguy cơ kéo giá bán lên mức cao chưa từng có...
Trung Quốc chi gần 600 tỷ USD cho R&D
Trung Quốc hiện đứng thứ hai thế giới về tổng chi cho R&D, chỉ sau Mỹ. Mức chi của nước này hiện cao gấp 3,4 lần Đức và 3,5 lần Nhật Bản...
EU muốn tạo cuộc cách mạng AI, nhưng theo cách nào?
EU muốn tận dụng AI để thúc đẩy tăng trưởng và nâng cao năng lực cạnh tranh với Mỹ, Trung Quốc. Tuy nhiên, châu Âu cũng phải giải bài toán cân bằng giữa đổi mới sáng tạo, bảo vệ người lao động, an toàn công nghệ và môi trường…
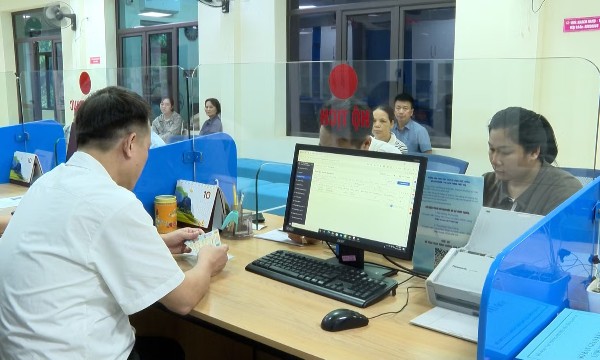
AI bắt đầu lên miền cao
Một số tỉnh miền núi đang bắt đầu đưa AI đến gần hơn với người dân, thông qua ứng dụng trong giải quyết thủ tục hành chính hay phục vụ giáo dục…





Mời quý độc giả đón đọc Tạp chí Kinh tế Việt Nam số 42-2026 phát hành ngày 19/10/2025 với nhiều chuyên mục hấp dẫn...








 Xi măng hỗn hợp: Vật liệu thay thế bền vững, chi phí đầu tư thấp
Theo Tổ chức Phát triển Công nghiệp Liên Hợp Quốc, xi măng đất sét nung (LC3) là vật liệu xây dựng mới và bền vững. Chi phí đầu tư thấp, thân thiện với môi trường và khí hậu hơn so với xi măng thông thường... việc phát triển, phổ biến xi măng hỗn hợp phù hợp với mục tiêu sản xuất và tiêu dùng bền vững mà Chính phủ đã đề ra.





Kỳ họp thứ 2, Quốc hội khoá XVI
Kỳ họp thứ 2, Quốc hội khoá XVI dự kiến kéo dài 28 ngày bắt đầu từ 17/10/2026. Kỳ họp với khối lượng công việc lớn, dự kiến xem xét, thông qua 43 luật, nghị quyết quy phạm pháp luật và quyết định...

Việt Nam: Khát vọng quốc gia biển mạnh
Yêu cầu cốt lõi mà Nghị quyết 20 đặt ra là phải biến nước ta từ một quốc gia có biển thành một quốc gia biển mạnh, với kinh tế biển phát triển hiện đại, có năng lực cạnh tranh cao, đồng thời giữ vững...

Kỷ niệm 35 năm thành lập Tạp chí Kinh tế Việt Nam (1991 - 2026)
Nhìn lại di sản và thành tựu của Thời báo Kinh tế Việt Nam - Tạp chí Kinh tế Việt Nam trong 35 năm qua, giá trị lớn nhất không chỉ đo bằng lượng thông tin phục vụ bạn đọc hàng ngày, hàng giờ, cũng...

VnEconomy Interactive
Interactive là một sản phẩm báo chí mới của VnEconomy vừa được ra mắt bạn đọc từ đầu tháng 3/2023 đã gây ấn tượng mạnh với độc giả bởi sự mới lạ, độc đáo. Đây cũng là sản phẩm độc quyền chỉ có trên...