


-
 Số 96-98 Hoàng Quốc Việt, Cầu Giấy, Hà Nội
-
 02437552050


Tin tặc chỉ còn cần vài giờ để nằm vùng và thu thập dữ liệu doanh nghiệp


Thời gian để tin tặc nằm vùng và thu thập thông tin của doanh nghiệp đã rút ngắn từ trung bình 386 ngày xuống chỉ còn vài giờ đồng hồ…

Ông Yair Bar-Touv, thành viên Hội đồng, Quản trị và Chủ tịch Ủy ban An ninh mạng tại Clal Insurance Enterprises Holdings (Israel), thông tin tại Hội thảo "Bảo hiểm an ninh mạng và khả năng chống chịu trong kỷ nguyên AI" do Hiệp hội An ninh mạng quốc gia (NCA) tổ chức ngày 5/5.
AI CHO TỶ LỆ TẤN CÔNG MẠNG THÀNH CÔNG TỚI 72%
Theo số liệu của CrowdStrike, các hình thức tấn công mạng có sự hỗ trợ của AI đã tăng tới 89% trong năm 2025 so với một năm trước đó.
Từ việc soạn email lừa đảo, tạo video deepfake, giả giọng nói cho tới phát triển mã độc, AI đang trở thành “trợ thủ” giúp tin tặc vượt qua những rào cản kỹ thuật. Không dừng lại ở đó, công nghệ này còn được sử dụng để dò tìm và khai thác lỗ hổng với tốc độ nhanh hơn, chi phí thấp hơn đáng kể so với trước.
Ông Yair Bar-Touv, với hơn 40 năm kinh nghiệm trong lĩnh vực công nghệ thông tin và an ninh mạng, cho biết AI có thể đạt tỷ lệ tấn công thành công lên đến 72%, trong khi các thế hệ trước đó chỉ đạt chưa đầy 1%.
Minh chứng rõ nhất cho sức mạnh này là việc AI đã phát hiện ra lỗ hổng bảo mật tồn tại suốt 27 năm trong hệ điều hành OpenBSD, một hệ thống vốn được coi là biểu tượng an toàn trong ba thập kỷ qua.
Điều này đặt các doanh nghiệp trước một thực tế khốc liệt, các mô hình bảo mật truyền thống đang dần trở nên lỗi thời khi thời gian để tin tặc (hacker) nằm vùng và thu thập thông tin đã bị rút ngắn từ trung bình 386 ngày xuống chỉ còn vài giờ đồng hồ.
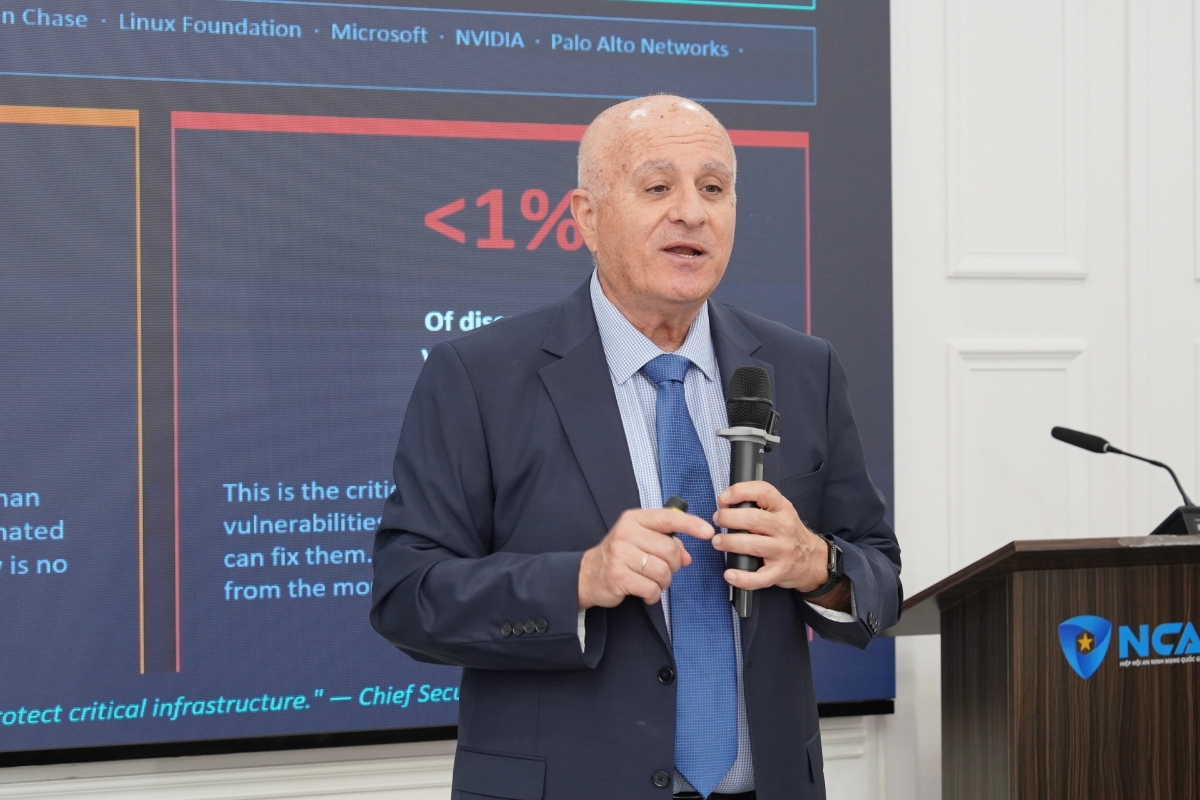
Ông Hà Quốc Nam, Trưởng phòng Bảo hiểm tài chính của Công ty Marsh Vietnam, cho biết nếu như trước đây, một kẻ tấn công cần trung bình hơn một năm (386 ngày) để "nằm vùng" thu thập thông tin, thì nay với sự hỗ trợ của AI, quy trình này được rút ngắn xuống chỉ còn tính bằng giờ.
"AI không chỉ giúp hacker phát hiện những lỗ hổng bảo mật chưa từng được biết đến mà còn buộc ngành bảo hiểm phải tiến hóa theo. Quan điểm về an ninh mạng hiện đã thay đổi căn bản, vấn đề không còn là doanh nghiệp có bị tấn công hay không, mà là khi nào sự cố đó sẽ xảy ra. Trong bối cảnh đó, bảo hiểm an ninh mạng không chỉ đóng vai trò là lá chắn tài chính mà còn là giải pháp giúp doanh nghiệp hồi sinh nhanh chóng sau những tổn thất nghiêm trọng," ông Nam nói.
Cũng theo các chuyên gia, tại Việt Nam, cùng với quá trình chuyển đổi số, nhu cầu bảo đảm an toàn thông tin và quản trị rủi ro ngày càng trở nên cấp thiết. Không chỉ dừng lại ở việc phòng ngừa, các tổ chức, doanh nghiệp đang phải đối mặt với yêu cầu nâng cao năng lực ứng phó và phục hồi sau sự cố an ninh mạng.
Chuyên gia Yair Bar-Touv cho rằng, trước bối cảnh con người không còn đủ khả năng xử lý khối lượng công việc và tốc độ thay đổi của mã độc tính bằng giờ, thì chiến lược "lấy AI trị AI" trở thành yêu cầu bắt buộc.
Một trong những thách thức lớn hiện nay là an ninh ứng dụng, khi ngày càng nhiều phần mềm được phát triển bằng công cụ no-code/low-code và AI nhưng thiếu kiểm thử đầy đủ. Do đó, kiểm thử liên tục bằng công cụ AI là yêu cầu bắt buộc thay cho cách làm định kỳ trước đây.
CẦN SẴN SÀNG CHO KỊCH BẢN BỊ TẤN CÔNG
Nếu như năm 2018, khoảng thời gian trung bình từ khi một lỗ hổng được công bố đến khi bị khai thác lần đầu là 771 ngày, tương đương hơn hai năm để các tổ chức xử lý. Thì đến năm 2024, con số này đã co lại chỉ còn khoảng 4 giờ. Thậm chí, theo dữ liệu từ Zero Day Clock, phần lớn lỗ hổng gần đây đã bị “vũ khí hóa” trước cả khi được công bố công khai.
Ông Sergej Epp, nhà sáng lập nền tảng này, cho biết khi một bản vá bảo mật được phát hành, AI có thể nhanh chóng “dịch ngược” để xác định chính xác điểm yếu đã được khắc phục, từ đó tạo ra công cụ khai thác chỉ trong vài phút. “Các cuộc tấn công có thể lan rộng trên quy mô toàn cầu chỉ trong vài giờ”, ông cảnh báo.
Theo ông Chandramouli Dorai, chuyên gia tại Zoho Corporation, hệ lụy không dừng lại ở phạm vi một tổ chức riêng lẻ. Khi một doanh nghiệp nhỏ, bệnh viện hay cơ quan nhà nước bị tấn công, thiệt hại có thể lan sang khách hàng, đối tác và toàn bộ chuỗi cung ứng liên quan.
Trong khi đó, ước tính trên toàn thế giới, trong năm 2024, có thể thiếu hụt 5 triệu nhân lực an ninh mạng, và "khoảng trống" này có thể tăng lên gần 85 triệu vào năm 2030. Trong đó, châu Á – Thái Bình Dương là khu vực chịu áp lực lớn nhất.
Trong bối cảnh đó, theo các chuyên gia, các tổ chức không còn có thể vận hành với giả định “hệ thống là an toàn”, thay vào đó, họ buộc phải chuẩn bị cho kịch bản bị xâm nhập bất kỳ lúc nào.
Bài liên quan


Đọc bài theo từ khoá


7 nhà sáng lập Anthropic thu về gần 2 tỷ USD từ đợt IPO lập kỷ lục
Mỗi nhà sáng lập của Anthropic có thể thu về khoảng 280 triệu USD sau đợt IPO...
Bộ Khoa học và Công nghệ đồng hành cùng Quảng Trị đưa chuyển đổi số đi sâu vào nền kinh tế
Bộ Khoa học và Công nghệ phối hợp với tỉnh Quảng Trị triển khai các chương trình chuyển đổi số từ chính quyền cấp xã đến khu vực hộ kinh doanh, doanh nghiệp nhỏ và vừa. Với mục tiêu hỗ trợ khoảng 1.500 cửa hàng, hộ kinh doanh chuyển đổi số đến hết quý II/2027, chương trình hướng tới mở rộng ứng dụng công nghệ trong hoạt động kinh tế, nâng cao hiệu quả quản trị và tạo thêm động lực cho phát triển kinh tế số tại địa phương…
AI tăng năng suất, doanh nghiệp chia sẻ lợi ích thế nào với người lao động?
AI đang giúp doanh nghiệp nâng cao năng suất lao động, nhưng cũng đặt ra một câu hỏi về cách phân chia giá trị tạo ra: Khi người lao động có thể hoàn thành nhiều việc hơn nhờ AI, tiền lương và tiền thưởng của họ sẽ thay đổi như thế nào? Đây là vấn đề cần được doanh nghiệp tính đến khi đưa AI vào hoạt động…
Số hóa toàn bộ tài liệu lưu trữ vĩnh viễn trên nền tảng số quốc gia
Phó Thủ tướng Chính phủ Phạm Thị Thanh Trà ký Quyết định số 2279/QĐ-TTg ngày 18/11/2026, phê duyệt Đề án tổng thể “Xây dựng, vận hành Nền tảng số quốc gia về lưu trữ giai đoạn 2026 - 2030” (Đề án)...
Nvidia ngừng vận chuyển chip AI được Mỹ cấp phép sang Trung Quốc
Theo thông tin từ quyền Giám đốc điều hành của Nvidia, hãng đã ngừng vận chuyển các dòng chip AI hiệu năng cao sang Trung Quốc...





Lãnh đạo Bộ Xây dựng xác nhận, Luật Nhà ở (sửa đổi) được chỉnh lý, bổ sung nhằm bảo đảm người thu nhập thấp có khả năng tiếp cận được nhà ở thông qua việc thể chế hóa rõ nhóm các đối tượng được hưởng chính sách về nhà ở xã hội, nhà ở cho thuê và nhà lưu trú công nhân; quy định cụ thể các điều kiện về nhà ở, thu nhập và thứ tự ưu tiên xét duyệt đối với từng loại hình chính sách.





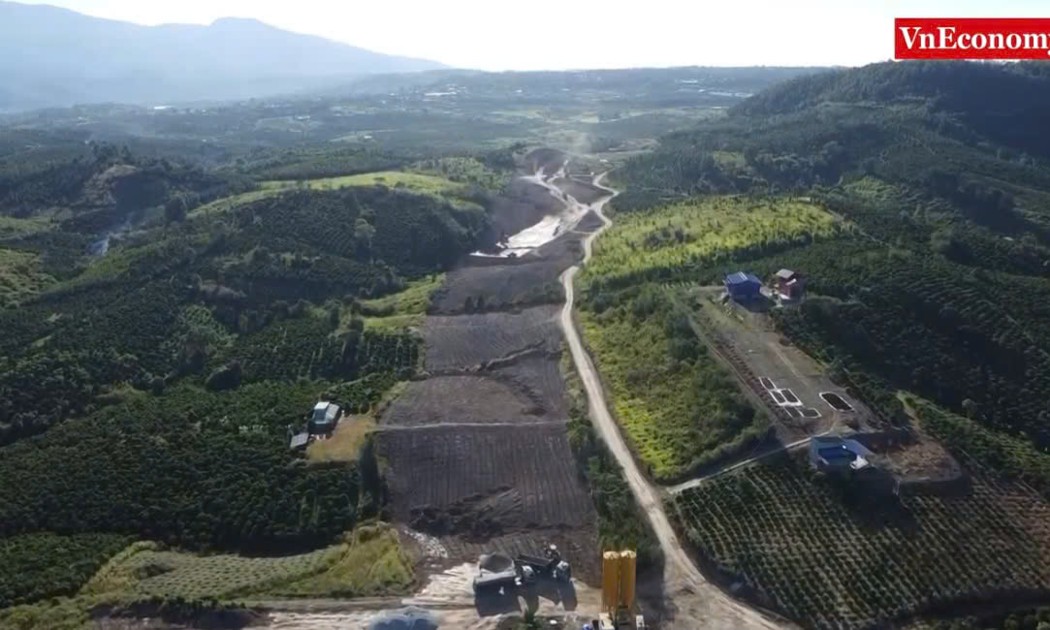
 Cận cảnh đại công trường cao tốc gần 19.000 tỷ đồng ở Lâm Đồng
Tuyến cao tốc Bảo Lộc - Liên Khương được đầu tư quy mô 4 làn xe, bề rộng nền đường 24,75 m, tốc độ thiết kế 100 km/h, có làn dừng khẩn cấp liên tục. Tổng mức đầu tư điều chỉnh khoảng 18.945 tỷ đồng. Dự kiến sẽ thông xe kỹ thuật vào quý III/2028 và hoàn thành, đưa vào khai thác trong quý IV/2028.


Kỳ họp thứ 2, Quốc hội khoá XVI
Kỳ họp thứ 2, Quốc hội khoá XVI dự kiến kéo dài 28 ngày bắt đầu từ 17/10/2026. Kỳ họp với khối lượng công việc lớn, dự kiến xem xét, thông qua 43 luật, nghị quyết quy phạm pháp luật và quyết định...

Việt Nam: Khát vọng quốc gia biển mạnh
Yêu cầu cốt lõi mà Nghị quyết 20 đặt ra là phải biến nước ta từ một quốc gia có biển thành một quốc gia biển mạnh, với kinh tế biển phát triển hiện đại, có năng lực cạnh tranh cao, đồng thời giữ vững...

Kỷ niệm 35 năm thành lập Tạp chí Kinh tế Việt Nam (1991 - 2026)
Nhìn lại di sản và thành tựu của Thời báo Kinh tế Việt Nam - Tạp chí Kinh tế Việt Nam trong 35 năm qua, giá trị lớn nhất không chỉ đo bằng lượng thông tin phục vụ bạn đọc hàng ngày, hàng giờ, cũng...

VnEconomy Interactive
Interactive là một sản phẩm báo chí mới của VnEconomy vừa được ra mắt bạn đọc từ đầu tháng 3/2023 đã gây ấn tượng mạnh với độc giả bởi sự mới lạ, độc đáo. Đây cũng là sản phẩm độc quyền chỉ có trên...