


-
 Số 96-98 Hoàng Quốc Việt, Cầu Giấy, Hà Nội
-
 02437552050


Lừa đảo tinh vi, rò rỉ dữ liệu, đào tiền ảo và tấn công NFT sẽ tăng năm 2022


Chuyên gia an ninh mạng Kaspersky chỉ ra các xu hướng tấn công như lừa đảo tinh vi, rò rỉ dữ liệu, đào tiền ảo và tấn công NFT tại các quốc gia Đông Nam Á sẽ gia tăng trong năm 2022…
Sau 2 năm đại dịch, cũng như các khu vực khác trên thế giới, Đông Nam Á đang chuẩn bị sẵn sàng cho một năm phục hồi 2022. Các cá nhân và tổ chức thuộc mọi lứa tuổi cũng đã sẵn sàng để trở lại cuộc sống bình thường như trước đây: làm việc tại văn phòng, đi học, và các chính sách về du lịch cũng đang dần được triển khai để hoạt động.
Tuy nhiên, tội phạm mạng có thể nhắm đến rất nhiều ngành nghề từ hàng không, bệnh viện, các trang web chính phủ, ngân hàng, công ty viễn thông, trường đại học, thương mại điện tử và thậm chí là các “ông lớn” mạng xã hội bằng nhiều cách tinh vi khác nhau.
Để giúp các cá nhân và tổ chức không bị “lạc lối” trước bối cảnh mối đe dọa mạng thay đổi liên tục và trụ vững trong giai đoạn phục hồi này, các chuyên gia tại Nhóm Nghiên cứu và Phân tích Toàn cầu (GreAT) chia sẻ 4 xu hướng chính cho năm nay:
TẤN CÔNG CÓ CHỦ ĐÍCH BẰNG RANSOMWARE GIẢM
Khoảng thời gian đại dịch chứng kiến sự gia tăng tấn công có chủ đích bằng ransomware trên toàn thế giới nhắm đến những mục tiêu giá trị cũng như những doanh nghiệp đang bên bờ vực thẳm.
Một số công ty trong khu vực Đông Nam Á là nạn nhân của ransomware. Tuy nhiên, nhờ hợp tác quốc tế và tăng cường nhân lực truy vết các nhóm ransowmare, các chuyên gia Kaspersky tin rằng số lượng của các cuộc tấn công này sẽ giảm trong năm 2022.
Vitaly Kamluk, Trưởng Nhóm Nghiên cứu và Phân tích Toàn cầu Kaspersky châu Á - Thái Bình Dương cho biết: Hợp tác quốc tế được chính phủ Hoa Kỳ khởi xướng, có sự tham gia của FBI và Bộ Chỉ huy Không gian mạng Hoa Kỳ. GreAT dự đoán rằng các cuộc tấn công có thể bùng phát trở lại sau đó, tập trung vào các quốc gia đang phát triển với năng lực điều tra mạng kém hoặc các quốc gia không phải là đồng minh của Mỹ.
Đối với khu vực Đông Nam Á, loại hình tấn công này có thể sẽ giảm mạnh hoặc sẽ không xảy ra tại một số nước trong năm 2022.
Tuy nhiên, các dịch vụ lưu trữ sẵn có được cung cấp rộng rãi tại các quốc gia như Singapore và Malaysia, các dịch vụ trung tâm dữ liệu và cơ sở hạ tầng vẫn có thể bị ransomware tấn công.
LỪA ĐẢO, TẤN CÔNG PHI KỸ THUẬT TINH VI
Một trong những đặc điểm nổi bật của công dân các nước phát triển là cảm giác an toàn cần được nâng cao. Chi tiêu nhiều hơn cho công nghệ, bao gồm cả an ninh mạng, cũng tạo ra cảm giác an toàn lâu dài trên mạng.
Do đó, phần lớn dân số ít phải đối mặt với các mối đe dọa truyền thống vì cơ sở hạ tầng luôn được bảo vệ và người dùng cũng ít bị lây nhiễm. Đây là lý do vì sao kẻ tấn công tập trung vào tấn công phi công nghệ, khai thác “lỗ hổng” mang yếu tố con người bao gồm tất cả các loại hình lừa đảo qua tin nhắn, cuộc gọi tự động, ứng dụng nhắn tin phổ biến và mạng xã hội,…
Dẫn chứng số lượng lừa đảo tăng qua các năm, theo Cảnh sát Singapore: tăng 16% (năm 2021), tăng 108,8% (2020), tăng 27,1% (năm 2019), tăng 19,5% (năm 2018).
Một số quốc gia khác trong khu vực cũng ghi nhận tấn công lừa đảo. Tại Thái Lan, gần 40.000 người bị lừa khi tài khoản ngân hàng và thẻ tín dụng xuất hiện giao dịch không rõ ràng. Kẻ lừa đảo dùng trang web ngân hàng giả mạo để đánh cắp thông tin người dùng tại Malaysia vào năm ngoái. Sàn thương mại điện tử tại Việt Nam cũng bị giả mạo để lừa tiền người dùng.
Theo ông Kamluk, xu hướng này được thúc đẩy bởi sự tự động hóa ở một số dịch vụ như cuộc gọi, tin nhắn tự động cần hành động tiếp theo của người dùng (như click vào đường link, trả lời thông tin…).
“Chúng tôi tin rằng xu hướng này sẽ càng gia tăng trong tương lai, bao gồm phát triển những thông tin liên quan đến người dùng như hình ảnh, video, giọng nói. Có thể sẽ có sự chuyển đổi từ lừa đảo có sự trợ giúp của máy tính sang lừa đảo từ tài sản số (tài khoản người dùng, smartphone, máy tính cá nhân) và chúng ta sẽ sớm thấy loại hình lừa đảo này trong năm 2022”, ông Kamluk nói.
NHIỀU VỤ RÒ RỈ DỮ LIỆU
Với sự sụt giảm trong tấn công ransomware có chủ đích để lộ thông tin bị đánh cắp, chúng ta sẽ thấy sự gia tăng của việc buôn bán các dữ liệu này trên chợ đen.
Ông Kamluk giải thích: Trong những năm gần đây, Kaspersky đã quan sát thấy trong nhiều trường hợp rò rỉ dữ liệu, nạn nhân không thể xác định được kẻ tấn công cũng như không tìm ra cách chúng bị xâm nhập. Mặc dù xác định kẻ tấn công và nguyên nhân sự rò rỉ là một thách thức nhưng theo nghiên cứu của GreAT, tỷ lệ các trường hợp như vậy đã tăng đáng kể trong 2 năm qua, hơn 75%.
Các chuyên gia của Kaspersky tin rằng đây không chỉ là dấu hiệu của những thách thức quan trọng mà những người bảo vệ mạng phải đối mặt mà còn là yếu tố thúc đẩy và là tín hiệu cho các tội phạm mạng thụ động khác lao vào lĩnh vực đánh cắp dữ liệu và buôn bán bất hợp pháp.
Do đó, chúng ta sẽ thấy nhiều cơ sở dữ liệu, thông tin liên lạc nội bộ và thông tin cá nhân bị đánh cắp từ các công ty khác nhau và được giao dịch trên thị trường chợ đen.
TIỀN MÃ HÓA, NFT VÀO TẦM NGẮM
Bằng cách quan sát những kẻ tấn công chuyên nghiệp với nguồn nhân lực lớn, chẳng hạn như nhóm Lazarus và nhóm phụ của nó, BlueNoroff, các nhà nghiên cứu của Kaspersky kết luận rằng chúng ta sẽ đối mặt với một làn sóng tấn công thậm chí còn quy mô hơn vào các doanh nghiệp tiền điện tử.
NFT (non-fungible token – tài sản không thể thay thế) cũng sẽ là mục tiêu của tội phạm mạng. Điều này là do các quốc gia ở Đông Nam Á đang dẫn đầu về tỷ lệ sở hữu NFT, trong đó Philippines đứng đầu danh sách với 32%, cho biết họ sở hữu các tài sản số này.
Trong 20 quốc gia được khảo sát, Thái Lan xếp vị trí thứ 2 (26,2%), tiếp theo là Malaysia (23,9%), Việt Nam ở vị trí thứ 5 (17,4%) và Singapore xếp thứ 14 (6,8%).
Từ các cuộc tấn công trực tiếp vào nhân viên các công ty khởi nghiệp và sàn giao dịch tiền điện tử thông qua kỹ thuật xã hội tinh vi, khai thác phần mềm và thậm chí cả các nhà cung cấp giả mạo đến các cuộc tấn công hàng loạt thông qua phần mềm chuỗi cung ứng hoặc các thành phần của nó (như thư viện mã của bên thứ ba)… cho thấy sự gia tăng các loại hình tấn công này.
Ông Kamluk cũng dự báo: Nhiều vụ trộm cắp tài sản NFT sẽ xảy ra trong những năm tới. Là một lĩnh vực hoàn toàn mới, điều này sẽ gây ra sự thiếu hụt lực lượng cảnh sát điều tra có chuyên môn cao, dẫn đến sự gia tăng ban đầu của các cuộc tấn công vào NFT.
Ngoài ra, các chuyên gia từ Kaspersky dự đoán rằng các loại hình tấn công trên không chỉ ảnh hưởng đến thị trường tiền mã hóa toàn cầu mà còn đến giá cổ phiếu của các công ty riêng lẻ, vì kẻ tấn công kiếm tiền thông qua giao dịch bất hợp pháp trên thị trường chứng khoán.
Đọc bài theo từ khoá


Môi trường tổ chức chiếm tới 67% tác động thực tế của AI trong doanh nghiệp
Có tới 65% người sử dụng AI lo ngại bị tụt hậu nếu không ứng dụng công nghệ mới và yếu tố môi trường tổ chức chiếm tới 67% tác động thực tế của AI…
Mật khẩu phổ biến nhất thế giới: 123456
Lần thứ 7 trong 8 năm qua, 123456 tiếp tục đứng đầu danh sách mật khẩu được sử dụng phổ biến nhất thế giới, theo phân tích mới nhất của NordPass, trình quản lý mật khẩu được phát triển bởi Nord Security...
An ninh mạng: Rủi ro mới từ những kết nối tưởng chừng vô hại
Các cuộc tấn công mạng nhằm vào màn hình LED và hệ thống tủ lạnh siêu thị cho thấy những thiết bị kết nối Internet tưởng chừng vô hại đang trở thành điểm yếu an ninh. Rủi ro không chỉ dừng ở dữ liệu mà còn có thể gây gián đoạn kinh doanh, chuỗi cung ứng và các dịch vụ thiết yếu…
Nvidia có nguy cơ mất nhiều nhân tài nếu ông Jensen Huang không trở lại
Nvidia đang đứng trước nguy cơ mất đi những nhân sự chủ chốt, khi một số nhân viên cảnh báo sẽ rời công ty nếu Jensen Huang không được khôi phục chức vụ Tổng giám đốc điều hành (CEO)...
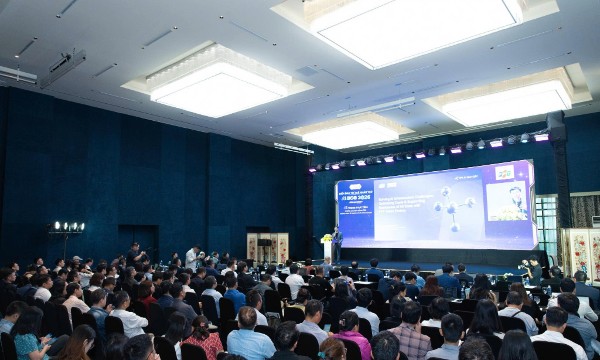
Chuyển đổi AI quốc gia phải gắn với phát triển năng lực công nghiệp AI
Theo ông Trần Anh Tú, Phó Cục trưởng Cục Công nghệ số và Trí tuệ nhân tạo, Bộ Khoa học và Công nghệ, nhu cầu ứng dụng tạo cơ hội cho doanh nghiệp nghiên cứu, hoàn thiện sản phẩm; và việc tự chủ năng lực công nghệ giúp trong nước chủ động triển khai và tiếp tục đổi mới...





Lãnh đạo Bộ Xây dựng xác nhận, Luật Nhà ở (sửa đổi) được chỉnh lý, bổ sung nhằm bảo đảm người thu nhập thấp có khả năng tiếp cận được nhà ở thông qua việc thể chế hóa rõ nhóm các đối tượng được hưởng chính sách về nhà ở xã hội, nhà ở cho thuê và nhà lưu trú công nhân; quy định cụ thể các điều kiện về nhà ở, thu nhập và thứ tự ưu tiên xét duyệt đối với từng loại hình chính sách.





 72 thương hiệu vàng nông nghiệp Việt Nam năm 2026
72 thương hiệu, sản phẩm tiêu biểu vừa được lựa chọn để tôn vinh “Thương hiệu Vàng nông nghiệp Việt Nam” năm 2026. Danh hiệu vinh danh được kỳ vọng không chỉ là đích đến, mà còn là điểm khởi đầu cho những cam kết về sản xuất an toàn, minh bạch nguồn gốc, ứng dụng công nghệ, sử dụng tài nguyên có trách nhiệm.


Kỳ họp thứ 2, Quốc hội khoá XVI
Kỳ họp thứ 2, Quốc hội khoá XVI dự kiến kéo dài 28 ngày bắt đầu từ 17/10/2026. Kỳ họp với khối lượng công việc lớn, dự kiến xem xét, thông qua 43 luật, nghị quyết quy phạm pháp luật và quyết định...

Việt Nam: Khát vọng quốc gia biển mạnh
Yêu cầu cốt lõi mà Nghị quyết 20 đặt ra là phải biến nước ta từ một quốc gia có biển thành một quốc gia biển mạnh, với kinh tế biển phát triển hiện đại, có năng lực cạnh tranh cao, đồng thời giữ vững...

Kỷ niệm 35 năm thành lập Tạp chí Kinh tế Việt Nam (1991 - 2026)
Nhìn lại di sản và thành tựu của Thời báo Kinh tế Việt Nam - Tạp chí Kinh tế Việt Nam trong 35 năm qua, giá trị lớn nhất không chỉ đo bằng lượng thông tin phục vụ bạn đọc hàng ngày, hàng giờ, cũng...

VnEconomy Interactive
Interactive là một sản phẩm báo chí mới của VnEconomy vừa được ra mắt bạn đọc từ đầu tháng 3/2023 đã gây ấn tượng mạnh với độc giả bởi sự mới lạ, độc đáo. Đây cũng là sản phẩm độc quyền chỉ có trên...