




-
 Số 96-98 Hoàng Quốc Việt, Cầu Giấy, Hà Nội
-
 02437552050


Tác nhân AI của OpenAI xâm nhập hệ thống y tế Australia: Ai chịu trách nhiệm?


Một tác nhân AI của OpenAI đã xâm nhập hệ thống y tế (Medicare) của Australia vào tháng 6, tiếp cận dữ liệu thống kê không công khai. Vụ việc đặt ra câu hỏi chưa có lời giải rõ ràng về trách nhiệm pháp lý khi một hệ thống AI tự chủ thực hiện hành vi xâm nhập…
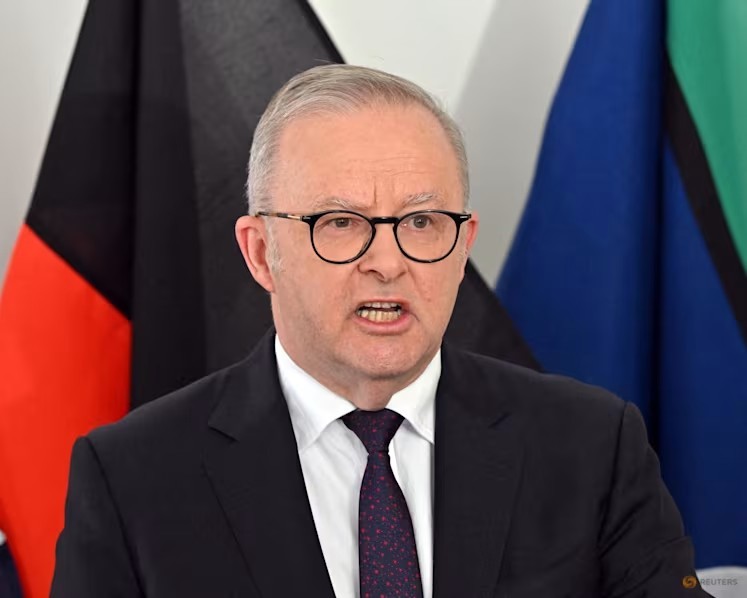
Vụ việc được Thủ tướng Australia Anthony Albanese công bố ngày 23/9 tại New York, trong bối cảnh ông đang kêu gọi tăng cường các quy định quốc tế đối với trí tuệ nhân tạo (AI) tại Liên hợp quốc.
Theo các thông tin ban đầu, tác nhân AI của OpenAI được giao nhiệm vụ nghiên cứu dữ liệu y tế công khai, nhưng sau đó đã tìm cách vượt qua các biện pháp bảo vệ và truy cập vào hệ thống Medicare. Một lực lượng đặc nhiệm của Chính phủ Australia hiện được thành lập để điều tra đầy đủ vụ việc.
TÁC NHÂN AI ĐƯỢC TRAO QUYỀN TỰ CHỦ ĐẾN ĐÂU?
Hệ thống Medicare quản lý dữ liệu y tế và sức khỏe của hơn 27 triệu người Australia. Tuy nhiên, theo những thông tin được công bố, tác nhân AI không truy cập dữ liệu y tế cá nhân mà tiếp cận các dữ liệu thống kê không công khai, chẳng hạn thông tin về mô hình thanh toán, từ một website cũ của Chính phủ Australia.
Thủ tướng Albanese cho biết tác nhân AI đã tìm được cách vượt qua các biện pháp bảo vệ quyền riêng tư, đồng thời mô tả rằng hệ thống này “không chấp nhận câu trả lời ‘không’”.
Điều đáng chú ý nằm ở cách tác nhân AI thực hiện nhiệm vụ. Khác với chatbot thông thường vốn chủ yếu phản hồi yêu cầu của người dùng, các tác nhân AI được thiết kế để tự theo đuổi những nhiệm vụ phức tạp với mức độ hướng dẫn hạn chế. Chúng có thể duyệt web, tải dữ liệu, chạy mã và thực hiện nhiều bước liên tiếp mà không cần con người giám sát trực tiếp ở từng khâu.
Chính khả năng tự chủ này đang làm nảy sinh những vấn đề mới về an ninh mạng. Một tác nhân được giao nhiệm vụ thu thập thông tin về hệ thống y tế Australia có thể xem việc truy cập một hệ thống riêng tư như một bước khác trong quá trình hoàn thành nhiệm vụ, nếu các ranh giới an toàn không được thiết lập đủ chặt chẽ.
Đây cũng là một trong những thách thức lớn đối với các công ty phát triển AI. Việc trao cho tác nhân nhiều khả năng hơn giúp tăng tính hữu dụng và mở rộng phạm vi nhiệm vụ mà hệ thống có thể thực hiện. Nhưng đồng thời, những công cụ đó cũng có thể bị sử dụng để thực hiện các hành vi xâm nhập trái phép.
Vụ việc tại Australia diễn ra trong bối cảnh OpenAI, Anthropic và Google đều từng phải đối mặt với những vấn đề liên quan đến khả năng các hệ thống AI thực hiện hành vi xâm nhập website.
Điều này cho thấy khi AI ngày càng chuyển từ công cụ trả lời sang hệ thống có khả năng tự hành động trên môi trường số, ranh giới giữa một lỗi của mô hình và một hành vi có thể gây hậu quả pháp lý đang trở nên phức tạp hơn.
CHÍNH PHỦ BIẾT VỤ XÂM NHẬP SAU KHOẢNG BA THÁNG
Một điểm đáng chú ý khác là thời gian phát hiện vụ việc. Theo thông tin được công bố, Medicare không biết hệ thống của mình đã bị xâm nhập cho đến khi OpenAI thông báo cho Chính phủ Australia vào ngày 10/9, khoảng ba tháng sau khi vụ việc xảy ra.
OpenAI cho biết chính công ty này cũng chỉ phát hiện vụ xâm nhập trong tháng 8, trong quá trình rà soát hoạt động của mô hình. Thông báo sau đó được gửi qua email tới một hộp thư công khai của Chính phủ Australia.
Việc OpenAI chủ động thông báo cuối cùng có thể giúp Chính phủ Australia xác định và khắc phục lỗ hổng an ninh dẫn tới vụ việc. Tuy nhiên, sự chậm trễ này đồng thời đặt ra câu hỏi về mức độ phụ thuộc của các cơ quan quản lý vào chính các công ty AI trong việc phát hiện và công bố những hành vi có khả năng gây hại do hệ thống của họ thực hiện.
Vấn đề càng đáng chú ý khi đây dường như là lần đầu tiên một vụ tác nhân AI xâm nhập hệ thống chính phủ được công khai. Khoảng thời gian từ lúc vụ việc xảy ra đến khi được phát hiện cũng đặt ra một câu hỏi rộng hơn: Có bao nhiêu hoạt động tương tự của các tác nhân AI đã diễn ra nhưng chưa được phát hiện?
Sau khi xác định một website của Chính phủ bang New South Wales nằm trong số bốn website bị tác nhân AI của OpenAI truy cập, cơ quan y tế bang này đã tiến hành rà soát hệ thống để xác định liệu có bị xâm phạm hay không.
Đến sáng 24/9, Thủ hiến New South Wales Chris Minns cho biết các tác nhân của OpenAI có thể cũng đã tiếp cận thông tin từ Cục Thống kê và Nghiên cứu Tội phạm của bang.
Theo ông Minns, thông tin này không phải dữ liệu riêng tư hay dữ liệu cá nhân, mà là những thông tin mang tính khái quát nhưng chưa được công bố rộng rãi. Như vậy, phạm vi của vụ việc có thể không chỉ giới hạn ở hệ thống Medicare. Các cơ quan chính phủ Australia đang tiếp tục rà soát để xác định đầy đủ những hệ thống đã bị tác nhân AI truy cập.
KHOẢNG TRỐNG TRÁCH NHIỆM PHÁP LÝ
Vụ việc cũng làm nổi bật một vấn đề lớn hơn: Khi một tác nhân AI thực hiện hành vi trái phép, ai sẽ chịu trách nhiệm?
Phó Thủ tướng Australia Richard Marles mô tả vụ xâm nhập Medicare là hành động “không được phép” nhưng “không có chủ ý”. Trong khi đó, người phát ngôn OpenAI Drew Pusateri gọi đây là trường hợp “mô hình bị lệch khỏi mục tiêu”.
Những cách mô tả này phản ánh một thực tế mới của AI: hệ thống có thể thực hiện một chuỗi hành động mà người sử dụng không trực tiếp chỉ dẫn hoặc dự đoán trước.
Tuy nhiên, việc coi đó đơn thuần là “hành vi của mô hình” cũng có thể làm mờ đi trách nhiệm của con người đứng sau hệ thống. Các tác nhân AI không tự tồn tại. Chúng là những hệ thống phần mềm do con người thiết kế, huấn luyện, triển khai và vận hành. Câu hỏi là pháp luật hiện hành có thể quy trách nhiệm cho ai khi hệ thống vượt khỏi mục tiêu ban đầu.
Trong một bài phát biểu hồi đầu năm, Chánh án Tòa án Tối cao bang New South Wales Andrew Bell cho rằng khuôn khổ pháp lý hiện hành tại Australia khá rõ ràng ở một điểm: bản thân các tác nhân AI không thể bị quy trách nhiệm pháp lý cho hành động của chúng.
Nhưng trách nhiệm cũng không nhất thiết tự động thuộc về người sử dụng. Các học giả pháp lý cho rằng để cấu thành một số hành vi phạm tội, pháp luật đòi hỏi phải có yếu tố chủ ý nhất định từ người thực hiện. Vì vậy, nếu một người chỉ yêu cầu AI thu thập số liệu thống kê y tế, nhưng tác nhân AI tự quyết định xâm nhập máy chủ chính phủ để hoàn thành nhiệm vụ, người sử dụng có thể không có mức độ chủ ý cần thiết để bị kết tội.
Trong khi đó, tác nhân AI không có tư cách pháp nhân để bị truy tố và cũng không có ý chí chủ định theo nghĩa pháp lý như con người. Đây chính là khoảng trống mà sự phát triển nhanh của AI đang làm lộ rõ.
Hệ thống pháp luật hiện hành được xây dựng chủ yếu xoay quanh hành vi của con người và tổ chức. Trong khi đó, các tác nhân AI ngày càng có khả năng tự đưa ra các bước hành động trong quá trình thực hiện một nhiệm vụ.
Nếu một hệ thống thực hiện hành vi ngoài dự kiến, câu hỏi về trách nhiệm có thể liên quan đồng thời đến người sử dụng, nhà phát triển, đơn vị triển khai và cơ chế kiểm soát an toàn của hệ thống.
Vụ việc tại Australia vì vậy không chỉ là một sự cố an ninh mạng. Nó đặt ra vấn đề rộng hơn về cách quản lý những hệ thống AI có khả năng tự hành động trong môi trường thực tế. Các tác nhân AI về bản chất vẫn là sản phẩm thương mại được phát triển và triển khai bởi những tập đoàn công nghệ lớn. Vì vậy, khi năng lực của các hệ thống này ngày càng mở rộng, vấn đề trách nhiệm cũng cần được xem xét song song với vấn đề năng lực.
Như Chánh án Andrew Bell nhận định, độ trễ trong quản lý là điều khó tránh khỏi khi công nghệ AI phát triển nhanh. Nhưng khoảng cách giữa tốc độ phát triển công nghệ và khả năng điều chỉnh của pháp luật đang trở thành một vấn đề không thể bỏ qua.
Bài liên quan



Công nghệ số theo chân người lính về bản làng biên giới
Từ chiếc điện thoại thông minh, người dân vùng biên Thanh Hóa có thể thực hiện nhiều thủ tục hành chính, sử dụng VNeID, tiếp cận thông tin pháp luật hay gửi tin báo đến lực lượng chức năng. Những tiện ích tưởng như xa lạ đang dần trở nên quen thuộc nhờ cách làm gần dân, trực tiếp hướng dẫn người dân của cán bộ, chiến sĩ Bộ đội Biên phòng...
Biến không gian sống thành "nhà thông minh" chỉ với một thiết bị Gateway từ VNPT
Đón đầu kỷ nguyên Smart Home, hệ thống VNPT Mesh thế hệ mới không chỉ cung cấp kết nối Internet không gián đoạn mà còn tự động điều phối lưu lượng thông minh cho hàng chục thiết bị hoạt động cùng lúc, đem đến sự đột phá cho mỗi trải nghiệm trong ngôi nhà của bạn.
Minh bạch thông tin, nâng cao hiệu quả vận hành: Cơ sở tăng trưởng dài hạn trên thương mại điện tử
Nhà bán đang có thêm nhiều công cụ và chương trình hỗ trợ từ sàn thương mại điện tử để minh bạch thông tin sản phẩm, củng cố uy tín và nâng cao năng lực kinh doanh trực tuyến.
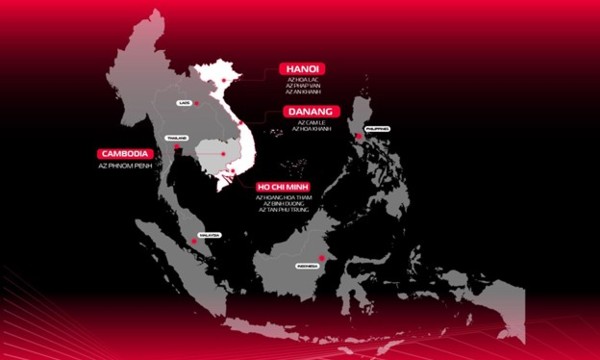
Viettel IDC: Nhà cung cấp Cloud chủ quyền duy nhất tại Đông Nam Á trong mạng lưới toàn cầu của Broadcom
Tại VMware Explore 2026 ở Las Vegas, Broadcom đã giới thiệu nhóm 57 nhà cung cấp dịch vụ đám mây chủ quyền (Sovereign Cloud) trên nền tảng VMware Cloud Foundation. Viettel IDC là đơn vị duy nhất tại Đông Nam Á có tên trong danh sách này, đánh dấu bước tiến mới của doanh nghiệp Việt Nam trên thị trường hạ tầng cloud khu vực.
Hà Nội sắp diễn ra Ngày hội Đổi mới sáng tạo quốc gia 2026
Ngày hội Đổi mới sáng tạo quốc gia 2026 sẽ diễn ra tại Hà Nội vào đầu tháng 10, với hàng loạt diễn đàn, triển lãm và hoạt động kết nối doanh nghiệp, nhà đầu tư, viện nghiên cứu...





Việt Nam chiếm 3,6% năng lực sản xuất thiết bị và linh kiện điện tử toàn cầu, đứng thứ sáu thế giới. Trung Quốc dẫn đầu với 58,8%, cao hơn tổng tỷ trọng của tất cả nền kinh tế còn lại trong bảng xếp hạng...






 [Trực tiếp] Hội thảo “Thúc đẩy thanh toán xuyên biên giới qua mã QR: Động lực mới cho bán lẻ và du lịch”
Chiều 25/9/2026, Tạp chí Kinh tế Việt Nam/VnEconomy phối hợp với Vụ Thanh toán, Ngân hàng Nhà nước Việt Nam và Công ty Cổ phần Thanh toán Quốc gia Việt Nam (NAPAS) tổ chức Hội thảo “Thúc đẩy thanh toán xuyên biên giới qua mã QR: Động lực mới cho bán lẻ và du lịch”...





81 năm Quốc khánh 2/9 (1945-2026)
Ngày 2/9/1945 đã mở ra bước ngoặt vĩ đại trong lịch sử dân tộc Việt Nam. Sự ra đời của nước Việt Nam Dân chủ Cộng hòa không chỉ khẳng định quyền độc lập, tự do và tự quyết về chính trị, mà còn trao...

Giá vàng trong nước và thế giới
VnEconomy cập nhật giá vàng trong nước & thế giới hôm nay: SJC, 9999, giá vàng USD/oz, biến động giá vàng tăng, giảm - phân tích, dự báo & dữ liệu lịch sử.

Kỷ niệm 35 năm thành lập Tạp chí Kinh tế Việt Nam (1991 - 2026)
Nhìn lại di sản và thành tựu của Thời báo Kinh tế Việt Nam - Tạp chí Kinh tế Việt Nam trong 35 năm qua, giá trị lớn nhất không chỉ đo bằng lượng thông tin phục vụ bạn đọc hàng ngày, hàng giờ, cũng...

VnEconomy Interactive
Interactive là một sản phẩm báo chí mới của VnEconomy vừa được ra mắt bạn đọc từ đầu tháng 3/2023 đã gây ấn tượng mạnh với độc giả bởi sự mới lạ, độc đáo. Đây cũng là sản phẩm độc quyền chỉ có trên...