




-
 Số 96-98 Hoàng Quốc Việt, Cầu Giấy, Hà Nội
-
 02437552050


Cục An toàn thông tin cảnh báo lỗ hổng bảo mật nghiêm trọng trong FortiOS và FortiProxy


Cục An toàn thông tin ghi nhận mã khai thác của lỗ hổng bảo mật CVE-2022-40684 đã được một số nhóm tấn công mạng sử dụng để tấn công vào hệ thống thông tin của nhiều cơ quan, tổ chức...

Fortinet vừa công bố lỗ hổng bảo mật CVE-2022-40684 làm ảnh hưởng nghiêm trọng các sản phẩm FortiOS và FortiProxy. Nguy hiểm hơn, lỗ hổng này cho phép đối tượng tấn công chưa xác thực chiếm quyền truy cập vào giao diện quản trị từ xa.
Qua quá trình giám sát an toàn không gian mạng quốc gia, Trung tâm Giám sát an toàn không gian mạng quốc gia (NCSC)- Cục An toàn thông tin (Bộ Thông tin và Truyền thông), ghi nhận mã khai thác của lỗ hổng này đã được một số nhóm tấn công mạng sử dụng để tấn công vào hệ thống thông tin của nhiều cơ quan, tổ chức.
Trung tâm NCSC đánh giá, mức độ ảnh hưởng của lỗ hổng CVE-2022-40684 là nghiêm trọng. Do đó, việc rà soát và nâng cấp phiên bản hoặc áp dụng biện pháp khắc phục thay thế cần được thực hiện ngay lập tức.
Nhằm đảm bảo an toàn thông tin cho hệ thống thông tin của các cơ quan, tổ chức doanh nghiệp và cũng góp phần bảo đảm an toàn cho không gian mạng Việt Nam, Cục An toàn thông tin khuyến nghị thực hiện:
Kiểm tra, rà soát các sản phẩm FortiOS và FortiProxy đang sử dụng có khả năng bị ảnh hưởng bởi lỗ hổng trên.
Ngoài ra, thực hiện nâng cấp lên phiên bản mới nhất để tránh nguy cơ bị tấn công. Trường hợp chưa thể nâng cấp, cần thực hiện thiết lập chính sách để hạn chế quyền truy cập các địa chỉ IP vào giao diện quản trị.
Đồng thời, tăng cường giám sát và sẵn sàng phương án xử lý khi phát hiện có dấu hiệu bị khai thác, tấn công mạng;
Bên cạnh đó, thường xuyên theo dõi kênh cảnh báo của các cơ quan chức năng và các tổ chức lớn về an toàn thông tin để phát hiện kịp thời các nguy cơ tấn công mạng.
Trong trường hợp cần thiết có thể liên hệ đầu mối hỗ trợ của Cục An toàn thông tin: Trung tâm Giám sát an toàn không gian mạng quốc gia, điện thoại 02432091616 hoặc ais@mic.gov.vn
Đọc bài theo từ khoá
an ninh mạng
 an toàn thông tin
cảnh báo lỗ hổng bảo mật
cảnh báo lỗ hổng bảo mật nghiêm trọng
chuyển đổi số
Cục An toàn thông tin
Cục An toàn thông tin - Bộ Thông tin và Truyền thông
đảm bảo an toàn thông tin
FortiGate
Fortinet
FortiOS
FortiProxy
hacker
kinh tế số
lỗ hổng bảo mật
lỗ hổng bảo mật nghiêm trọng
NCSC
tấn công không gian mạng
tấn công mạng
tấn công từ xa
Trung tâm Giám sát an toàn không gian mạng quốc gia (NCSC)
an toàn thông tin
cảnh báo lỗ hổng bảo mật
cảnh báo lỗ hổng bảo mật nghiêm trọng
chuyển đổi số
Cục An toàn thông tin
Cục An toàn thông tin - Bộ Thông tin và Truyền thông
đảm bảo an toàn thông tin
FortiGate
Fortinet
FortiOS
FortiProxy
hacker
kinh tế số
lỗ hổng bảo mật
lỗ hổng bảo mật nghiêm trọng
NCSC
tấn công không gian mạng
tấn công mạng
tấn công từ xa
Trung tâm Giám sát an toàn không gian mạng quốc gia (NCSC)

Không giải ngân bằng mọi giá nhiệm vụ công nghệ chiến lược
Bộ Khoa học và Công nghệ đề nghị không triển khai các nhiệm vụ công nghệ chiến lược chưa đủ điều kiện, không đặt mục tiêu giải ngân bằng mọi giá. Kinh phí phải gắn với mốc đánh giá, kết quả đầu ra, nhiệm vụ không đạt yêu cầu phải dừng và điều chuyển nguồn lực...
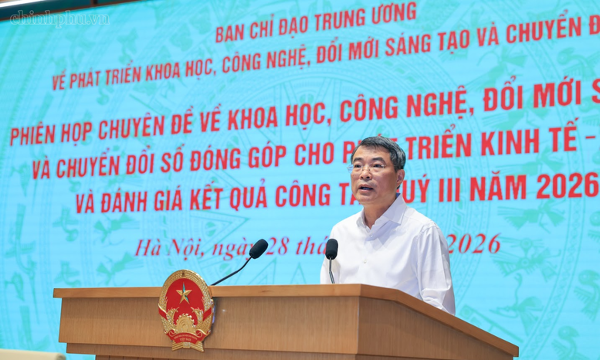
Thủ tướng yêu cầu thu hút các dự án FDI lớn về trung tâm dữ liệu, trung tâm tính toán hiệu năng cao
Thủ tướng giao Bộ Tài chính chủ trì, phối hợp Bộ Khoa học và Công nghệ, Bộ Công an đẩy mạnh thu hút các dự án FDI quy mô lớn về trung tâm dữ liệu, trung tâm tính toán hiệu năng cao gắn với chuyển giao công nghệ và an ninh dữ liệu; đề xuất cơ chế ưu đãi, rút ngắn thủ tục đầu tư, báo cáo cấp có thẩm quyền trong tháng 11/2026...
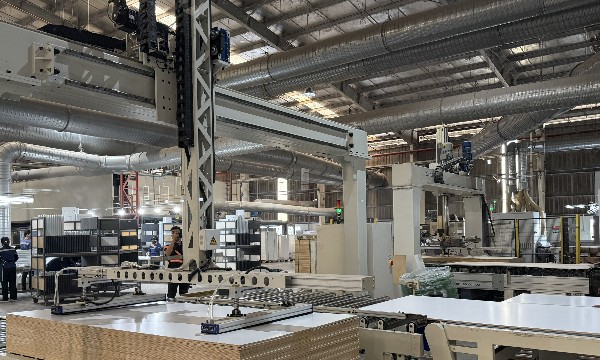
"Cánh tay máy" và con người đồng hành trong cuộc đua năng suất
Khi “cánh tay máy” ngày càng vươn xa trong nhà máy, “bàn tay con người” cũng phải chuyển mình. Giữa làn sóng AI, robot và tự động hóa, cuộc đua năng suất đang được định hình bởi cả công nghệ lẫn khả năng thích ứng của lực lượng lao động...
Nhập siêu hơn 42 tỷ USD máy tính, sản phẩm điện tử và linh kiện từ Trung Quốc
Trong 8 tháng đầu năm, xuất khẩu máy tính, sản phẩm điện tử và linh kiện của Việt Nam sang Trung Quốc đạt 17,24 tỷ USD, song kim ngạch nhập khẩu từ Trung Quốc lại ghi nhận tới 59,26 tỷ USD, cao hơn khoảng 42,02 tỷ USD so với xuất khẩu...
Trung Quốc vượt Mỹ về số lượng nhân tài AI hàng đầu
Ngành AI Trung Quốc phát triển nhanh, cùng những hạn chế thị thực ngày càng chặt chẽ của Mỹ, đang khiến ngày càng nhiều nhà nghiên cứu AI nước này lựa chọn ở lại trong nước...



Việt Nam chiếm 3,6% năng lực sản xuất thiết bị và linh kiện điện tử toàn cầu, đứng thứ sáu thế giới. Trung Quốc dẫn đầu với 58,8%, cao hơn tổng tỷ trọng của tất cả nền kinh tế còn lại trong bảng xếp hạng...







 Doanh nghiệp Việt vẫn "đứng ngoài" chuỗi cung ứng sản xuất FDI
Chuỗi cung ứng toàn cầu đang dịch chuyển, Việt Nam có lợi thế về sản xuất, logistics và mạng lưới các hiệp định thương mại FTA dày đặc. Tuy nhiên, để biến sự quan tâm của khách hàng quốc tế thành hợp đồng thực tế, thành “đơn hàng… là bài toán không hề đơn giản.




81 năm Quốc khánh 2/9 (1945-2026)
Ngày 2/9/1945 đã mở ra bước ngoặt vĩ đại trong lịch sử dân tộc Việt Nam. Sự ra đời của nước Việt Nam Dân chủ Cộng hòa không chỉ khẳng định quyền độc lập, tự do và tự quyết về chính trị, mà còn trao...

Giá vàng trong nước và thế giới
VnEconomy cập nhật giá vàng trong nước & thế giới hôm nay: SJC, 9999, giá vàng USD/oz, biến động giá vàng tăng, giảm - phân tích, dự báo & dữ liệu lịch sử.

Kỷ niệm 35 năm thành lập Tạp chí Kinh tế Việt Nam (1991 - 2026)
Nhìn lại di sản và thành tựu của Thời báo Kinh tế Việt Nam - Tạp chí Kinh tế Việt Nam trong 35 năm qua, giá trị lớn nhất không chỉ đo bằng lượng thông tin phục vụ bạn đọc hàng ngày, hàng giờ, cũng...

VnEconomy Interactive
Interactive là một sản phẩm báo chí mới của VnEconomy vừa được ra mắt bạn đọc từ đầu tháng 3/2023 đã gây ấn tượng mạnh với độc giả bởi sự mới lạ, độc đáo. Đây cũng là sản phẩm độc quyền chỉ có trên...

