




-
 Số 96-98 Hoàng Quốc Việt, Cầu Giấy, Hà Nội
-
 02437552050


Phát hiện gần 72 nghìn lỗ hổng an toàn thông tin trong các hệ thống thông tin cơ quan nhà nước


Hệ thống kỹ thuật của Trung tâm Giám sát an toàn không gian mạng quốc gia (NCSC) đã ghi nhận có 71.877 điểm yếu, lỗ hổng an toàn thông tin tại các hệ thống thông tin của các cơ quan tổ chức nhà nước. Số lượng điểm yếu, lỗ hổng trên là rất lớn trong đó có một số lỗ hổng đã và đang được các nhóm tấn công lợi dụng để thực hiện các cuộc tấn công APT...
Theo báo cáo kỹ thuật về tình hình an toàn thông tin và thống kê kết nối chia sẻ dữ liệu về mã độc, giám sát vừa được Cục An toàn thông tin công bố, trong tháng 1/2024, hệ thống kỹ thuật của Trung tâm Giám sát an toàn không gian mạng quốc gia đã ghi nhận 495.503 địa chỉ IP của Việt Nam nằm trong mạng botnet (giảm 8.6% so với tháng 01/2024), trong đó có 134 địa chỉ IP của cơ quan, tổ chức nhà nước (15 địa chỉ IP Bộ/ngành, 119 địa chỉ IP tỉnh/thành).
Bên cạnh đó, trong thời gian qua, có rất nhiều website của cơ quan nhà nước bị lợi dụng để cài cắm, đăng tải, chuyển hướng hoặc liên kết với nội dung quảng cáo không phù hợp như: game bài, cờ bạc…
Trong thời gian qua, Bộ Thông tin và Truyền thông đã phát hành cảnh báo về việc rà soát nội dung không phù hợp trên website của cơ quan nhà nước (.gov.vn). Cục An toàn thông tin cũng phát hành các cảnh báo diện rộng về việc rà soát nội dung không phù hợp trên website của cơ quan nhà nước (.gov.vn).
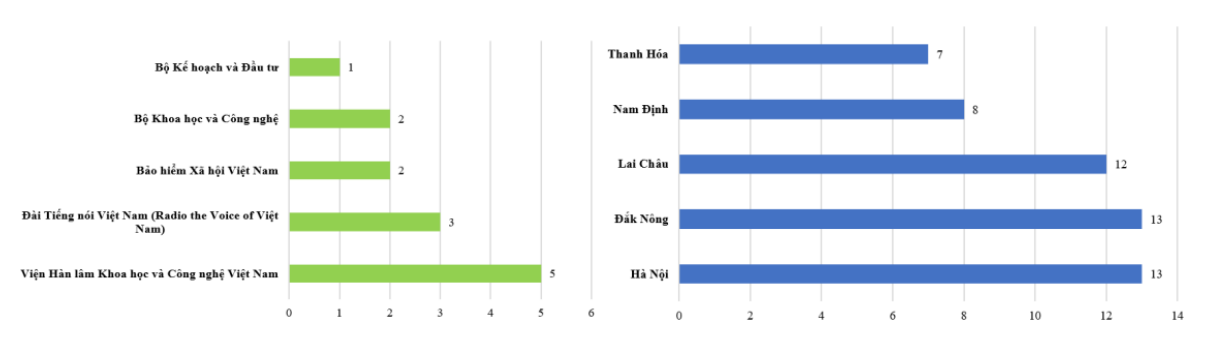
Tuy nhiên đến thời điểm hiện tại, Trung tâm Giám sát an toàn không gian mạng quốc gia vẫn tiếp tục ghi nhận có 19 đơn vị (9 Tỉnh/Thành, 10 Bộ/Ngành) còn tồn tại các website của đơn vị bị lợi dụng để tải lên số lượng lớn tệp tin có nội dung độc hại.
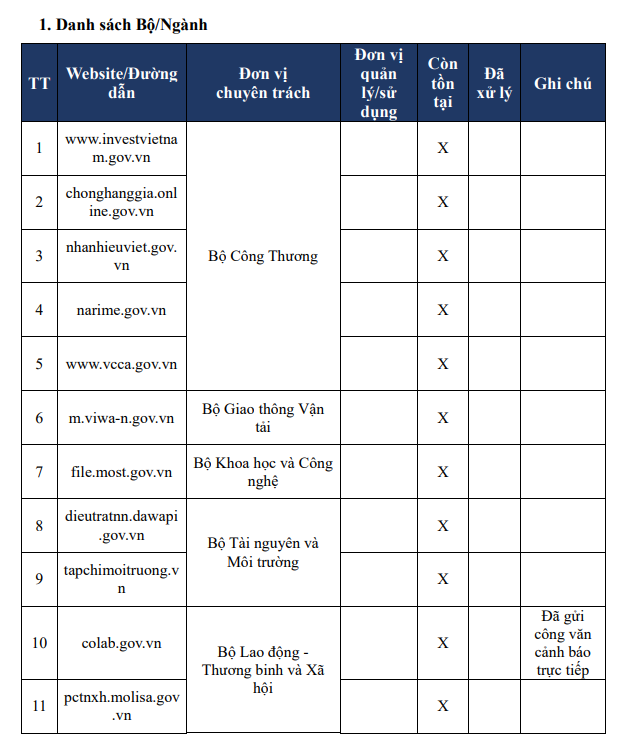
Theo các chuyên gia, những tệp tin này xuất hiện trong kết quả tìm kiếm của Google và thực hiện chuyển hướng người dùng sang website khác khi người dùng truy cập đường dẫn. Điều này sẽ trở nên nguy hiểm và nghiêm trọng nếu bị lợi dụng để đăng tải, phát tán những nội dung xấu độc, xuyên tạc về chủ quyền, chủ trương của Đảng và chính sách, pháp luật của Nhà nước.
Trong tháng, Hệ thống kỹ thuật của NCSC đã ghi nhận có 71.877 điểm yếu, lỗ hổng an toàn thông tin tại các hệ thống thông tin của các cơ quan tổ chức nhà nước. Các chuyên gia an ninh mạng nhìn nhận số lượng điểm yếu, lỗ hổng nêu trên là rất lớn. Đặc biệt có một số lỗ hổng đã và đang được các nhóm tấn công lợi dụng để thực hiện các cuộc tấn công APT.
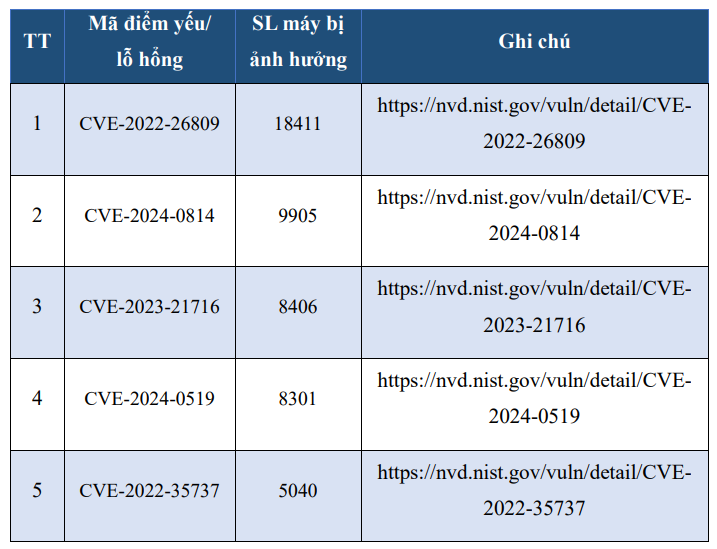
Do đó, Cục An toàn thông tin đã chỉ đạo Trung tâm Giám sát an toàn không gian mạng quốc gia triển khai đánh giá, xác định các lỗ hổng nguy hiểm, có ảnh hưởng trên diện rộng và hướng dẫn các Bộ/Ngành khắc phục.
Hiện có một số điểm yếu/lỗ hổng vẫn còn tồn tại trên nhiều máy chưa được xử lý như: CVE-2022-26809 với số lượng máy bị ảnh hưởng lên đến 18.411 máy; CVE-2024-0814 (9.905 máy); CVE-2023-21716 (8406 máy); CVE-2024-0519 (8301 máy); CVE-2022-35737 (5040 máy).
Bên cạnh các điểm yếu/lỗ hổng ghi nhận, Hệ thống kỹ thuật của NCSC còn phân tích và phát hiện nhiều máy tính của cơ quan nhà nước có kết nối đến địa chỉ IP/Domain nghi ngờ độc hại do các phần mềm phòng chống mã độc đã ghi nhận. Trong số đó top 2 kết nối nghi ngờ phát sinh trong tháng là (differentia[.]ru và atomictrivia[.]ru).
Nhằm đảm bảo an toàn hệ thống, Cục an toàn thông tin đề nghị đơn vị chuyên trách về công nghệ thông tin, an toàn thông tin tại cơ quan, tổ chức phối hợp với các đơn vị thực hiện rà soát xác định và tiến hành “vá” các lỗi trên hệ thống đặc biệt là các lỗ hổng này.

Khi một lỗ hổng bảo mật có thể đe dọa cả hệ sinh thái Internet
AI đang khiến việc phát hiện và khai thác lỗ hổng bảo mật trở nên dễ dàng hơn, làm gia tăng nguy cơ tấn công mạng. Đáng lo ngại, sự cố tại một hệ thống công nghệ nền tảng có thể lan rộng, gây gián đoạn hàng loạt dịch vụ thiết yếu của nền kinh tế và đời sống…
Khoảng trống nhân lực trước làn sóng tự động hóa, robotics tại Việt Nam
Để đáp ứng nhu cầu ngày càng tăng về tự động hóa và robotics, Việt Nam cần tập trung vào việc phát triển nhân lực chất lượng cao, làm chủ công nghệ lõi và tăng cường hợp tác giữa các bên liên quan, đồng thời tận dụng tiềm năng thúc đẩy sản xuất thông minh và nâng cao năng lực cạnh tranh…
Người dùng sắp có thêm quyền kiểm soát dữ liệu cá nhân trên nền tảng số
Bộ Khoa học và Công nghệ đề xuất các nền tảng số phải cho phép người dùng tải dữ liệu do mình tạo ra về máy, đồng thời được yêu cầu xóa dữ liệu, từ chối chia sẻ thông tin cá nhân…
Ngành công nghiệp vũ trụ gặp hạn chế về dịch vụ phóng
Nếu hạn chế về dịch vụ phóng không sớm được tháo gỡ, chi phí đưa vệ tinh lên quỹ đạo có thể sẽ lại tăng lên...
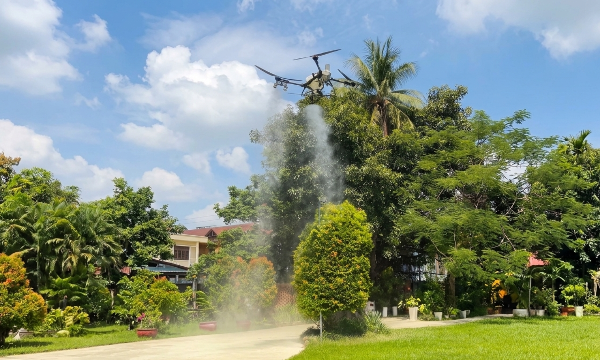
Máy bay không người lái mở rộng ứng dụng trong nông nghiệp Việt Nam
Máy bay không người lái (drone) được mở rộng ứng dụng trong phun thuốc bảo vệ thực vật, gieo sạ và bón phân, góp phần cơ giới hóa sản xuất, giảm chi phí và nâng cao hiệu quả canh tác, hướng tới phát triển nông nghiệp hiện đại.



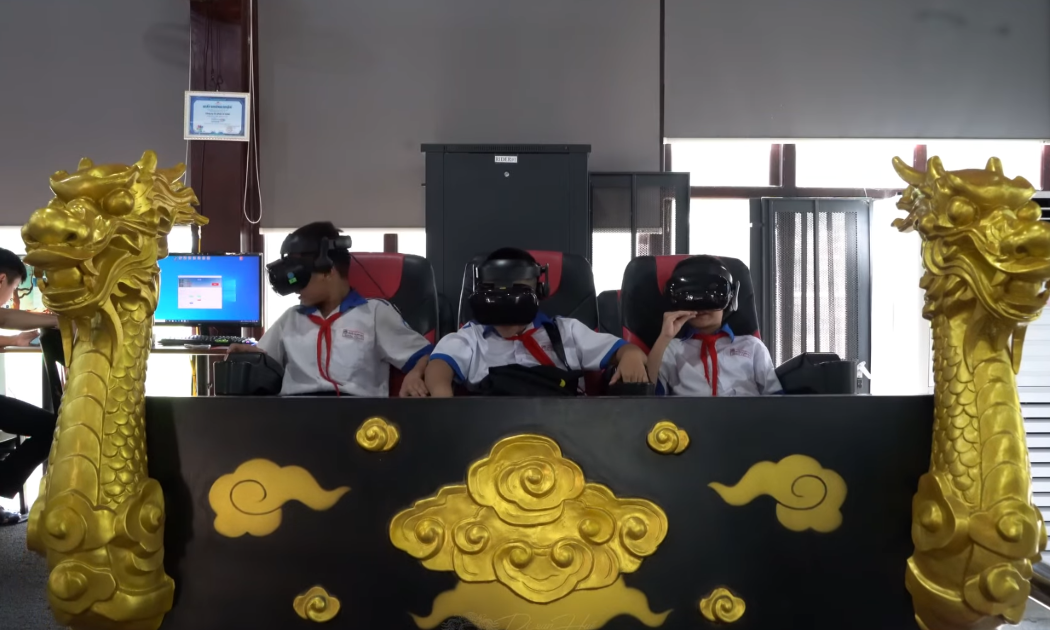

Từ những công trình kiến trúc cổ kính đến không gian Hoàng cung được tái hiện bằng công nghệ số, di sản Huế đang được kể lại bằng ngôn ngữ mới, đưa những câu chuyện lịch sử đến gần hơn với thế hệ trẻ.




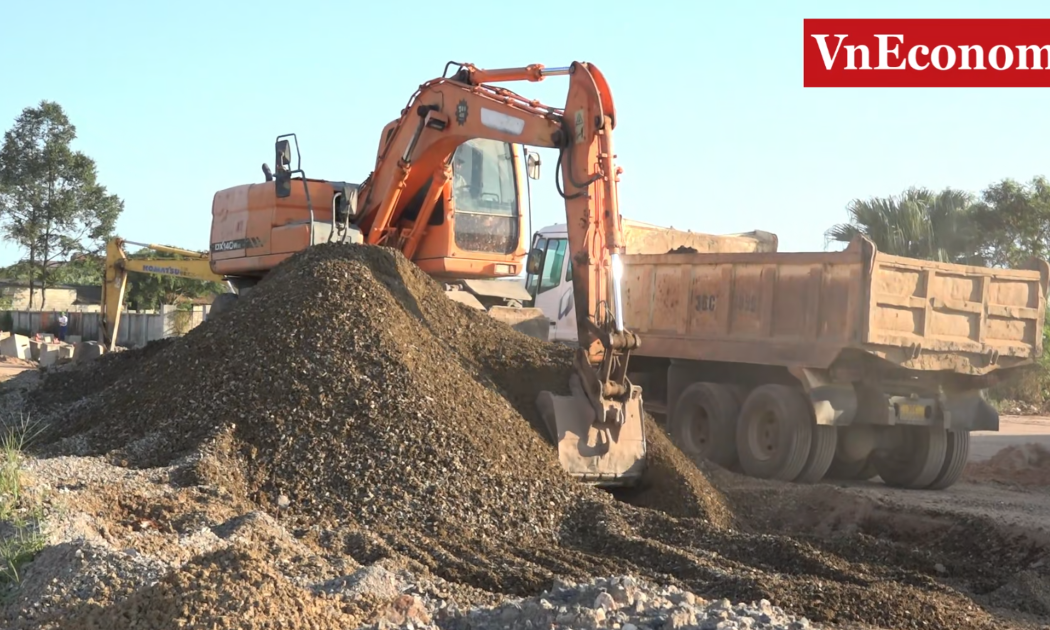
 Tăng mạnh nguồn cung, bù đắp thiếu hụt vật liệu xây dựng năm 2027
Năm 2027, tổng nguồn cung đất san lấp, đá và cát xây dựng tại Thanh Hóa dự kiến đạt hơn 42 triệu m3. Việc đưa thêm các mỏ vào khai thác, kết hợp nguồn vật liệu từ các dự án thu hồi khoáng sản và sản xuất cát nhân tạo được kỳ vọng góp phần giảm áp lực thiếu hụt vật liệu phục vụ các công trình, dự án trên địa bàn.





Kỳ họp thứ 2, Quốc hội khoá XVI
Kỳ họp thứ 2, Quốc hội khoá XVI dự kiến kéo dài 28 ngày bắt đầu từ 17/10/2026. Kỳ họp với khối lượng công việc lớn, dự kiến xem xét, thông qua 43 luật, nghị quyết quy phạm pháp luật và quyết định...

Việt Nam: Khát vọng quốc gia biển mạnh
Yêu cầu cốt lõi mà Nghị quyết 20 đặt ra là phải biến nước ta từ một quốc gia có biển thành một quốc gia biển mạnh, với kinh tế biển phát triển hiện đại, có năng lực cạnh tranh cao, đồng thời giữ vững...

Kỷ niệm 35 năm thành lập Tạp chí Kinh tế Việt Nam (1991 - 2026)
Nhìn lại di sản và thành tựu của Thời báo Kinh tế Việt Nam - Tạp chí Kinh tế Việt Nam trong 35 năm qua, giá trị lớn nhất không chỉ đo bằng lượng thông tin phục vụ bạn đọc hàng ngày, hàng giờ, cũng...

VnEconomy Interactive
Interactive là một sản phẩm báo chí mới của VnEconomy vừa được ra mắt bạn đọc từ đầu tháng 3/2023 đã gây ấn tượng mạnh với độc giả bởi sự mới lạ, độc đáo. Đây cũng là sản phẩm độc quyền chỉ có trên...